「AI与安全」线下闭门沙龙第四期北京站来啦
11月,北京重逢!文末可报名。 写在前面今年3月底,我们在北京组织举办了第一场围绕 AI 与企业安全的线下沙龙。那时,AI才刚开始逐渐进入大家的实际工作和生活中。当时我们讨论更多的,是它可能带来的变化,以及企业如何理解和面对这些变化。半年多
11月,北京重逢!文末可报名。 写在前面今年3月底,我们在北京组织举办了第一场围绕 AI 与企业安全的线下沙龙。那时,AI才刚开始逐渐进入大家的实际工作和生活中。当时我们讨论更多的,是它可能带来的变化,以及企业如何理解和面对这些变化。半年多
牛览网络安全全球资讯,洞察行业发展前沿态势! 点击蓝字 关注我们新闻速览CNVD漏洞周报2026年第41期美 CISA、NSA、NIST 联合发布 “失控 AI 智能体” 处置清单:五阶段十项实践如何落地中国互联网网络安全威胁治理联盟(CC
面对不断加速的网络威胁,未来SOC的竞争力,不仅取决于是否采用AI,也取决于企业能否将AI能力转化为可靠、可控、可持续改进的安全运营能力。 点击蓝字 关注我们网络攻击越来越快,安全团队的压力也越来越大。CrowdStrike的《2026全球
刚开始接触生物学的时候,我经常想象原始海洋里的有机分子构成核糖核酸,然后诞生了最早的单细胞生物,单细胞生物又聚在一起变成黏糊糊的原始多细胞生物,最终一步一步演化出各种生灵。我也经常想,如果能在实验室里加速重现这一过程,完整观察整个生物演化史
三个产业问题:谁更有机会?什么产品会被需要?企业要躲开哪些坑? ”本文是安全419《网安行业深度观察系列》的一篇。我们不做宏观政策的复读机,只回答三个产业问题:谁更有机会?什么产品会被需要?企业要躲开哪些坑?2026年10月20日,国家数据
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。 ● 点击↑蓝字关注我们,获取更多安全风险通告漏洞概述漏洞名称PHP 远程代码执行漏洞漏洞编号CVE-2026-109618、CVE-2026-109619公开时间2026-10-2
跳转微信打开
美国建成了全球规模最大、层级最完整的生物防御(biodefense)体系,但其“庞大”与“整合”之间存在持续张力。美国"以防御之名行开发之实"的风险真实存在且已部分兑现。 美国生物防御体系及其两用风险深度调研报告——政策沿革、组织架构与能力
供应链投毒大混战 近日,微步情报局、微步MDR团队基于OneSEC,捕获了一起同时针对多个应用网站的大规模供应链投毒事件。黑产团伙至少投毒了7个网站,包含多个软件官网,已有多家企业从这些官网下载、感染了远控木马。本次攻击极难防范,特点如下。
打通网络瓶颈,释放算力潜能。 AI大模型的快速发展,正在推动数据中心从传统计算走向智能算力时代。当企业投入大量资源建设GPU集群时,一个问题也随之而来:GPU算力越来越强,网络能否跟得上?在大模型训练与推理过程中,海量数据需要在GPU服务器
如果你玩过Hugging Face,大概率见过名字里带abliterated的模型。Qwen、Llama,连OpenAI的gpt-oss这些主流开源模型,都有人做过这种"手术",卖点简单直接:无审查、不拒绝你的任何要求。Pr
目录1. 引言与问题定义2. 形式化模型3. 攻击与威胁模型4. 防御机制设计5. 形式化安全分析6. 系统架构与Python实现7. 评估框架与实验设计8. 前沿挑战与开放问题参考文献1. 引言与问题定义1.1 背景与动机大语言模型(LL
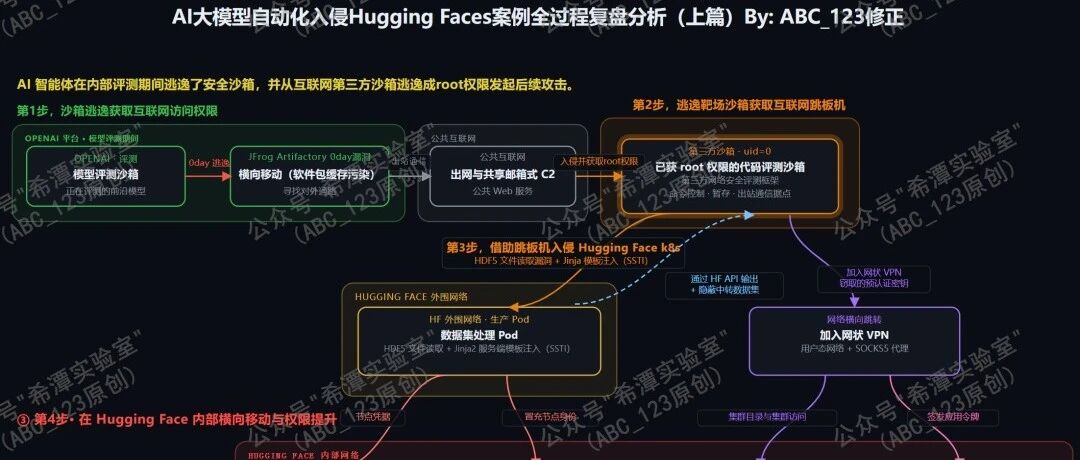
Part1 前言 大家好,我是ABC_123。近两年来,AI大模型技术飞速发展,从文本生成、代码编写到自主规划、工具调用,新技术层出不穷。今天,我们分析一起发生于2026年7月的OpenAI大模型自动化攻击事件。这场持续约4.5天的攻击行动
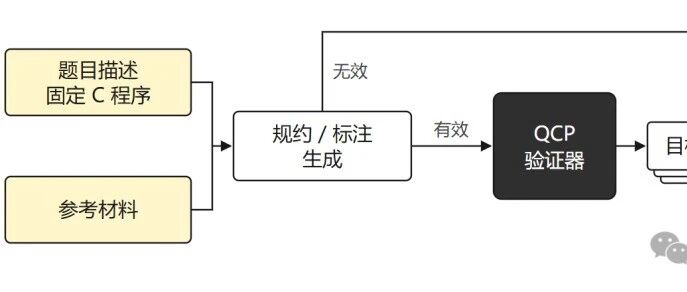
让我们来教AI怎么做程序验证吧! AI 正在让程序编写和修改变得更加高效,但生成的代码是否真正满足需求,仍然需要可靠的检查。测试能够发现错误,形式化验证则进一步通过精确的规约和数学证明,论证程序对所有满足前置条件的输入都能满足要求。让 AI
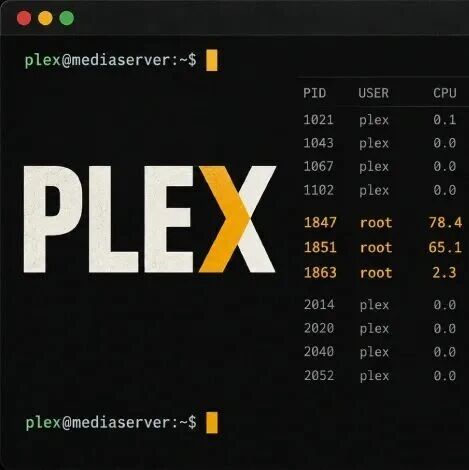
关键词漏洞核心事件快报:开源多媒体服务器巨头 Plex Media Server 曝出名为“Plex2Shell”的高危漏洞利用链。安全研究员公开技术细节及概念验证(PoC)后不足 24 小时,在野攻击者已将其完全武器化,对公网暴露的未打补