深度报告 | NIST CSF 2.0,给 AI 一把安全标尺
AI安全真正的裂缝,不在"模型不够强"。再强的模型也挡不住永不疲倦、无限并发的对手。真正的解法是靠分工,不靠超级大脑。别再问"哪个安全智能体最强",应该问"不同安全职能上,让AI承担多少责任,保留多少
AI安全真正的裂缝,不在"模型不够强"。再强的模型也挡不住永不疲倦、无限并发的对手。真正的解法是靠分工,不靠超级大脑。别再问"哪个安全智能体最强",应该问"不同安全职能上,让AI承担多少责任,保留多少
安全公告编号:CNTA-2026-0005依照《国家信息安全漏洞共享平台(CNVD)支撑单位能力评价》办法,CNVD完成2025年度技术组支撑单位的能力评价工作。通过综合考量漏洞提交情况和平台统计数据,从漏洞收集工作、漏洞发现工作、漏洞威胁
跳转微信打开
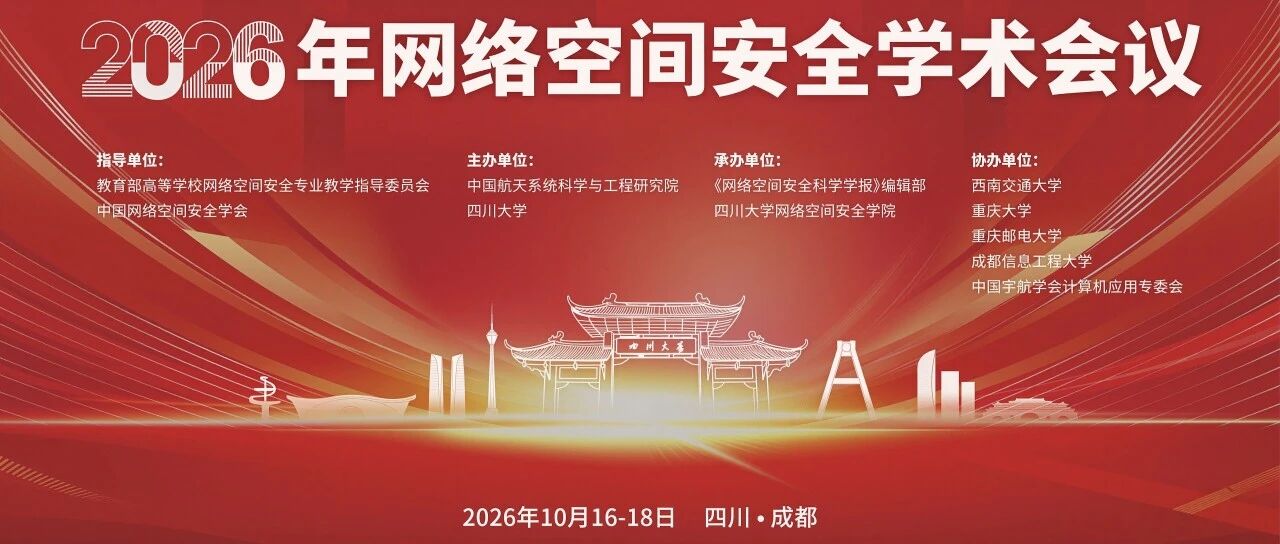
为推动网络空间安全领域的学术发展和优秀成果转化,《网络空间安全科学学报》拟于2026年10月16-18日在成都组织召开2026年网络空间安全学术会议,会议将邀请国家相关主管部门领导和知名专家学者共同解读形势、分享前沿、交流经验,同时设有网络
以下文章来源于:CNVD漏洞平台 CNVD漏洞平台 国家信息安全漏洞共享平台(China National Vulnerability Database)是由国家计算机网络应急技术处理协调中心联合重要信息系统单位、基础电信运营商、网络安全厂
关键词Deepseek🚨 9月15日凌晨,国内众多夜间生产任务与海外开发者在调用 DeepSeek 时突发遭 关键词Deepseek🚨 9月15日凌晨,国内众多夜间生产任务与海外开发者在调用 DeepSeek 时突发遭遇大面积瘫痪。 网页端
近日,微步已正式完成对开源AI渗透测试工具CyberStrikeAI(https://github.com/AIPentest/CyberStrikeAI)的收购。CyberStrikeAI将纳入微步的AI渗透和红队能力体系中,成为微步面向
保留开源版,企业版开启试用排队通道 近日,微步已正式完成对开源AI渗透测试工具CyberStrikeAI(https://github.com/AIPentest/CyberStrikeAI)的收购。CyberStrikeAI将纳入微步的A
9月12日晚香港iPhone 18预购刚开,一堆人突然收到银行短信——信用卡被刷了10499、11499、13299港元,正好是一部新机的钱。最离谱的是,卡明明在手里,连验证码都没收到。有人压根没买手机,卡片却被连刷好几笔,最高一笔干进去1
以下文章来源于:中国网络空间安全学会 中国网络空间安全学会 中国网络空间安全学会(简称CCSS)是经民政部批准登记,中国科协主管的全国性学会,是由网络空间安全领域科技工作者、有关企事业单位和社会团体自愿结成并依法登记的全国性、学术性、非营利
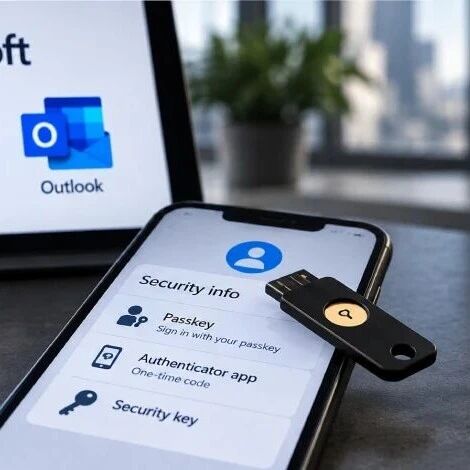
关键词黑客🔑 号称“无法被钓鱼”的通行密钥(Passkey)正被黑客反向利用为最高效的社工诱饵。 关键词黑客🔑 号称“无法被钓鱼”的通行密钥(Passkey)正被黑客反向利用为最高效的社工诱饵。 微软安全团队近日向全网披露新型定向攻击战术:
关键词恶意插件⚠️ 安全机构 Socket 于 9 月 14 日发布突发预警:一款打着“画质增强、去除广告”旗号的知名跨平台浏览器扩展程序,被证实长期将近 31,000 名用户的 Twitch OAuth 承载凭证以明文重定向方式输送至俄罗
关键词漏洞🚨 美国网络安全与基础设施安全局(CISA)于 9 月 14 日凌晨正式下发紧急指令,确认追踪编号 关键词漏洞🚨 美国网络安全与基础设施安全局(CISA)于 9 月 14 日凌晨正式下发紧急指令,确认追踪编号为 CVE-2026-
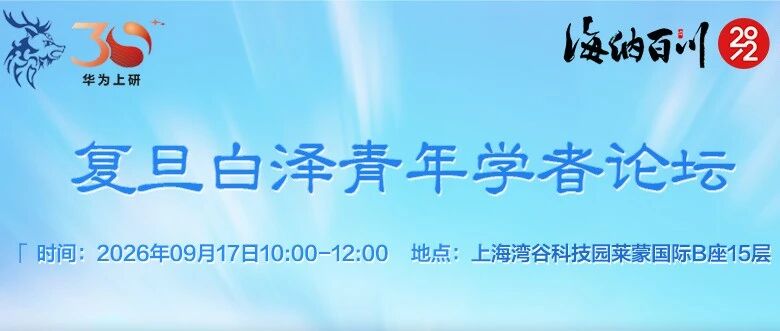
复旦白泽青年学者活动论坛系列第三期来了!本次活动既有在校同学分享开展中的研究,又有企业专家进行经验分享。欢迎大家踊跃报名! 供稿、排版:复旦白泽战队责编:董佳仪审核:洪赓复旦白泽战队一个有情怀的安全团队还没有关注复旦白泽战队?公众号、小红书
上周关注度较高的产品安全漏洞(20260907-20260913) 一、境外厂商产品漏洞1、Google Chrome授权问题漏洞Google Chrome是由谷歌公司开发的网页浏览器。Google Chrome存在授权问题漏洞,该漏洞源于