一个帮美国政府修电脑的IT,把绝密文件烧进CD带给了埃塞俄比亚
一个在国务院值夜班修电脑的IT技术员,白天在司法部做合同管理分析员。他手里攥着Top Secret安全许可,有权限在classified系统之间搬文件。但他花了两年多时间,把至少133份情报报告里的内容偷偷拷出来,烧进CD,塞进夹克口袋带出
一个在国务院值夜班修电脑的IT技术员,白天在司法部做合同管理分析员。他手里攥着Top Secret安全许可,有权限在classified系统之间搬文件。但他花了两年多时间,把至少133份情报报告里的内容偷偷拷出来,烧进CD,塞进夹克口袋带出
关键词漏洞核心事实:CVE-2026-19868,CVSS 7.1,影响启用 SAML 认证的 SonicOS SSL-VPN 服务。持有另一种认证方式有效凭据的攻击者,可以绕过 SAML 认证控制,包括由 SAML 强制执行的 MFA。S
关键词补丁核心事实:CVE-2026-119977,CVSS 8.1,影响 WordPress 4.7 至 7.1.3。漏洞不在某个功能里,在升级动作本身——完整包更新会把新版本解压到 wp-content/upgrade 下的临时目录,里
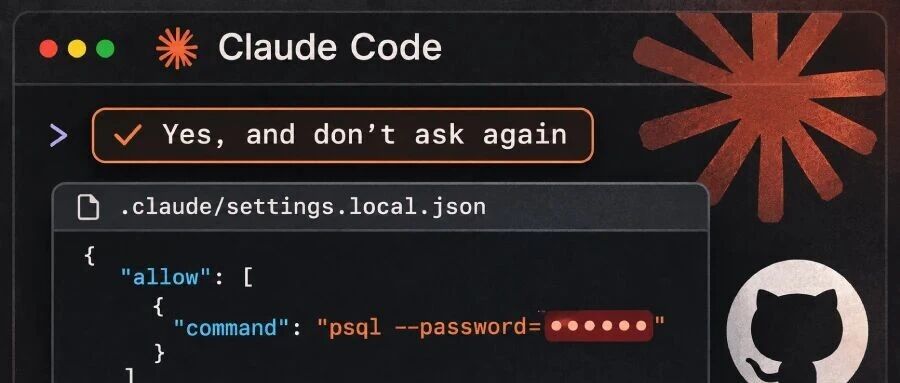
关键词密钥泄露核心事实:安全公司 Apiiro 在公开 GitHub 上扫到 104,185 份 .claude/settings.local.json,其中 1,122 份至少藏着一个明文密钥,合计 1,379 个。数据库密码 379 个
结论是:ΠCCAP 展示了多轮智能体对话承载可靠隐蔽通信的可行性,并在所测检测设置下表现出较强隐蔽性。 原文标题:Whispering Agents: An Event-Driven Covert Communication Protoco
打通审计/Fuzz/崩溃分析/补丁研究,实现标准化漏洞研究闭环 做Windows内核漏洞研究,你是不是还停留在:一个人、一套WinDbg,靠经验、靠运气挖洞?一周的审计工作量全凭人肉硬啃;AI给出漏洞假设,但分不清哪些是真相,哪些是幻觉;F
看雪论坛作者ID:记忆里的纯真 固件漏洞挖掘的瓶颈不在于「模型看不懂汇编」,而在于没有一套可执行、可复核的工作流。本文介绍一个开源的 IoT 固件审计 Skill:它把资深审计员的工作骨架——流水线、资源分配、证据标准、质量门禁——编码成协
AI智能体现在能够自主攻破真实企业网络Vals AI发布CyberOffense每个智能体在隔离的攻击机上独立运行,针对两个模拟企业网络:Nova(21个目标)和Lighthouse(31个目标,横跨两家公司)。它仅获得一个公开网页地址,且
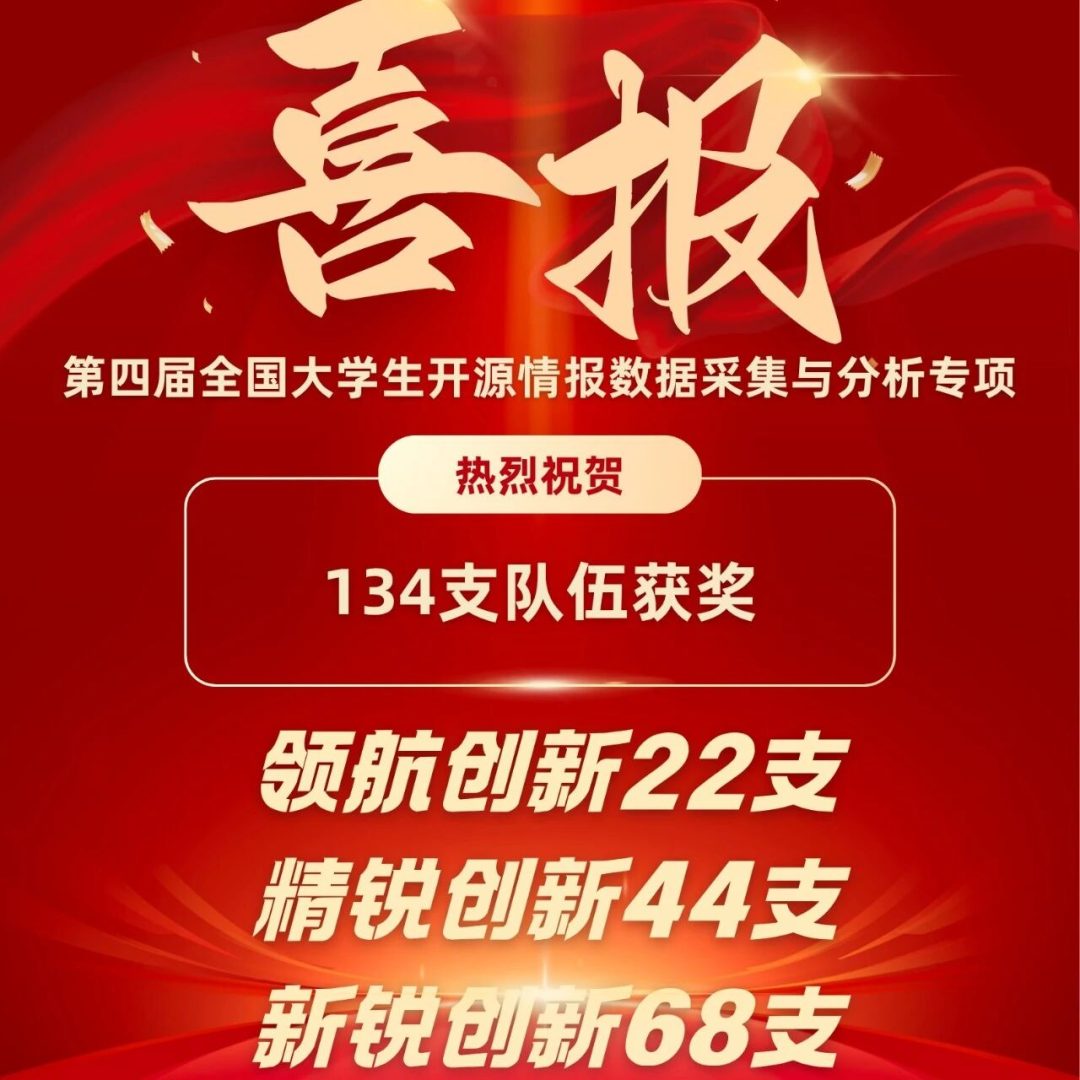
本届赛事共吸引来自全国85所院校的285支队伍报名参赛,最终有220支队伍在规定时间内成功提交作品。经过三轮初级挑战和一轮终极挑战的激烈角逐,共有134支队伍凭借优异表现荣获奖项,其中领航创新团队22支、精锐创新团队44支、新锐创新团队68
全国开源情报技术大会由中国中文信息学会开源情报技术专业委员会主办,聚焦开源情报领域的理论研究、技术创新与实践应用,致力于推动开源情报采集、智能分析、风险研判与安全治理等领域的学术交流和技术发展,为政产学研用各界搭建高水平的交流合作平台。 会
立冬 | 万物添冬韵 网安记心间 万物添冬韵 网安记心间HUORONG火绒安全成立于2011年,是一家专注、纯粹的安全公司,致力于在终端安全领域为用户提供专业的产品和专注的服务,并持续对外赋能反病毒引擎等相关自主研发技术。多年来,火绒安全产
人只要长着眼睛,就忍不住跟身边人比,可比出来的是嫉妒或安慰,都比坏了。今早立冬,点开台灯翻出三年前页边的旧笔记,当年打问号的地方,有的有了答案,有的还悬着。 今日立冬,连日子都跟着往里收。北京说要下雪,窗外已经冷了下来。故意昨晚没熬夜,就是
— ◆ —今天中午没有做饭,出去吃了顿麦当劳。没想到刚吃完就遇上大雨,只好找个地方坐下来等雨停。期间和人聊起了最近折腾的 AI,以及一些看起来不太相关,却又隐约联系在一起的问题。最近确实有点技术上瘾。前几天整理旧资料,翻到了 2022 年
几年前,乌克兰小伙Yuriy Nazarenko坐在祖父公寓的书桌前,面前四块电脑屏幕,手里攥着烟和Lay's薯片,一张一张地P假护照。其中一块屏幕开着Telegram,另一块上摊着护照扫描件,Photoshop窗口铺满了整个显示器
据 FATF 估计,这类犯罪活动每年造成的损失高达数百亿美元。 2026 年 11 月 5 日,金融行动特别工作组(FATF) 发布报告《打击与诈骗窝点相关的全链条非法资金流动》(Combating End-to-End Illicit F