OpenSSH <10.6p2 musl libc 认证绕过漏洞(CVE-2026-123158)
2026年11月5日,阿里云安全监测到 OpenSSH官方披露 OpenSSH
2026年11月5日,阿里云安全监测到 OpenSSH官方披露 OpenSSH
攻击者借助 AI 工具实施攻击,目标涉及美国政府相关系统,利用 PHP2Shell 与 Linux 内核提权漏洞组合获取最高权限。 ▍以下正文内容基于英文原文编译,可能存在语义偏差,请以原文为准。根据网络安全公司 Dream 和 Palo
奖励范围、业务收取范围均有调整 OSRC平台规则更新公告多项奖励标准 11月6日起正式生效由于运营策略调整,OSRC对平台部分规则进行了新一轮的更新与调整优化。本次更新涉及移动应用漏洞评分奖励范围、终端与 IoT 奖励范围、终端机型范围更新
牛览网络安全全球资讯,洞察行业发展前沿态势! 点击蓝字 关注我们新闻速览国家安全部披露一起利用恶意链接精准定位他人的案件DNSFilter 报告:AI 安全预算上涨,实际管控效果存在显著落差OpenAI发现GPT-6 Astra在内部红队测
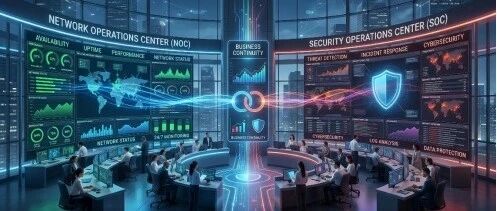
简单讲,就是让网络团队和安全团队别再各干各的了。以前是网络管连通性,安全管防护,两边工具不通、数据不通、流程也不通,出了问题就开始扯皮、等待、重复排查。NetSecOps 就是要打破这种割裂状态。 点击蓝字 关注我们NetSecOps 是什
恶意更新包校验受害者地理位置、定向云南省目标;DoH TXT 记录作死信箱下发 C2 配置,.NET 植入体插件化内存加载不落盘——投递机制、武器组件、C2 架构与同源判据完整披露。 【原创】供应链安全 · 威胁情报瞄准国内某西南省份:多款
本周,互联网网络安全态势整体评价为良。 本周网络安全基本态势本周,互联网网络安全态势整体评价为良。我国互联网基础设施运行整体平稳,全国范围或省级行政区域内未发生造成重大影响的基础设施运行安全事件。针对政府、企业以及广大互联网用户的主要安全威
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。 ● 点击↑蓝字关注我们,获取更多安全风险通告漏洞概述漏洞名称OpenSSH/musl 密码认证绕过漏洞漏洞编号QVD-2026-104595公开时间2026-11-05影响量级千万
疯狂犯错,日拱一卒,功不唐捐 写在前面今年之前,我基本上大部分时间都在出差见安全行业的朋友、客户、大佬,最近很多朋友问我怎么好久没见我过去出差聊天了。刚好也跟大家汇报一下,过去大半年,我几乎80%的时间,都沉迷于探索AI到底能给我们的工作生
一、事件概述近日,网络安全威胁研究团队披露了一起针对亚洲地区组织的持续性网络攻击活动。经过分析研判,该活动系南亚背景APT组织BITTER所为,相关证据指向明确,置信度较高。BITTER组织其活动痕迹最早可追溯至2013年,长期盯防亚洲多国
点击查看漏洞情报详情 漏洞概况11月5日,OpenSSH官方紧急发布10.6p2版本,修复并披露了一处sshd密码认证绕过漏洞(主干修复Commit:4353fdc43ef646c43a8dda7025cc1a898caf1482)。经微步
沿着异常通信的线索,追查攻击经过。 引言:威胁持续演进,安全检测需要向前一步随着网络环境和业务系统不断发展,网络攻击呈现出隐蔽化、复杂化和持续化等特点。攻击者可能借助恶意文件、异常通信、漏洞利用、远程控制及横向移动等方式逐步推进攻击过程。单
光棍节开放注册微信抽奖活动,先送20个账号注册码或300论坛币,下午两点开奖,详见:【开放注册公告】吾爱破解论坛2026年11月11日光棍节开放注册公告 跳转微信打开
OpenSSH 10.6p2 已发布,旨在应对一个关键漏洞的临时修复方案。如果你正在运行使用 musl libc 且未启用 PAM 的 Linux 系统(例如 Alpine Linux),请立即设置 PasswordAuthenticati
今天给大家分析9份近期发布的认知战相关文献,逐篇内容解析与跨文档主题归纳。项目内容文献数量9 份 PDF(英文原文,中文文件名)合计篇幅436 页,约 122.4 万字符时间跨度2026 年 9—11 月(含在线首发与 2027 年 2 月