【漏洞通告】WordPress 更新条件竞争远程代码执行漏洞(CVE-2026-119977)
2026年11月4日,深瞳漏洞实验室监测到一则WordPress组件存在条件竞争漏洞的信息,漏洞编号:CVE-2026-119977,漏洞威胁等级:高危。 漏洞名称:WordPress 更新条件竞争远程代码执行漏洞(CVE-2026-119
2026年11月4日,深瞳漏洞实验室监测到一则WordPress组件存在条件竞争漏洞的信息,漏洞编号:CVE-2026-119977,漏洞威胁等级:高危。 漏洞名称:WordPress 更新条件竞争远程代码执行漏洞(CVE-2026-119
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士Barracuda披露称,如组合利用两个漏洞,可能导致攻击者绕过授权控制并获得对易受攻击设备的root访问权限。这两个漏洞分别是预认证授权绕过漏洞和命令注入漏洞:CVE-2026-1
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士SonicWall提醒客户称,两个漏洞(CVE-2026-109593和CVE-2026-109594)影响已停止支持的全球管理系统(GMS),但不会发布补丁。全球管理系统 (GMS
对恶意软件 Iris C2Agent 的深度分析 近期我们捕获了一个 8.9 MB 的 Go 语言静态编译样本。在传统的隔离沙箱里,它安静得像个无害的系统组件,几乎没有触发任何高危告警。它既没有尝试修改系统关键注册表,也没有释放任何已知的恶
前瞻布局,先发优势明显。工程可行,迁移路径清晰。生态完整,合规与互信兼顾。 ★ 安全419重点推荐面对市场上数以千计的安全产品与解决方案,甲方客户普遍面临"选择困难":产品宣传口径五花八门,落地效果真假难辨,选型试错成本居高
继超市冷柜后,欧洲的医疗系统也遭到了黑客的攻击。法国有关部门日前表示,该国医疗机构用于储存献血血液的冰箱近期受到了未知黑客发起的网络攻击的影响。据外媒报道,11月1日夜间至2日凌晨,法国血液机构(EFS)位于三个地区站点的血浆冷库监控与控制
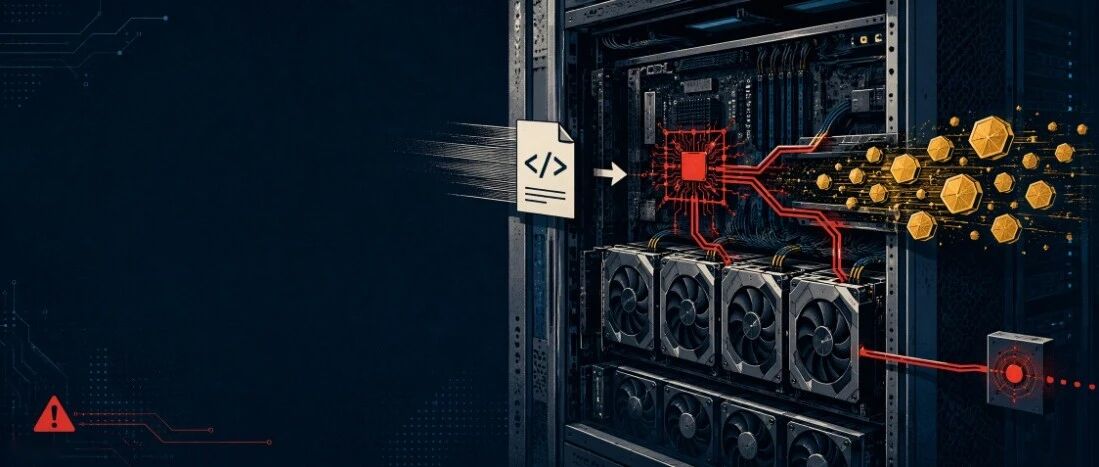
模型权重只有 42 字节、不含任何张量的“模型仓库”,真正发挥作用的是仓库里的一段 Python 代码——两波 31 个恶意仓库、超 3 万次下载的 Load/Mine 活动全景复盘。 威胁情报 · 恶意软件分析当“加载模型”变成“执行未知
关注我们带你读懂网络安全由于IT供应商Amadeus发生数据泄露,亚洲多家大型航空公司的用户也受到影响,包括用户购买机票时提交的乘客姓名、证件信息、旅行行程等;香港国泰航空、日本航空、大韩航空、新加坡航空等大型航空公司纷纷发布数据泄露公告,
攻击者使用银行自有账户进行转账 关注我们带你读懂网络安全该银行表示,此次攻击活动手法“高度复杂”,并非内部人为失误;该银行强调,攻击者使用银行自有账户进行转账,客户账户和资产未受影响,该事件不会对银行的财务状况造成影响。前情回顾·银行业网络
欢迎订阅我的阅读清单——我在稍后阅读里收藏的文章,看过后,觉得还算值得一读的。以及,这个列表应该会不断增长——只要我还在做、用这个稍后阅读工具。如果你有长期阅读的习惯,也可以把你的阅读清单推荐给我。https://r.slax.com/c/
近日,微步了解到市面上流传大量Artex的二开版本,且有安全企业对Artex进行二次开发并商用。作为Artex的版权方,严正声明如下:1. Artex已经于10月8日正式宣布闭源,任何在此日期后发布在公开互联网上的Fork均非官方来源,建议
零检测、无日志,仅特定网络请求触发,全球超 34万暴露实例面临风险 背景介绍2026年6月29日,XLab大网威胁感知系统捕获了一个名为“cwpsrv_update.sh”的可疑脚本。该脚本的功能是从远程服务器136.0.141.71下载c
欢迎订阅《中国信息安全》杂志! 本期看点网事焦点安全为先 治理为要 护航低空经济稳健起飞低空经济是依托低空航空活动带动相关产业创新和场景应用形成的综合性经济形态。党的二十届四中全会“十五五”规划建议提出,加快低空经济等战略性新兴产业集群发展
《关于发展新质生产力的意见》明确提出“在确保安全前提下,推动低空经济、商业航天健康有序发展”。这一战略定调标志着我国低空经济正式迈入“制度驱动、安全筑基”的发展新阶段。安全,正是低空经济实现健康有序发展,进而迈向高质量发展的关键一跃。 安全
从一本 EPUB 电子书的本地翻译实践,谈 AI Agent 的可靠性工程、Harness Engineering 与下一代生产力系统一、一个很小的实验,却让我重新思考 AI 的工程价值11 月 4 日晚上,我重新翻出了几份以前保存的技术资