从WorkBuddy实践看腾讯AI Agent安全布局
从龙虾(openclaw)的爆火到WorkBuddy登顶,智能体办公受到越来越多关注。当AI Agent(以下简称Agent)能够读取硬盘、执行命令、访问企业系统,用户交给它的还有数据和权限,数据和指令之间已经失去了分隔线。正如柯灵杰在采访
从龙虾(openclaw)的爆火到WorkBuddy登顶,智能体办公受到越来越多关注。当AI Agent(以下简称Agent)能够读取硬盘、执行命令、访问企业系统,用户交给它的还有数据和权限,数据和指令之间已经失去了分隔线。正如柯灵杰在采访
牛览网络安全全球资讯,洞察行业发展前沿态势! 点击蓝字 关注我们新闻速览世界互联网大会发布AI安全治理报告,聚焦模型评测与风险协同处置CNNVD 发布 10 月漏洞通报:漏洞数量环比上涨,PHP 出现超危远程代码执行漏洞国家人工智能安全漏洞
对于存在明确入侵迹象的服务器,在控制风险前提下保留必要的系统日志、进程信息、网络连接记录及其他取证材料。尤其需要进行内存取证时,评估重启、升级和隔离操作对易失性证据的影响,避免在调查前无意清除关键线索。 点击蓝字 关注我们最近PHP爆出两个
10月威胁猎人监测到的651起恶意水军攻击任务,以及被攻击最多的20个品牌。 威胁猎人对2026年10月1日至30日监测发现的651次品牌水军攻击活动进行分析,发现相关攻击涉及母婴、美妆个护、数码等多个行业。本报告将从受攻击品牌及行业分布、
2026年11月4号漏洞发现正变得更容易规模化,但优先级排序与验证仍是运营瓶颈。OpenAI构建了一个原型,在受控研究环境中寻找 Linux 内核中的安全缺陷。该原型识别并分析了 2308 个 Linux 内核候选发现,动态复现了 1724
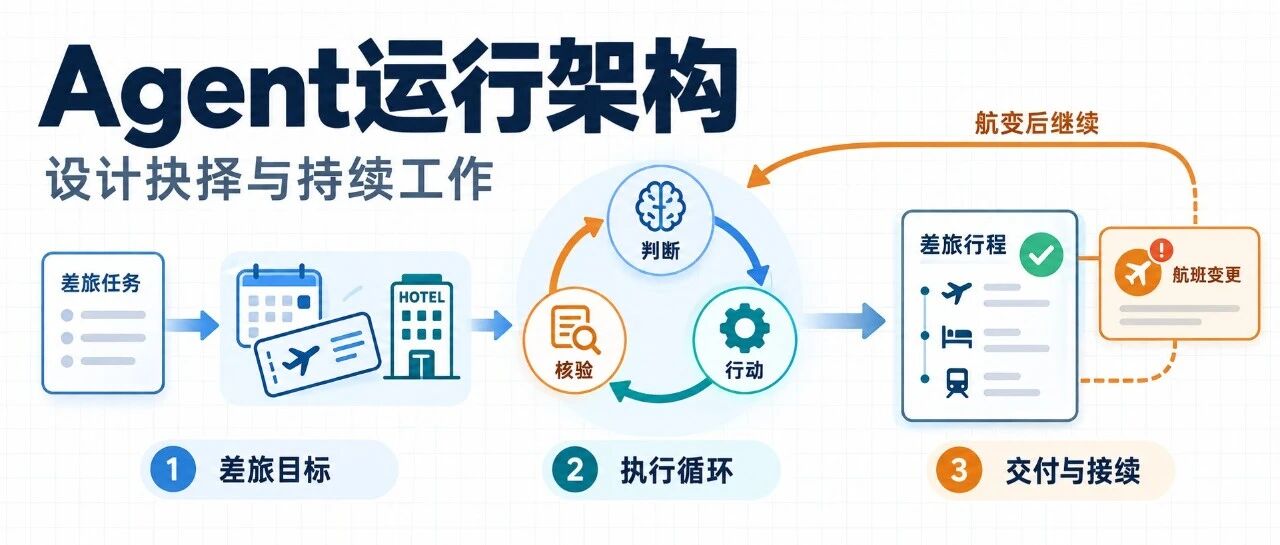
Harness设计哲学 关于智能体,本公号发表过以下文章:OpenClaw的系统架构及其安全风险(学习笔记)借鉴OpenClaw架构哲学重塑政府能力与服务模式——以广州南沙为例《智能体数据处理安全要求》国标制定申请的初步思考《智能体数据处理
Telegram Desktop 一键账号接管(CVE-2026-107181) poc走在前面#!/usr/bin/env python3"""CVE-2026-107181 - Telegram Desktop
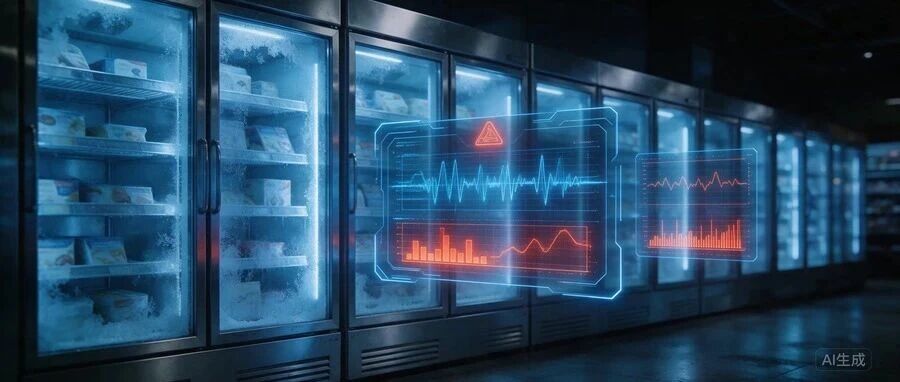
法国之后,爱尔兰、瑞典、比利时、卢森堡、爱沙尼亚接连中招。这次没有勒索信,只有一排排化掉的冰淇淋。 11月2日凌晨,瑞典一家连锁超市的店长打开后台,看到冷藏柜的设定温度是50摄氏度。不是故障,不是传感器漂移。有人远程把它改成了50。这个温度
让数据跑得稳、设备管得住、安全守得牢。 一座城市的运转,离不开一条看不见的“水脉”。从水源地取水,到千家万户的水龙头,自来水厂每一道工序的背后,都是成百上千台设备在协同运转。而当这些设备开始联网,一张稳定、安全、可控的工业网络,就成了水厂真
分享一篇文章 heiyi网络讲堂: 截图、录屏能当证据吗?手把手教你固定电子证据 ▎借钱给朋友,你只有一张转账截图,能打赢官司吗?说个具体的情形:你2023年3月通过微信转了5000块给朋友老王,转账备注写着"借给老王的"。
系统梳理NTFS数据恢复的八大核心模块,旨在构建一套从底层理论到实战应用的完整取证知识体系。 来源:江苏聚合天迹通过深度解析MFT机制、恢复原理及RAID重组等关键技术,并结合严格的取证规范与客观的技术局限(如SSD的TRIM机制),能够帮
2026年10月中旬,Sekoia披露了一场规模可观的水坑攻击活动。被盯上的不是电脑,而是口袋里的iPhone和Android手机。根据技术重叠、受害分布和基础设施特征,团队以中等偏高置信度判断,幕后操作者是APT29。这个组织还有几个更出
根据国家信息安全漏洞库(CNNVD)统计,本周(2026年10月26日至2026年11月1日)安全漏洞情况如下 点击蓝字 关注我们漏洞情况根据国家信息安全漏洞库(CNNVD)统计,本周(2026年10月26日至2026年11月1日)安全漏洞
Linux 内核 CVE-2026-98432 远程代码执行漏洞中攻击者可发送特制数据包,无权限获取 root 权限;该漏洞源于 IPv4 TCP 三次握手的竞态条件,利用竞争条件难度较高,目前漏洞细节与 PoC 已公开,部分主流发行版放出
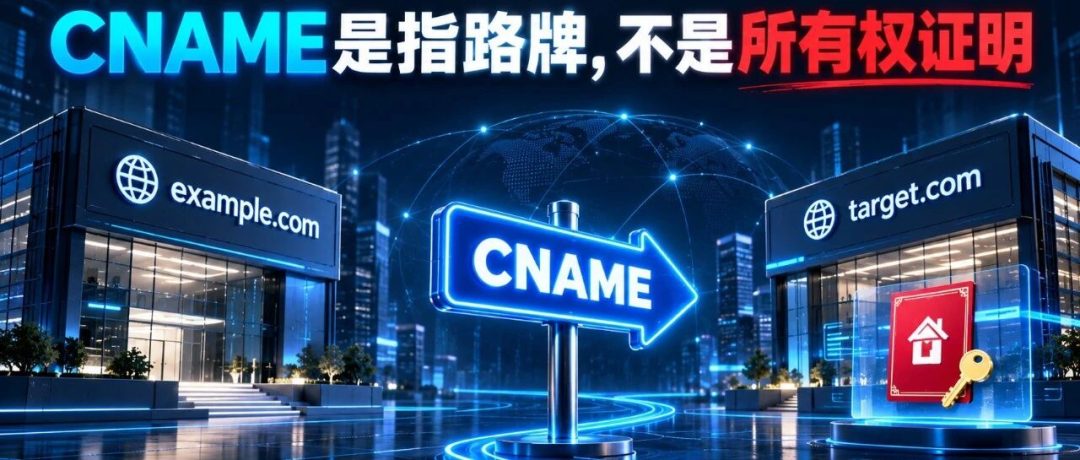
我只是给域名设了个“别名”,邮箱和网站怎么会被别人接管? 想象一下:你在门口挂了块牌子,写着“找我请去隔壁”。这块牌子能帮访客找到你,却不能证明隔壁的住户拥有你的房子。互联网上也有类似的“指路牌”,叫作 CNAME 记录。它让一个域名指向另