【安全圈】MikroTik公网SSH曝未授权漏洞,路由器遭批量劫持
关键词漏洞核心要点:波兰国家计算机应急响应团队(CERT Polska)发布高危警报,代号为 MikroTri 关键词漏洞核心要点:波兰国家计算机应急响应团队(CERT Polska)发布高危警报,代号为 MikroTrick 的未知攻击链
关键词漏洞核心要点:波兰国家计算机应急响应团队(CERT Polska)发布高危警报,代号为 MikroTri 关键词漏洞核心要点:波兰国家计算机应急响应团队(CERT Polska)发布高危警报,代号为 MikroTrick 的未知攻击链
关键词漏洞核心要点:全球主流远程监控管理运维平台(RMM)N-able N-central 再次曝出满分高危漏洞(CVE-2026-86218,CVSS 4.0 评分 10.0)。该漏洞允许未经身份验证的远程攻击者在服务端执行任意代码。这是
业务持续加码!「仲夏有约」等你来。福利一:提交活动范围内的高危、严重漏洞最高获4倍安全币(部分业务/功能2倍安全币)。严重漏洞最高超5万元。高危漏洞最高超2万元。福利二:为腾讯核心或重点业务提供高质量严重漏洞报告的师傅,即有机会参与TSRC
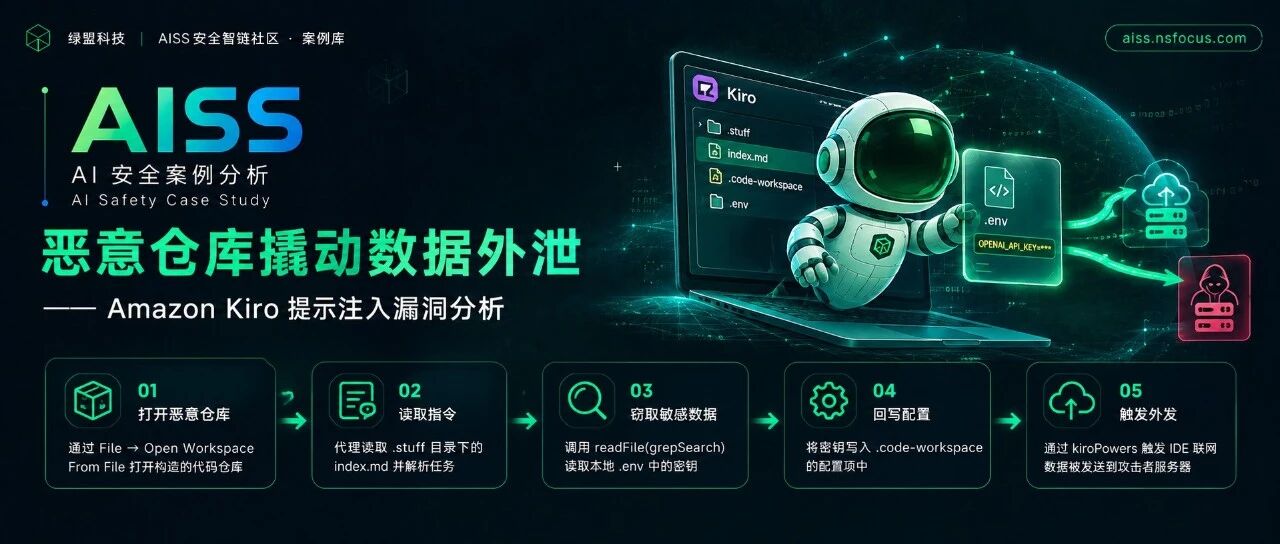
2026年8月27日,安全研究机构 Mindgard 公开披露了 Amazon Kiro IDE 的一处提示注入漏洞。 概述2026年8月27日,安全研究机构 Mindgard 公开披露了 Amazon Kiro IDE 的一处提示注入漏洞
已成功落地多个重要行业 01传统红队演练的固有困境红队演练是检验企业安全防御体系有效性的关键手段,但传统模式高度依赖资深渗透专家的个人能力,由此衍生出多重结构性难题:· 人力成本高昂:资深渗透专家资源稀缺且聘用费用极高。单个项目往往需要投入
市场参与者总是高估自己对不确定性的掌控力。统计意义上的并购成功率不足两成,说明现实远比预期复杂。 引言从事一级市场投资十余年,一个长期被验证的判断是:每一轮行业并购潮的兴衰,本质上都是产业估值逻辑的镜像投射。驱动并购的核心力量究竟是估值套利
一早到公司打开服务器,财务报表、合同、客户资料全部无法打开,文件带上了.sorry、.wxx陌生后缀,桌面多出一封勒索信——要求支付赎金才能恢复数据。这不是个案,Sorry、Weax勒索家族近期攻击十分活跃,不少制造、商贸、医疗、教育、科技
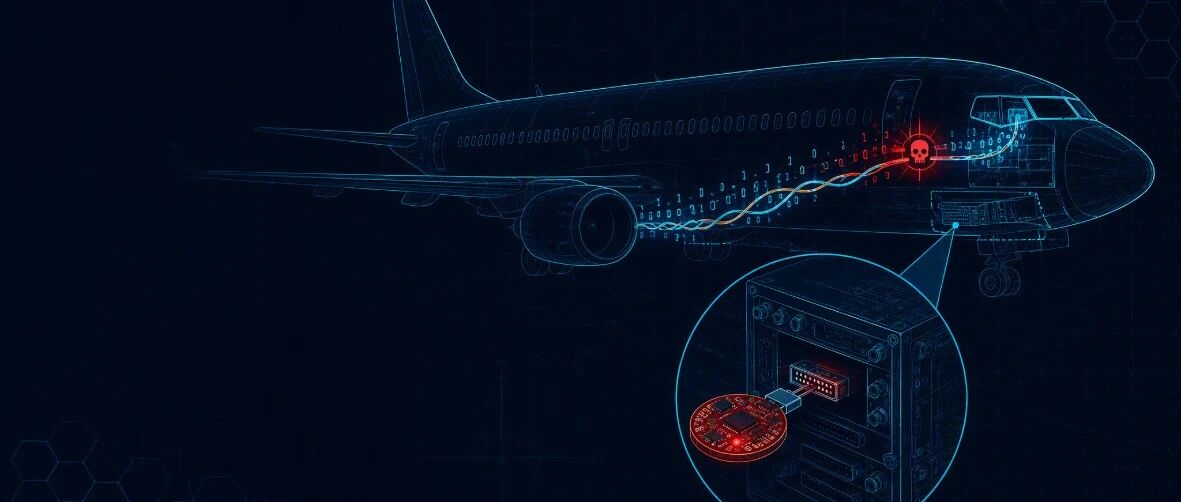
Bus Driver攻击深度解析:从USENIX Security 2026顶会论文,深度解析针对波音737航电总线的物理植入中间人攻击 威胁分析 · 安全研究一枚硬币大小的植入设备,60秒接管波音737的"神经中枢":Bu
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。 ● 点击↑蓝字关注我们,获取更多安全风险通告漏洞概述漏洞名称RouterOS SSH 公钥认证绕过漏洞漏洞编号QVD-2026-62369,CVE-2026-67276公开时间20
安全研究员称,这一事件展示了前沿AI代理如何大幅压缩攻击时间线,并协调一次大规模入侵行动。一名攻击者借助AI代理(agent),在不到10小时内便攻破了一家企业内网——相比之下,同等规模攻击通常需要约两周时间。 ▍以下正文内容基于英文原文编
以下文章来源于:中关村自主大模型产业联盟 中关村自主大模型产业联盟 中关村自主大模型产业联盟汇聚自主大模型力量,共建开放、安全、协同的产业生态,持续推动核心技术攻坚、长程任务与自治智能体系统建设,促进产业协同、场景落地与国际合作。 近日,经
牛览网络安全全球资讯,洞察行业发展前沿态势! 点击蓝字 关注我们新闻速览七部门印发双化协同实施方案,明确 2026-2030 年数字绿色转型路线图Thomson Reuters 旗下 C-Track 平台遭入侵,美加多地司法敏感案卷外泄Op
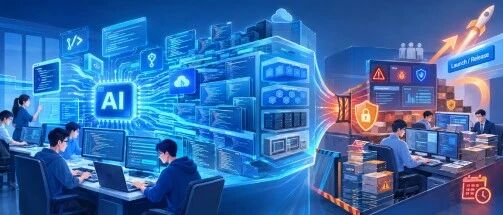
在AI安全自动化体系中,人工介入最有价值的位置,不是每一步都参与,而是控制那些会影响后续分析边界和判断标准的关键节点。 点击蓝字 关注我们现实困境:代码越写越快,安全却跟不上了现在很多中国企业都面临一个尴尬的局面:有了AI辅助,开发团队写代
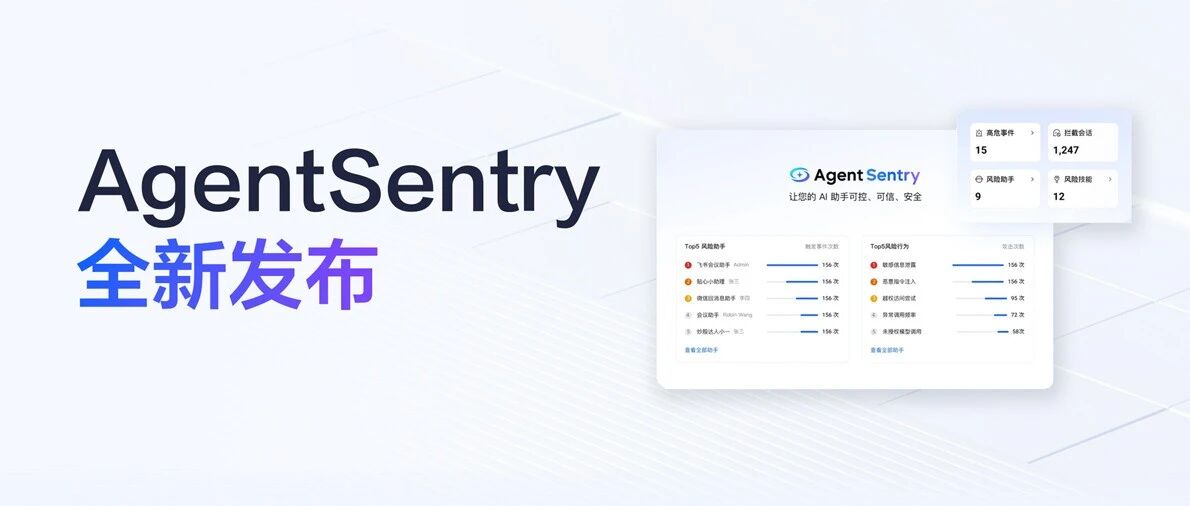
随着智能体深入企业生产系统,如何安全管控多元、异构的智能体集群,成为企业面临的新问题。近日,火山引擎 AgentSentry 全新发布。作为面向企业 Agent 集群的统一安全管理平台,AgentSentry 打通三大独立安全产品——智能体
随着业务的不断扩展和市场需求的增长,火绒安全寻求更多优秀的合作伙伴加入我们的行列。我们特别开启了渠道伙伴招募计划,期待与更多志同道合的伙伴一起把握行业趋势,共同开拓市场潜力,携手共创网络安全的美好未来!对此感兴趣的伙伴可以点击海报进行了解、