易安联完成亿元级C轮融资,加速“零信任+AI”双引擎战略升级!
近日,国内领先的零信任安全厂商——易安联宣布完成C轮追加投资,至此C轮共完成数亿元融资。 2026年8月,国内领先的零信任安全厂商——易安联宣布完成C轮追加投资,至此C轮共完成数亿元融资。本轮募集资金将主要用于深化“零信任+AI”融合技术研
近日,国内领先的零信任安全厂商——易安联宣布完成C轮追加投资,至此C轮共完成数亿元融资。 2026年8月,国内领先的零信任安全厂商——易安联宣布完成C轮追加投资,至此C轮共完成数亿元融资。本轮募集资金将主要用于深化“零信任+AI”融合技术研
CISO对管理AI风险的信心,并不取决于安全技术有多先进,而取决于领导层的理解、治理权的归属与团队资源的到位程度。这一来自美国的调查结论,在中国同样成立——甚至更为迫切。 2026年已经过半,AI对企业的拷问已从"要不要用"
四次蓝屏、200GB 内存和三个 AI —— 一次离谱的故障排查 三连黑屏周六凌晨到上午,我的笔记本一口气蓝屏了三次。好吧,严格来说不能叫“蓝屏”——Windows 11 已经把它换成了黑色。颜色变得低调了,杀伤力倒是一点没打折。一次可以说
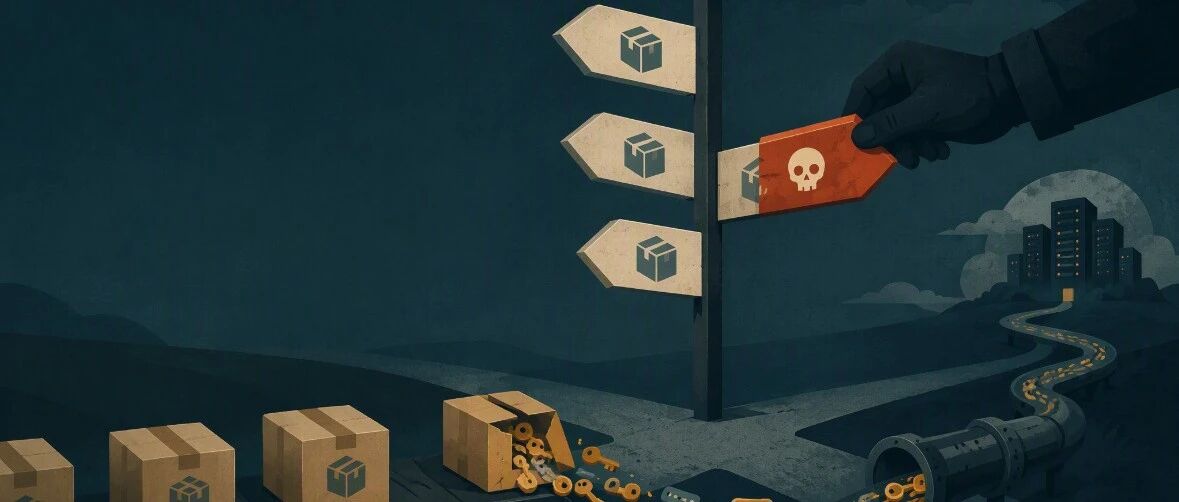
Coder 披露其模块注册表 registry.coder.com 的底层 Cloudflare 基础设施遭到入侵:一名身份不明的攻击者向该注册表的服务器地址池中添加了未经授权的 IP 地址,这些地址上运行着一个被篡改的注册表副本,其中分发
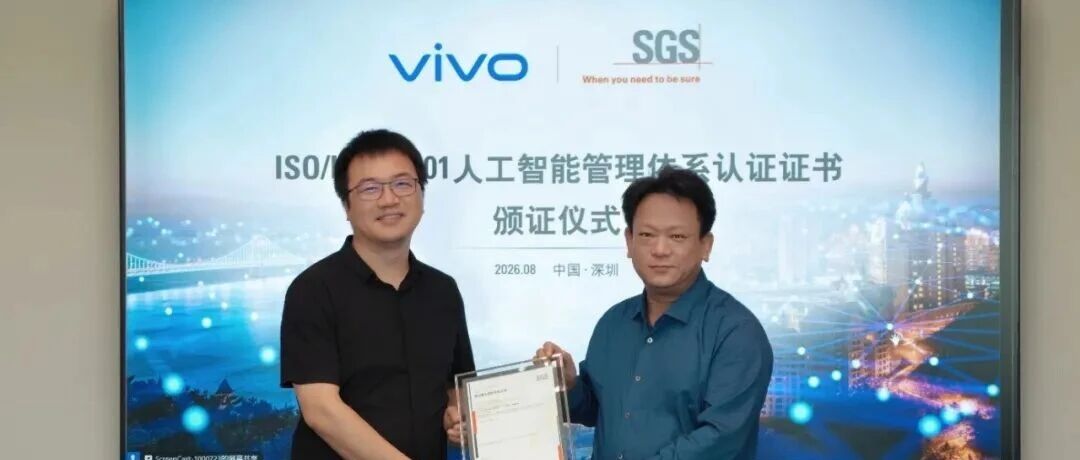
作为全球首个AI管理体系国际标准,ISO/IEC 42001的认证通过,标志着vivo已建立起与国际接轨、体系化的人工智能治理能力,为智能终端行业应对全球AI监管浪潮提供了可借鉴的先行样本。 近日,vivo正式通过国际公认的测试、检验和认证
点击查看漏洞详情 漏洞概况Bochs 是 Bochs Project 开发的开源 x86 PC 模拟器,常用于操作系统开发、逆向与安全研究中的客户机仿真。近日,Bochs 官方发布3.1版本,修复了Bochs VBE 4-bpp 平面路径堆
于2021年开始做chainreactors开源,2024年初步聚起志同道合的伙伴摸索生存方式,2026年正式启动AI+进攻性安全赛道的创业。 向死而生当我和身边的朋友同事提起我要再次创业, 投身AI + 进攻性安全的赛道创业, 负面的反馈
AI在改写工控攻防规则。 近日,美国NSA、CISA、FBI、DOE、EPA五家机构联合发布编号AA26-231A的安全预警:攻击者利用AI自动生成利用脚本,批量攻击公网暴露的西门子S7系列PLC,从S7-200到S7-1500,安全仪表系
以下文章来源于:华政法学 华政法学 本公众号是《法学》的公众平台。《法学》是由华东政法大学主办的法学学术期刊,创刊于1956年。长期以来,《法学》一直是国内最具中国问题意识,追求探索创新的法学杂志之一。入选国家社科基金资助期刊(第一批)、教
分享一篇文章 heiyi网络讲堂: 删掉的聊天记录,谁有权恢复?怎么恢复才有效 2026年,辽宁葫芦岛一个电诈团伙落网前,统一删光了手机里的微信聊天记录。几名嫌疑人一口咬定自己只是"帮忙打杂",诈骗话术、分赃约定一概不认——
团队空出一个位置,招一名 AI 安全攻防专家。base 北京,甲方蓝军,既打自己的产品和系统,也摸 AI 应用的攻击面(LLM、Agent、RAG)。不是扩张,是补位,诚意招人。详情看我公众号刚发的那篇,想聊的私我。 先直说:这个位置,是真
15 个 AI 安全项目做完,我最大的感受不是「AI 真能干」,而是「终于看清它哪块干不了」。能接重复的活,替不了拍板的活,还开了一个要有人去守的新战场——保护 AI 本身。复盘写在公众号了,带团队做 AI 方向的朋友可以来聊聊。 上一篇我
上周关注度较高的产品安全漏洞(20260831-20260906) 一、境外厂商产品漏洞1、Oracle Agile PLM MCAD Connector未经授权访问漏洞(CNVD-2026-34483)Oracle Agile PLM M
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞694个,其中高危漏洞351个、中危漏洞322个、低危漏洞21个。 2026年08月31日-2026年09月06日本周漏洞态势研判情况本周信息安全漏洞威胁整体评价级别为
关键词漏洞核心要点:荷兰专业电商安全机构 Sansec 紧急披露一起名为 StyleSmuggler 的高危零 关键词漏洞核心要点:荷兰专业电商安全机构 Sansec 紧急披露一起名为 StyleSmuggler 的高危零日漏洞。黑客利用样