【安全圈】篡改温控至50℃!黑客攻破工业冷链致血浆变质引火灾
安全圈 2026-11-09 19:00 江苏
OpenAI发布GPT-6 Cyber模型专为漏洞挖掘设计,成本降至千美元级别,在Linux内核中发现948个本地提权漏洞
关键词
黑客
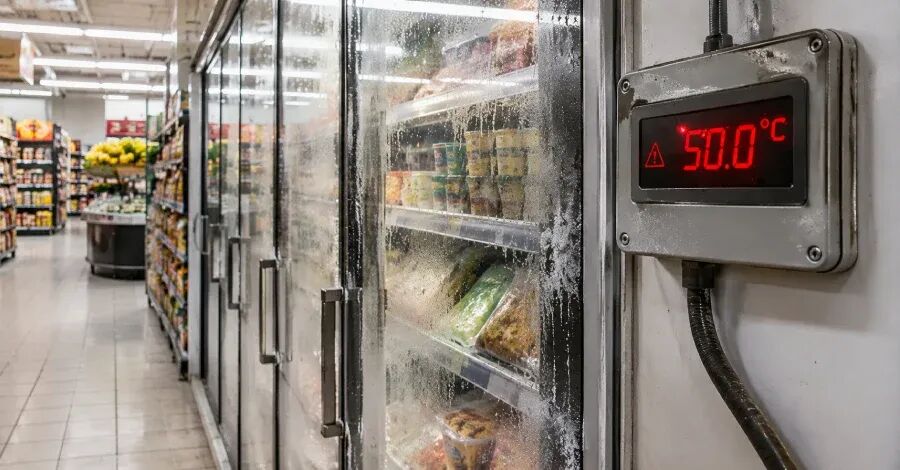
核心事实:2026 年 11 月 9 日,CISA、FBI、HHS、USDA 与 DOT 五大美国联邦机构联合发布紧急安全警报。全球范围内的工业级制冷与冷链监测系统正遭受网络攻击。黑客利用暴露在公网的温控网关漏洞,强行下发加热和除霜指令,将多处冷库温度强行抬升至 50 摄氏度(122°F),导致生鲜食品大规模报废、医疗血浆变质失效,并造成严重的工业设备起火隐患。
🔍 攻击现场:多国生鲜超市与国家血库中招
这轮针对关键基础设施物理控制系统的恶意破坏已造成实体损失:
- 国家级医疗血库瘫痪
:法国国家血液机构(EFS)发布官方声明,证实一家冷链设备供应商遭受网络攻击。黑客篡改了其温控配置,导致 3 处专门储存血浆的医用冷库温度及除霜阈值被恶意拉升至极端高位,冷藏血浆面临报废风险。
- 欧洲超百家超市受损
:比利时、德国、法国、爱尔兰、意大利、荷兰等 11 个欧洲国家的数百家连锁超市及肉铺遭遇协同袭击。攻击者通过远程指令将冷藏柜温度强行调至 50℃,导致生鲜肉类和乳制品迅速腐败变质。
- 传感器拒绝服务
:部分攻击伴随遥测数据伪造与拒绝服务(DoS),现场中央控制台显示的实时温度数值被固化或阻断,值守人员无法及时感知冷库升温,错过应急处置窗口。
⚡ 突破机理:裸奔的工业网关与弱口令
根据威胁情报平台 Censys 的测绘分析,攻击者主要利用了工业物联网(IIoT)管理链路的三重技术缺陷:
- 目标设备型号集中
:主要受攻击控制器为丹佛斯(Danfoss)StoreView 以及 Copeland/Dixell XWEB 工业监控网关。历史测绘显示,公网可直接访问的 Danfoss 实例峰值曾达 3,004 台,Copeland 实例达 3,708 台,目前仍有数千台暴露在线。
- 认证绕过与默认凭证
:受害设备普遍未配置访问控制列表(ACL),黑客利用未打补丁的 Web 接口身份验证绕过漏洞,或直接使用出厂硬编码默认密码完成登录。
- 物理指令越界注入
:登录后直接调用控制 API 修改设定点(Set-point),下发持续加热脉冲并强制关闭压缩机制冷回路。持续高温除霜导致蒸发器外壳温度飙升,诱发电气过载与火灾报警。
🛡️ 处置与防范清单:OT网络紧急加固指引
涉医药、生鲜、化工等拥有制冷机房及冷链监控的企业,应立即落实以下防御要求:
- 全面收缩互联网暴露面
:排查所有连接冷库温控器的公网 IP,在边界防火墙处阻断 80、443、8080 等外部 Web 端口;严禁控制器直接映射外网,统一收口至具备 MFA 的内网 VPN。
- 废除出厂口令与弱凭证
:核查 Danfoss StoreView 及 Dixell XWEB 控制器管理员账户,立即替换默认密码,停用多余的供应商远程维护后门账号。
- 划分 OT/IT 物理安全域
:对运行生产工控(OT)的网络划分子网或 VLAN,禁止办公内网终端与监控系统无阻隔互联,限制 Modbus/TCP 协议的出站流量。
- 部署带外独立温度监测
:加装不经过工业控制网关的独立环境温湿度传感器,设定上下限硬件阈值告警,防止控制器被劫持后引发静默过热。
END
阅读推荐

本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。