月下载9000万次的AI网关LiteLLM曝双漏洞:低权限账号就能偷走你所有API密钥
LiteLLM曝双漏洞CVE-2026-35029/59823,低权限用户可接管AI网关窃取API密钥,1.83.9以下版本全受影响,需立即升级。 Check Point披露LiteLLM两大漏洞CVE-2026-35029和CVE-202
LiteLLM曝双漏洞CVE-2026-35029/59823,低权限用户可接管AI网关窃取API密钥,1.83.9以下版本全受影响,需立即升级。 Check Point披露LiteLLM两大漏洞CVE-2026-35029和CVE-202
KCon 2026「弈智」售票通道正式开启,早鸟票 1024 元/位,10 月 25 日 23:59 截止。 金秋时节,KCon 2026 如约召开。今年的议题征集,会务组收到了来自全国各地的大量优质投稿,字里行间是各位专家对技术的认真与热
近期,中国多个省份多次发生用户访问请求异常跳转至博彩网站的事件,对广大人民的财产安全和正常上网权利造成了严重危害。经分析,攻击者利用中国境外自治域AS 402425,主要采取宣告虚假路由、篡改域名解析数据等手段进行攻击,危害范围广泛,特此公
一款请求级 Web 应用攻击检测引擎,现已开放试用。今天,我们正式发布玉衡。玉衡是一款请求级 Web 攻击检测引擎,定位是 WAF 中负责判定攻击的检测核心,由四川大学智能威胁分析实验室(iTA Lab)黄诚教授团队与天翼云应用安全创新实验
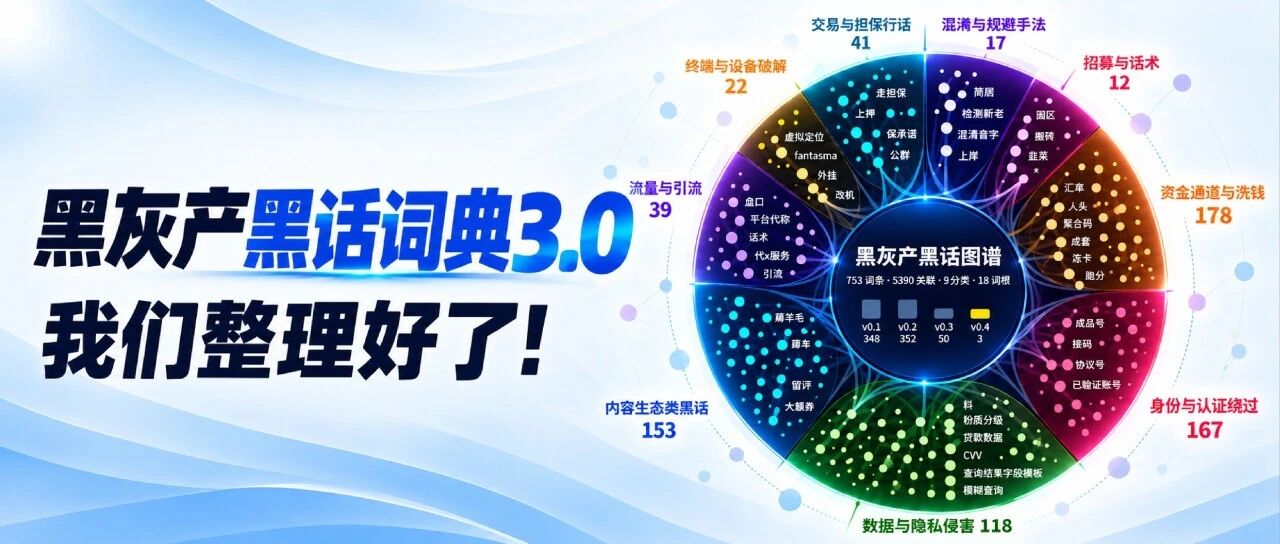
《黑灰产黑话词典》3.0版本升级,并开放分享!看懂黑灰产,从看懂它的黑话开始。 2024年,威胁猎人首次发布《黑话词典》,对黑灰产常见黑话进行系统化梳理;2025年持续升级至2.0版本,进一步扩展典型欺诈场景与语义变体,推动黑话研究从“词汇
牛览网络安全全球资讯,洞察行业发展前沿态势! 点击蓝字 关注我们新闻速览CNVD发布上周关注度较高的产品安全漏洞CNVD 第 41 期漏洞周报:本周收录 717 个漏洞,0day 占比达 76%Semperis 报告:37% 受勒索软件攻击
AI安全防护不能完全沿用仅针对单模型、单请求的评估边界。未来需要关注的不仅是某个请求是否有害,还包括多个请求之间的关系、不同模型之间的知识迁移,以及最终任务可能产生的实际结果。 点击蓝字 关注我们当大语言模型的安全防护能挡住几百种攻击时,我
弱随机数漏洞让攻击者可通过网络观测恢复 Qubic Wallet 私钥。 作者:Johan编辑:77背景10 月 18 日,Qubic 官方公告披露,攻击者利用部分钱包 Seed 随机性不足的问题,访问并转走 1404 个 Qubic 钱包
谁在用模型、花了多少钱、有没有泄密,企业怎么管清楚? 当AI加速攻击、智能体开始自主行动,企业的安全防线该如何调整?AI能帮助安全团队减少告警、发现威胁,又该由谁来管住AI自身的风险?本期煮酒会英雄,老谭为我们请来了新华三信息安全技术有限公
黑板架构曾被视为 AI 自动化渗透的默认答案。本文从 TCH2、TCH3 的实验出发,重新审视黑板、反馈与 Agent 架构之间的关系。 黑板架构黑板架构通常被追溯到 1970 年代卡内基梅隆大学的 Hearsay-II 系统。多个知识源围
实打实激励!月度冠军现金¥2000!月度亚军现金¥1000! 战神榜奖励继续现金大奖等你来拿2026.10|补天战神榜奖励加码来袭!一众白帽师傅持续深耕、洞见不断,高质量漏洞报告源源不断,用技术筑牢安全防线。为致敬每一份守护网络安全的付出,
入选Agentic AI赛道 近日,由靖亚资本与市北高新联合举办的2026 AI Cloud 100 China榜单发布暨线上峰会在上海举行。本届榜单以「AI's Next Frontier」为主题,覆盖五大AI相关赛道,聚焦由Ge
漏洞爆发 漏洞真的爆发了。根据CVE官网,9月25号,CVE-2026-100070公开——2026年的CVE编号正式突破10万。这是CVE体系运行27年来,单年编号首次破10万:此前最高纪录是2025年的70729个,今年仅仅9个月就打破
无论是前端还是后端,Vibe Coding从Demo到生产应用之间都要踩过一遍深坑。好处是AI可以帮你快速弥补知识的差距,坏处是使用AI的人可能还没有意识到。 前端出错会画出一个看起来很正常的页面,后端变慢会给你一个一直在running的任
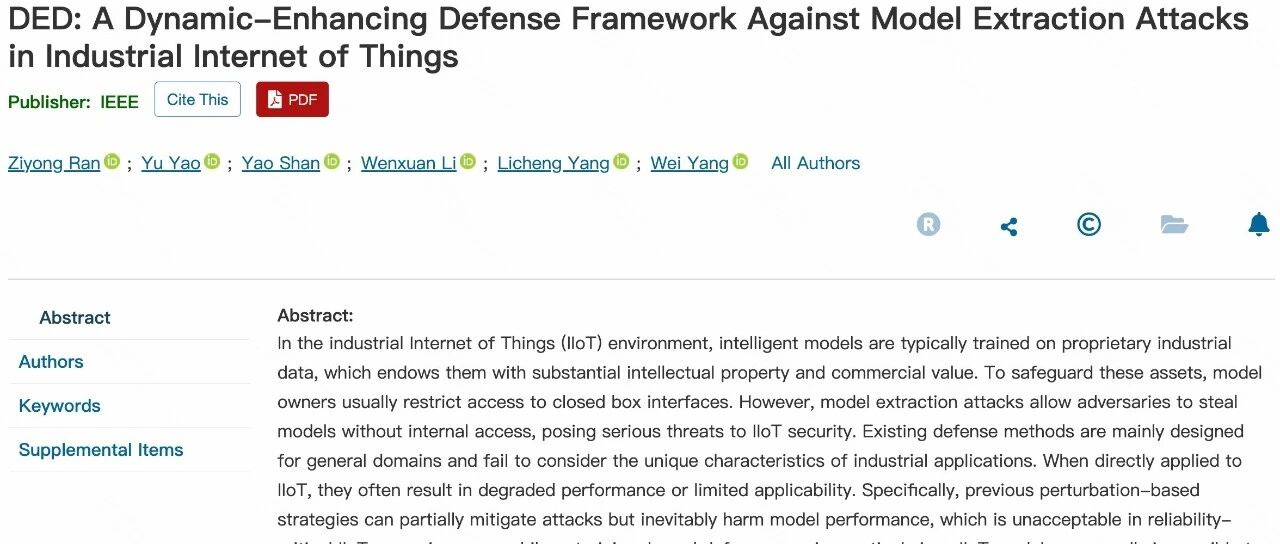
近日,“谛听”团队冉子用博士撰写的论文《DED: A Dynamic-Enhancing Defense Framework Against Model Extraction Attacks in Industrial Internet o