【漏洞通告】Fastjson 1.2.x无需gadget远程代码执行漏洞
NS-CERT 2026-07-21 14:29 北京
近日,绿盟科技CERT监测到网上披露了Fastjson 1.2.x无需gadget远程代码执行漏洞,CVSS评分9.8,目前漏洞细节与PoC已公开,且发现在野利用,请相关用户尽快采取措施进行防护。
通告编号 NS-2026-0019
2026-07-21
| TAG: | Fastjson、反序列化、autoType绕过 |
| 漏洞危害: | 攻击者利用此漏洞,可实现远程代码执行。 |
| 版本: | 1.0 |
1
漏洞概述
近日,绿盟科技CERT监测到网上披露了Fastjson 1.2.x无需gadget远程代码执行漏洞;由于Fastjson反序列化内部类型解析逻辑存在缺陷,未经身份验证的攻击者可构造特制的恶意JSON数据绕过传统autoType黑白名单防护机制,无需目标服务classpath存在任何第三方gadget利用类即可实现远程代码执行。CVSS评分9.8,目前漏洞细节与PoC已公开,且发现在野利用,请相关用户尽快采取措施进行防护。
Fastjson是阿里巴巴开源的JSON解析库,它可以解析JSON格式的字符串,支持将Java Bean序列化为JSON字符串,也可以从JSON字符串反序列化到JavaBean;具有执行效率高的特点,应用范围广泛。
已验证高风险场景:使用Spring Boot fat-jar,JDK8(JDK9+可导致SSRF),目标服务可出网访问外部HTTP。
SEE MORE →
2影响范围
受影响版本
• 1.2.68 <= Fastjson1.x <= 1.2.83
注:官方在Fastjson 1.2.68及之后的版本中添加了SafeMode功能,可完全禁用autoType。
不受影响版本
• Fastjson = 2.x
3漏洞检测
人工排查
相关用户可使用以下命令检测当前使用的Fastjson版本:
| lsof | grep fastjson |
或查找项目目录中的文件是否存在fastjson-[version].jar文件。
使用maven打包的项目可通过pom.xml查看当前使用的fastjson版本:
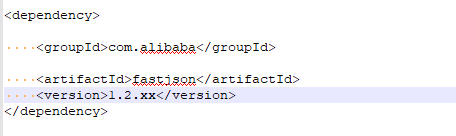
若当前版本在受影响范围内,且未开启SafeMode则存在安全风险。
4漏洞防护
4.1官方升级
目前官方暂未发布针对Fastjson1.x的安全更新,建议受影响用户在评估业务兼容性后迁移至Fastjson2.x,下载链接:https://github.com/alibaba/fastjson2/releases
注:升级前请先备份数据,按官方迁移指南调整API调用及配置并进行测试验证。
4.2其他防护措施
若相关用户暂时无法进行升级操作,也可使用下列措施进行临时缓解:
1、Fastjson在1.2.68及之后的版本中引入了safeMode安全模式,配置safeMode后无论白名单和黑名单都不支持autoType,可杜绝反序列化漏洞攻击;三种开启SafeMode的方式如下:
1.在代码中配置:
ParserConfig.getGlobalInstance().setSafeMode(true); |
2.加上JVM启动参数:
Dfastjson.parser.safeMode=true |
如果有多个包名前缀,可用逗号隔开。
3.通过fastjson.properties文件配置:
通过类路径的fastjson.properties文件来配置,配置方式如下:
fastjson.parser.safeMode=true |
参考官方文档:https://github.com/alibaba/fastjson/wiki/fastjson_safemode
2、使用WAF等安全设备拦截请求体中key包含@type字段的JSON数据,需同时覆盖URL参数和请求体并注意编码绕过。
4.3产品防护
绿盟科技WEB应用防护系统(WAF)的历史规则支持此漏洞防护(攻防演练模板默认开启): 27004897 fastjson_remote_code_exec_strict
END

声明
本安全公告仅用来描述可能存在的安全问题,绿盟科技不为此安全公告提供任何保证或承诺。由于传播、利用此安全公告所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,绿盟科技以及安全公告作者不为此承担任何责任。
绿盟科技拥有对此安全公告的修改和解释权。如欲转载或传播此安全公告,必须保证此安全公告的完整性,包括版权声明等全部内容。未经绿盟科技允许,不得任意修改或者增减此安全公告内容,不得以任何方式将其用于商业目的。
绿盟科技CERT∣微信公众号
长按识别二维码,关注网络安全威胁信息