CNVD漏洞周报2026年第36期
CNVD 2026-09-15 10:57 北京
以下文章来源于:CNVD漏洞平台
CNVD漏洞平台国家信息安全漏洞共享平台(China National Vulnerability Database)是由国家计算机网络应急技术处理协调中心联合重要信息系统单位、基础电信运营商、网络安全厂商、软件厂商和互联网企业建立的国家网络安全漏洞库。
2026年09月07日-2026年09月13日
本周漏洞态势研判情况
本周信息安全漏洞威胁整体评价级别为中。
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞816个,其中高危漏洞416个、中危漏洞340个、低危漏洞60个。漏洞平均分值为6.76。本周收录的漏洞中,涉及0day漏洞769个(占94%),其中互联网上出现“Simple Inventory System SQL注入漏洞、Student Grading System SQL注入漏洞”等零日代码攻击漏洞。本周CNVD接到的涉及党政机关和企事业单位的事件型漏洞总数28158个,与上周(20179)环比增加40%。
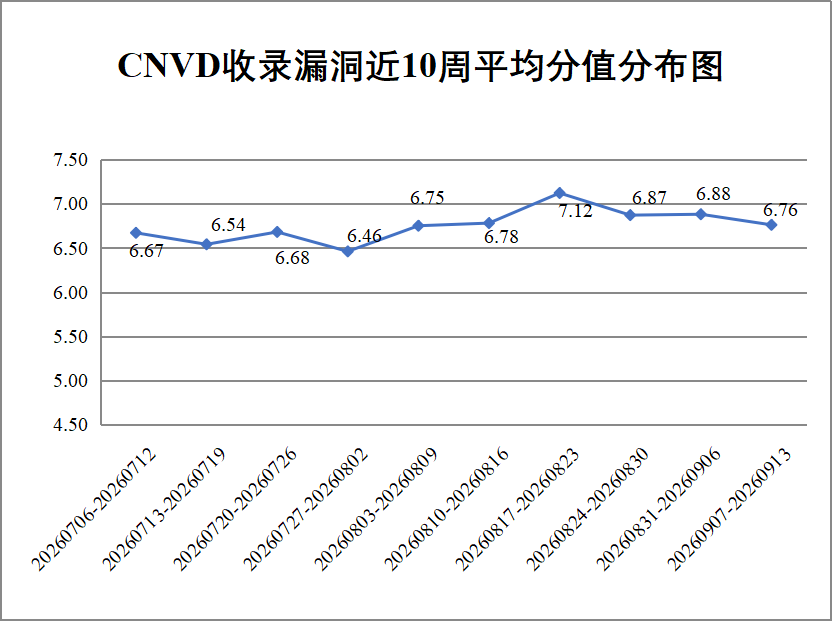
图1CNVD收录漏洞近10周平均分值分布图
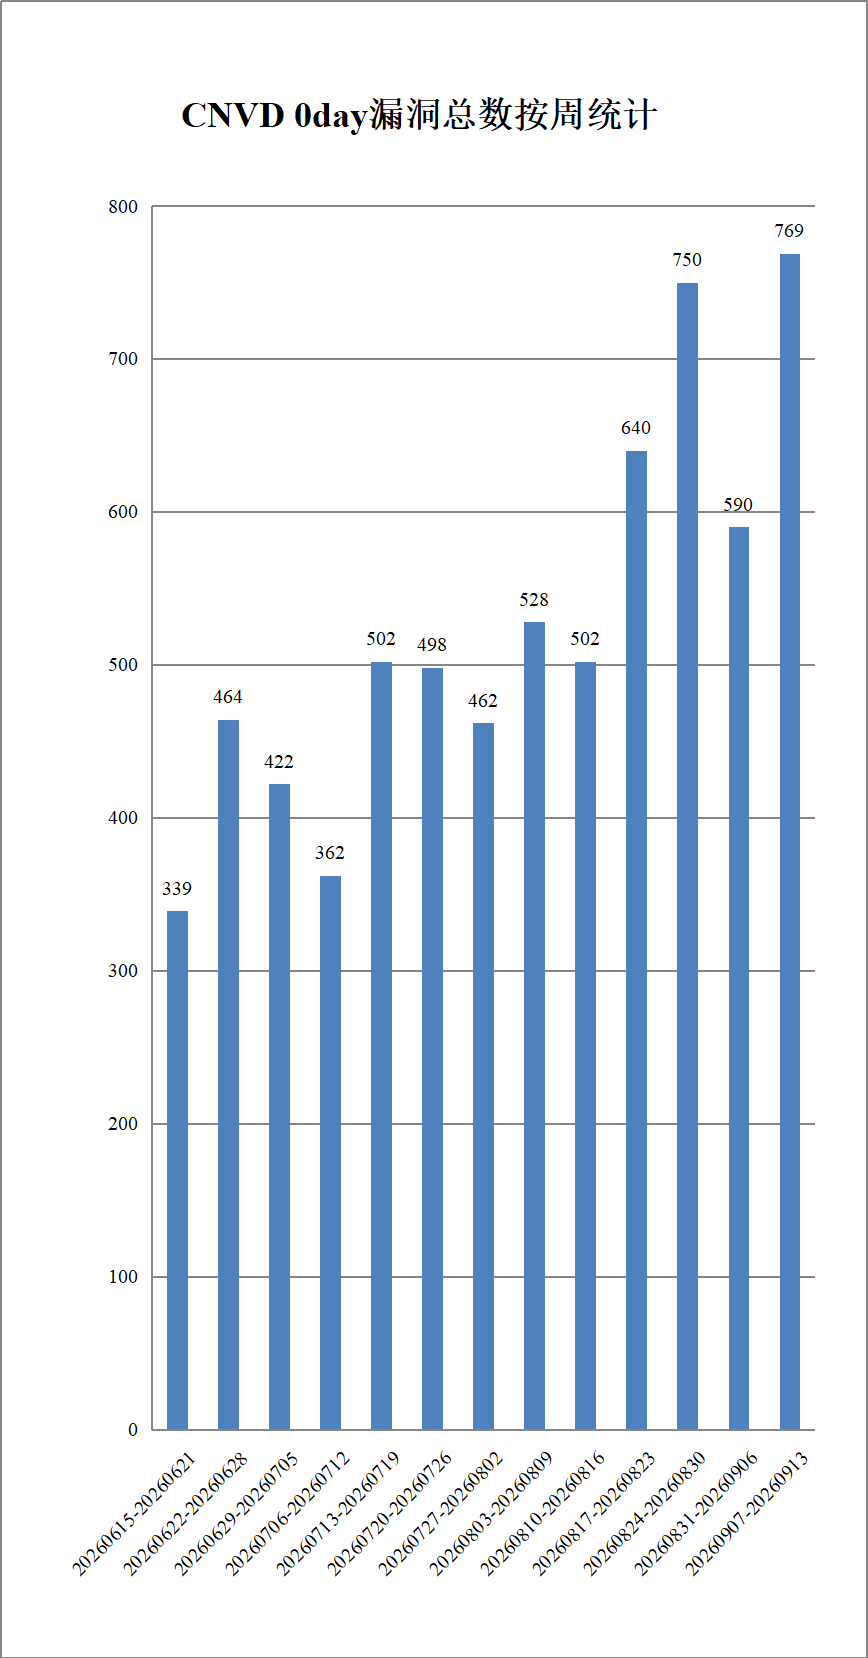
图2CNVD 0day漏洞总数按周统计
本周漏洞事件处置情况
本周,CNVD向银行、保险、能源等重要行业单位通报漏洞事件20起,向基础电信企业通报漏洞事件3起,协调CNCERT各分中心验证和处置涉及地方重要部门漏洞事件1391起,协调教育行业应急组织验证和处置高校科研院所系统漏洞事件63起,向国家上级信息安全协调机构上报涉及部委门户、子站或直属单位信息系统漏洞事件33起。
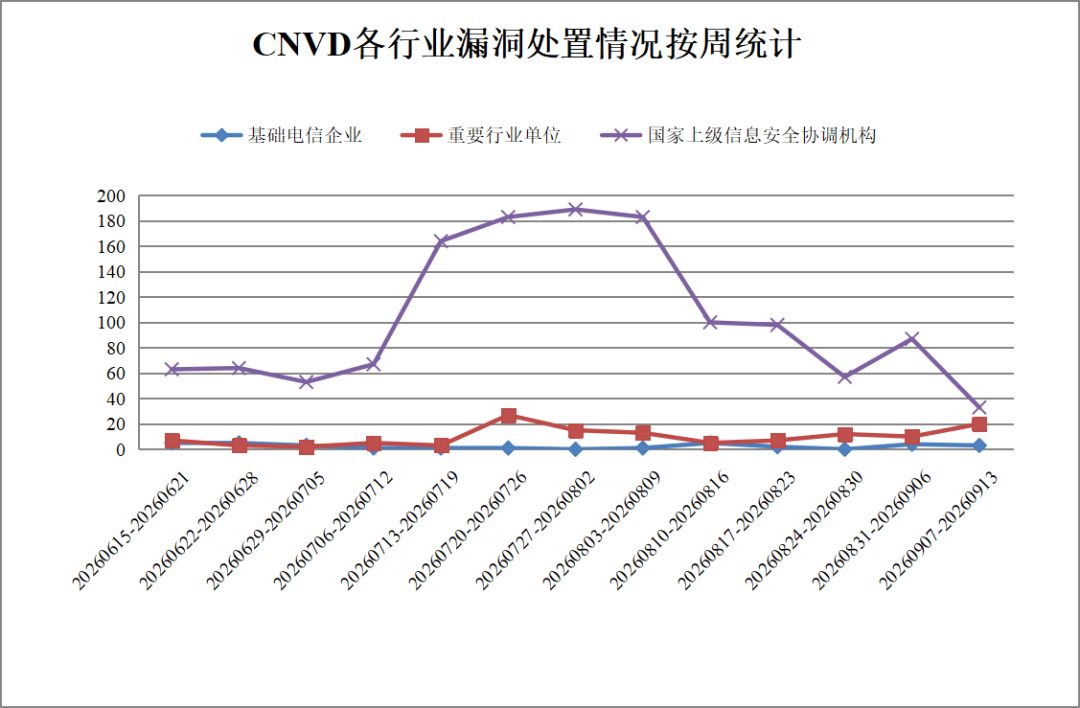
图3CNVD各行业漏洞处置情况按周统计
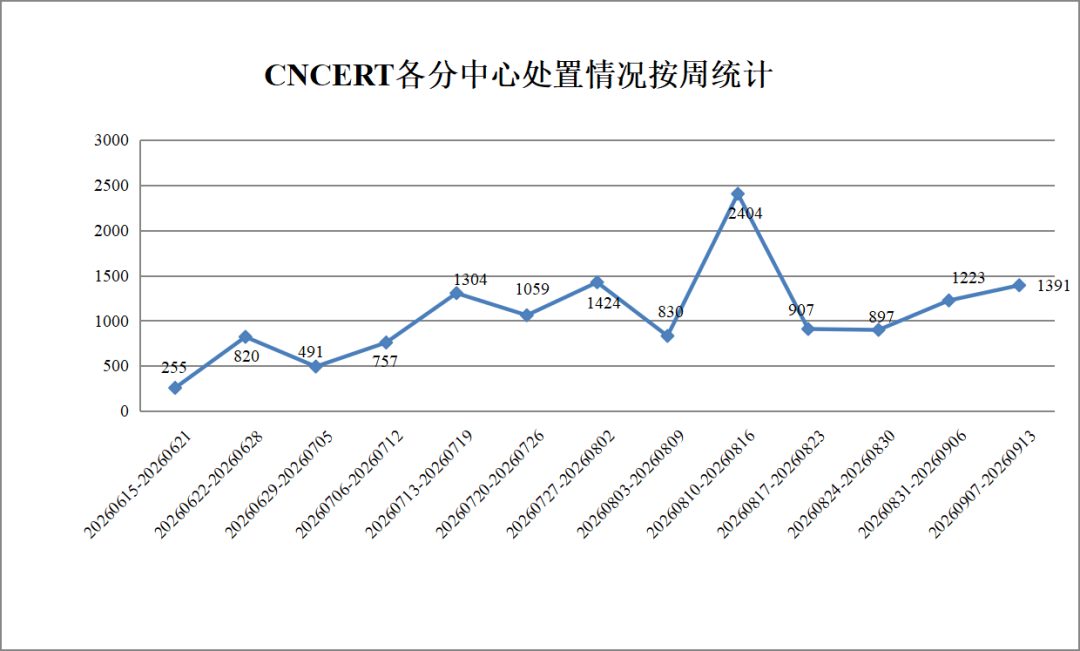
图4CNCERT各分中心处置情况按周统计
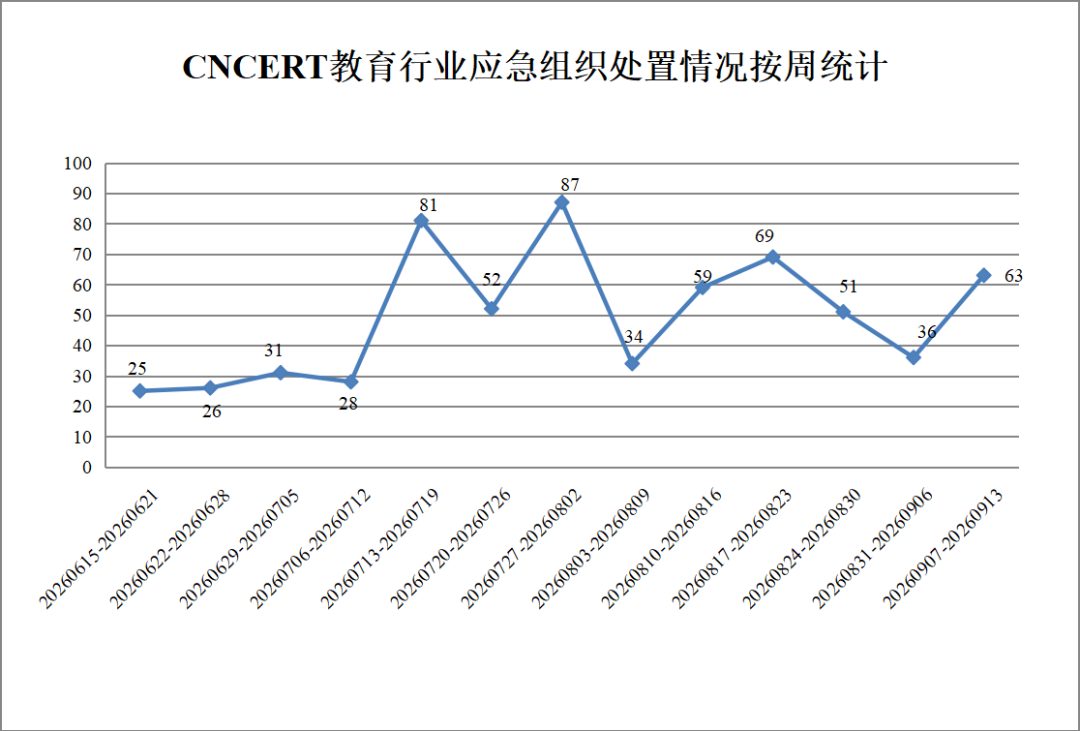
图5CNVD教育行业应急组织处置情况按周统计
此外,CNVD通过已建立的联系机制或涉事单位公开联系渠道向以下单位通报了其信息系统或软硬件产品存在的漏洞,具体处置单位情况如下所示:
OPPO广东移动通信有限公司、seacms、Wavlink、阿里巴巴集团安全应急响应中心、安徽阳光心健科技发展有限公司、安科瑞电气股份有限公司、百望股份有限公司、包头市助友科技有限公司、北京安天网络安全技术有限公司、北京抖音信息服务有限公司、北京菲斯曼供热技术有限公司、北京国炬信息技术有限公司、北京国信创新科技股份有限公司、北京惠每云科技有限公司、北京极益科技有限公司、北京金和网络股份有限公司、北京科大讯飞教育科技有限公司、北京朗新天霁软件技术有限公司、北京猫眼视觉科技有限公司、北京面壁智能科技有限责任公司、北京融智云创软件有限公司、北京商能易呼信息技术有限公司、北京神州视翰科技有限公司、北京圣博润高新技术股份有限公司、北京涛思数据科技有限公司、北京图安世纪科技股份有限公司、北京万户软件技术有限公司、北京万户网络技术有限公司、北京星网锐捷网络技术有限公司、北京亚控科技发展有限公司、北京亿赛通科技发展有限责任公司、北京映翰通网络技术股份有限公司、北京月之暗面科技有限公司、北京真视通科技股份有限公司、北京直真科技股份有限公司、北京中农信达信息技术有限公司、禅道软件(杭州)有限公司、禅道软件(青岛)集团有限公司、畅捷通信息技术股份有限公司、成都索贝数码科技股份有限公司、成都同飞科技有限责任公司、成都长益西联软件有限公司、大连陆海科技股份有限公司、帝国软件、东华医为科技有限公司、东科技有限公司、东软集团股份有限公司、帆软软件有限公司、泛微网络科技股份有限公司、福建福昕软件开发股份有限公司、光谷技术有限公司、广东保伦电子股份有限公司、广东顾德智能科技有限公司、广东耐思智慧科技有限公司、广联达科技股份有限公司、广州凡科互联网科技股份有限公司、广州锦铭泰软件科技有限公司、广州市奥威亚电子科技有限公司、广州市天翎网络科技有限公司、广州图创计算机软件开发有限公司、广州中海达卫星导航技术股份有限公司、贵州黔狐科技股份有限公司、贵州小码科技有限公司、国子软件股份有限公司、汉王科技股份有限公司、杭州玳数科技有限公司、杭州格式科技有限公司、杭州海康威视数字技术股份有限公司、杭州吉拉科技有限公司、杭州西软信息技术有限公司、杭州先锋电子技术股份有限公司、杭州新中大科技股份有限公司、杭州映云科技有限公司、河北云在信息技术服务有限公司、河南云鲸信息技术有限公司、弘扬软件股份有限公司、宏脉信息技术(广州)股份有限公司、湖南红网新媒体集团有限公司、华教教育科技(江西)有限公司、华硕电脑(上海)有限公司、华为技术有限公司、江苏博云科技股份有限公司、江西万年青水泥股份有限公司、金蝶软件(中国)有限公司、京东方科技集团股份有限公司、科大讯飞股份有限公司、浪潮集团有限公司、乐金电子(中国)有限公司、利盟信息技术(中国)有限公司、联想(北京)有限公司(全球安全实验室)、联奕科技股份有限公司、凌霞(深圳)软件有限公司、隆昌三皮网络科技有限公司、咪咕视讯科技有限公司、摩尔线程智能科技(北京)股份有限公司、耐辰(上海)信息技术有限公司、普联技术有限公司、麒麟软件有限公司、青岛雨诺网络信息股份有限公司、青岛中翔汇智网络科技有限公司、全讯汇聚网络科技(北京)有限公司、仁和兴业(深圳)软件有限公司、锐捷网络股份有限公司、睿因科技(深圳)有限公司、三六零科技集团有限公司、三六零数字安全科技集团有限公司、厦门四信通信科技有限公司、厦门天锐科技股份有限公司、厦门星纵数字科技有限公司、厦门攸信科技有限公司、厦门助欣信息技术有限公司、山东比特智能科技股份有限公司、山东科然信息技术有限公司、山东潍大软件有限公司、山西牛之云网络科技有限公司、商派软件有限公司、熵基科技股份有限公司、上海宝信软件股份有限公司、上海伯俊软件科技有限公司、上海泛微网络科技股份有限公司、上海华测导航技术股份有限公司、上海寰创通信科技股份有限公司、上海嘉扬信息系统有限公司、上海路幻信息技术有限公司、上海美橙科技信息发展有限公司、上海魔搭科技有限公司、上海普华科技发展股份有限公司、上海起迪计算机科技发展有限公司、上海商派网络科技有限公司、上海申石软件有限公司、上海时巴克科技有限公司、上海小羚羊软件有限公司、上海新致软件股份有限公司、上海玉帛软件股份有限公司、上海甄云科技信息有限公司、上海卓卓网络科技有限公司、深信服科技股份有限公司、深圳奥哲网络科技有限公司、深圳达实智能股份有限公司、深圳答案科技电子有限公司、深圳市必联电子有限公司、深圳市博英医疗仪器科技有限公司、深圳市菲森科技有限公司、深圳市慧视通科技股份有限公司、深圳市吉祥腾达科技有限公司、深圳市计通智能技术有限公司、深圳市凯路创新科技有限公司、深圳市蓝凌软件股份有限公司、深圳市美科星通信技术有限公司、深圳市锐明技术股份有限公司、深圳市商联软件开发有限公司、深圳市盛世众唐科技有限公司、深圳市思迅软件股份有限公司、深圳市四海众联网络科技有限公司、深圳市腾讯计算机系统有限公司、深圳市同为数码科技股份有限公司、深圳市同享软件科技有限公司、时空通友(北京)科技有限公司、思科(中国)有限公司、四川天邑康和通信股份有限公司、四创科技有限公司、苏州汇川技术有限公司、苏州诺睿信息科技有限公司、腾讯安全应急响应中心、同望科技股份有限公司、万洲电气股份有限公司、网是科技股份有限公司、伟乐视讯科技股份有限公司、卫宁健康科技集团股份有限公司、武汉达梦数据技术有限公司、武汉达梦数据库股份有限公司、武汉达梦数据库有限公司、武汉中地软件股份有限公司、西安瑞友信息技术资讯有限公司、西安众邦网络科技有限公司、新华三技术有限公司、新智聚安科技有限公司、研华科技(中国)有限公司、永中软件股份有限公司、用友网络科技股份有限公司、友讯电子设备(上海)有限公司、云智慧(北京)科技有限公司、允能科技产业有限公司、长沙米拓信息技术有限公司、长沙市云研网络科技有限公司、浙江大华技术股份有限公司、浙江冠轩智能科技有限公司、浙江华锐捷技术有限公司、浙江兰德纵横网络技术股份有限公司、浙江深大智能科技有限公司、浙江宇视科技有限公司、正方软件股份有限公司、正泰集团股份有限公司、正元智慧集团股份有限公司、郑州卡卡罗特软件科技有限公司、中教智网(北京)信息技术有限公司、中控技术股份有限公司、中联重科股份有限公司、中兴通讯股份有限公司、众勤通信设备贸易(上海)有限公司、重庆紫光华山智安科技有限公司、珠海高凌信息科技股份有限公司、珠海派诺科技股份有限公司、紫光软件系统有限公司、字节跳动安全中心。
本周漏洞报送情况统计
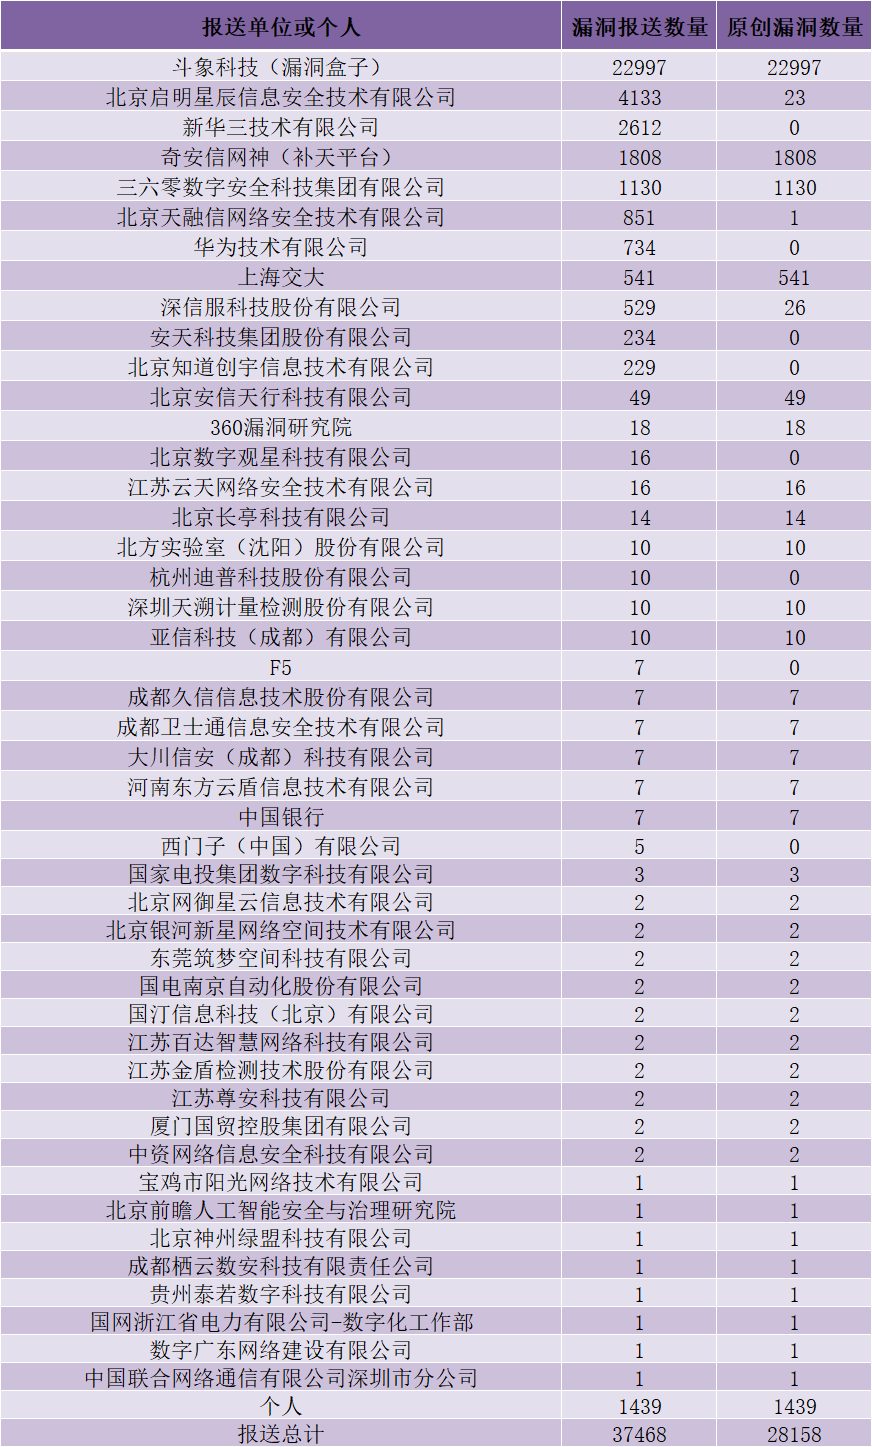
本周报送情况如表1所示。其中,新华三技术有限公司、华为技术有限公司、安天科技集团股份有限公司、北京知道创宇信息技术有限公司等单位报送公开收集的漏洞数量较多。北京启明星辰信息安全技术有限公司、北京天融信网络安全技术有限公司、深信服科技股份有限公司、北京安信天行科技有限公司、360漏洞研究院、江苏云天网络安全技术有限公司、北京长亭科技有限公司、北方实验室(沈阳)股份有限公司、深圳天溯计量检测股份有限公司、亚信科技(成都)有限公司、成都久信信息技术股份有限公司、成都卫士通信息安全技术有限公司、大川信安(成都)科技有限公司、河南东方云盾信息技术有限公司、中国银行、国家电投集团数字科技有限公司、北京网御星云信息技术有限公司、北京银河新星网络空间技术有限公司、东莞筑梦空间科技有限公司、国电南京自动化股份有限公司、国汀信息科技(北京)有限公司、江苏百达智慧网络科技有限公司、江苏金盾检测技术股份有限公司、江苏尊安科技有限公司、厦门国贸控股集团有限公司、中资网络信息安全科技有限公司、宝鸡市阳光网络技术有限公司、北京前瞻人工智能安全与治理研究院、北京神州绿盟科技有限公司、成都栖云数安科技有限责任公司、贵州泰若数字科技有限公司、国网浙江省电力有限公司-数字化工作部、数字广东网络建设有限公司、中国联合网络通信有限公司深圳市分公司及其他个人白帽子向CNVD提交了28158个以事件型漏洞为主的原创漏洞,其中包括斗象科技(漏洞盒子)、奇安信网神(补天平台)、三六零数字安全科技集团有限公司和上海交大向CNVD共享的白帽子报送的26476条原创漏洞信息。
表1漏洞报送情况统计表
本周漏洞按类型和厂商统计
本周,CNVD收录了816个漏洞。WEB应用394个、应用程序191个、网络设备(交换机、路由器等网络端设备)186个、操作系统15个、安全产品14个、智能设备(物联网终端设备)8个、数据库6个、工业控制系统2个。
表2漏洞按影响类型统计表
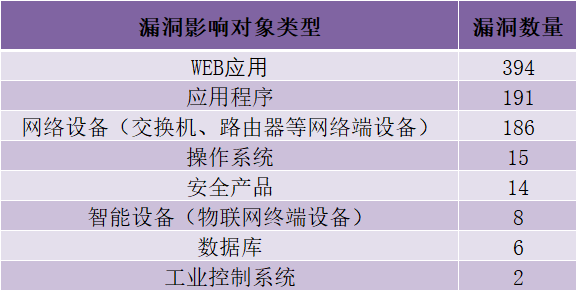
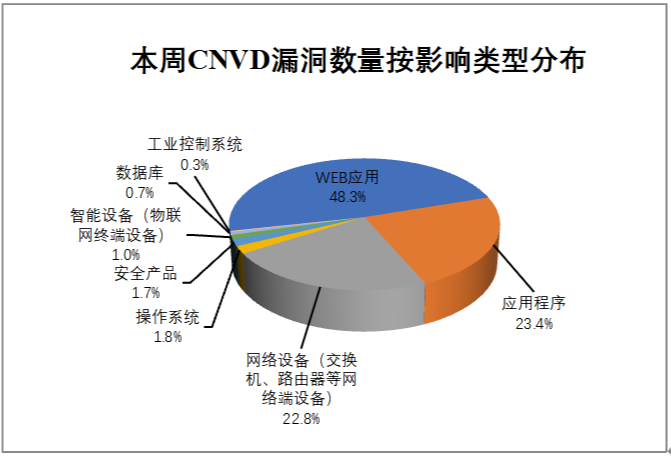
图6本周漏洞按影响类型分布
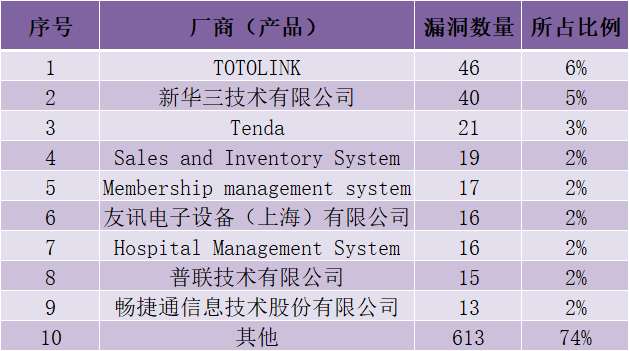
CNVD整理和发布的漏洞涉及TOTOLINK、新华三技术有限公司、Tenda等多家厂商的产品,部分漏洞数量按厂商统计如表3所示。
表3漏洞产品涉及厂商分布统计表
本周行业漏洞收录情况
本周,CNVD收录了114个电信行业漏洞,16个移动互联网行业漏洞,4个工控行业漏洞(如下图所示)。其中,“Tenda F1202堆栈缓冲区溢出漏洞(CNVD-2026-35390)、Huawei EMUI超出取值范围漏洞”等漏洞的综合评级为“高危”。相关厂商已经发布了漏洞的修补程序,请参照CNVD相关行业漏洞库链接。
电信行业漏洞链接:http://telecom.cnvd.org.cn/
移动互联网行业漏洞链接:http://mi.cnvd.org.cn/
工控系统行业漏洞链接:http://ics.cnvd.org.cn/
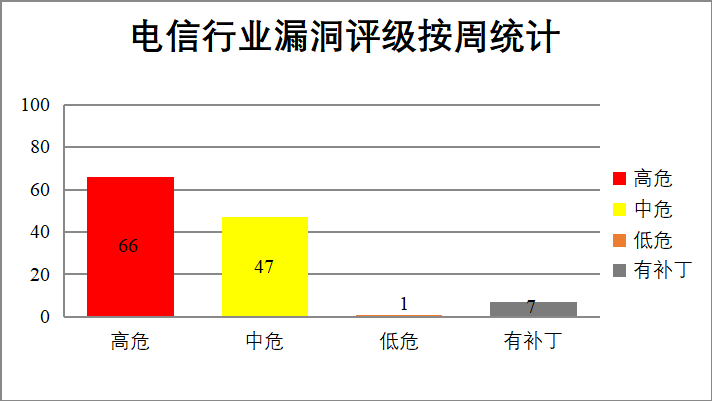
图7电信行业漏洞统计
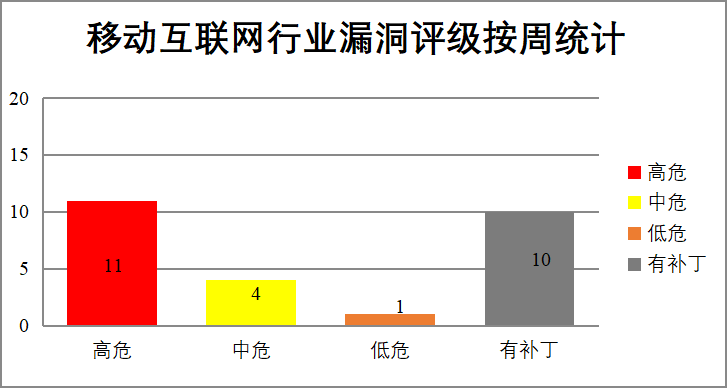
图8移动互联网行业漏洞统计
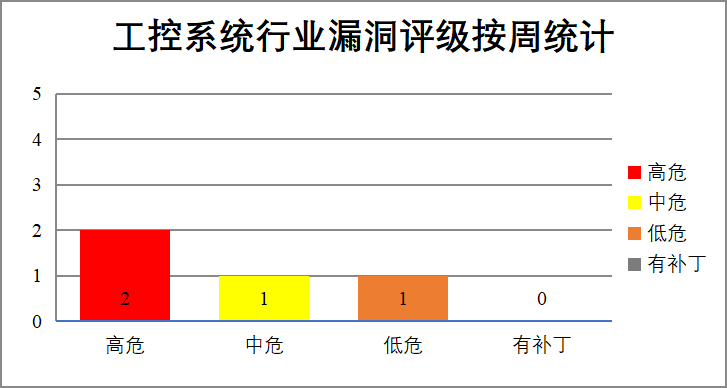
图9工控系统行业漏洞统计
本周重要漏洞安全告警
本周,CNVD整理和发布以下重要安全漏洞信息。
1、Google产品安全漏洞
Google Chrome是由谷歌公司开发的网页浏览器。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞通过精心构造的HTML页面获取用户敏感信息,或通过特制HTML页面在沙箱外潜在执行任意代码,通过社会工程学诱导用户打开精心构造的HTML页面,从而绕过系统访问限制等。
CNVD收录的相关漏洞包括:Google Chrome信息泄露漏洞、Google Chrome整数溢出漏洞、Google Chrome代码执行漏洞、Google Chrome访问控制漏洞、Google Chrome逻辑错误漏洞、Google Chrome释放后重用漏洞、Google Chrome资源未初始化漏洞、Google Chrome授权问题漏洞。除“Google Chrome访问控制漏洞、Google Chrome逻辑错误漏洞”外,上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35400
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35399
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35401
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35405
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35404
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35406
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35409
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35410
2、Dell产品安全漏洞
DELL Cloud Disaster Recovery是戴尔科技推出的一项云容灾解决方案。DELL Power Protect Cyber Recovery是戴尔科技集团推出的一款数据保护与网络恢复解决方案。DELL OpenManage Enterprise是戴尔推出的一款一对多系统管理控制台软件。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞探测服务器内网资源,或远程访问并实现远程执行,读取服务器上的敏感文件,导致信息泄露等。
CNVD收录的相关漏洞包括:DELL Cloud Disaster Recovery服务端请求伪造漏洞、DELL Cloud Disaster Recovery操作系统命令注入漏洞(CNVD-2026-35393、CNVD-2026-35395)、DELL Power Protect Cyber Recovery身份验证不当漏洞、DELL Power Protect Cyber Recovery UNIX符号链接跟随漏洞、DELL OpenManage Enterprise SQL注入漏洞(CNVD-2026-35411、CNVD-2026-35414)、DELL OpenManage Enterprise XML外部实体引用的限制不当漏洞。除“DELL Cloud Disaster Recovery服务端请求伪造漏洞、DELL Power Protect Cyber Recovery UNIX符号链接跟随漏洞、DELL OpenManage Enterprise XML外部实体引用的限制不当漏洞”外,上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35394
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35393
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35395
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35398
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35397
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35411
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35412
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35414
3、Huawei产品安全漏洞
Huawei HarmonyOS是华为技术有限公司自主研发的面向全场景的分布式操作系统,Huawei EMUI是华为基于Android开发的情感化操作系统。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞导致机密性受影响,或导致读取文件数据时出错,及未授权文件访问等。
CNVD收录的相关漏洞包括:Huawei HarmonyOS/EMUI未授权访问漏洞(CNVD-2026-35375、CNVD-2026-35376)、Huawei HarmonyOS/EMUI权限验证漏洞(CNVD-2026-3537773)、Huawei EMUI超出取值范围漏洞、Huawei HarmonyOS/EMUI未授权文件访问漏洞、Huawei HarmonyOS/EMUI权限控制不当漏洞、Huawei HarmonyOS/EMUI身份验证绕过漏洞、Huawei HarmonyOS/EMUI越界写入漏洞。除“Huawei HarmonyOS/EMUI未授权文件访问漏洞”外,上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35375
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35377
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35376
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35379
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35378
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35380
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35383
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35382
4、Tenda产品安全漏洞
Tenda W9是腾达(Tenda)推出的一款双频1200Mbps无线面板式AP。Tenda F1202是腾达(Tenda)公司推出的一款企业级双频无线路由器。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞执行任意命令,或在系统上执行任意代码或者导致拒绝服务等。
CNVD收录的相关漏洞包括:Tenda W9命令注入漏洞(CNVD-2026-35373、CNVD-2026-35372)、Tenda W9堆栈缓冲区溢出漏洞、Tenda F1202栈缓冲区溢出漏洞(CNVD-2026-35385)、Tenda F1202堆栈缓冲区溢出漏洞(CNVD-2026-35384、CNVD-2026-35387、CNVD-2026-35386、CNVD-2026-35388)。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35373
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35372
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35374
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35385
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35384
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35387
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35386
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35388
5、Simple Inventory System SQL注入漏洞
本周,Simple Inventory System被披露存在SQL注入漏洞,该漏洞源于组件Login的文件/index.php中参数Username缺少对外部输入SQL语句的验证。攻击者可利用该漏洞执行非法SQL命令窃取数据库敏感数据。目前,厂商尚未发布上述漏洞的修补程序。CNVD提醒广大用户随时关注厂商主页,以获取最新版本。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35391
小结:本周,Google产品被披露存在多个漏洞,攻击者可利用漏洞通过精心构造的HTML页面获取用户敏感信息,或通过特制HTML页面在沙箱外潜在执行任意代码,通过社会工程学诱导用户打开精心构造的HTML页面,从而绕过系统访问限制等。此外,DELL、Huawei、Tenda等多款产品被披露存在多个漏洞,攻击者可利用漏洞探测服务器内网资源,或远程访问并实现远程执行,读取服务器上的敏感文件,导致信息泄露,机密性受影响,或导致读取文件数据时出错,未授权文件访问,执行任意命令,或在系统上执行任意代码或者导致拒绝服务等。另外,Simple Inventory System被披露存在SQL注入漏洞,该漏洞源于组件Login的文件/index.php中参数Username缺少对外部输入SQL语句的验证。攻击者可利用该漏洞执行非法SQL命令窃取数据库敏感数据。建议相关用户随时关注上述厂商主页,及时获取修复补丁或解决方案。
本周重要漏洞攻击验证情况
本周,CNVD建议注意防范以下已公开漏洞攻击验证情况。
1、Student Grading System SQL注入漏洞
验证描述
Student Grading System是CodeAstro公司的一个学生评分系统。
Student Grading System存在SQL注入漏洞,该漏洞源于/adminLogin.php文件对staffId参数未进行安全过滤。攻击者可利用该漏洞通过构造恶意SQL语句获取数据库敏感信息。
验证信息
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35392
信息提供者
北京天融信网络安全技术有限公司
注:以上验证信息(方法)可能带有攻击性,仅供安全研究之用。请广大用户加强对漏洞的防范工作,尽快下载相关补丁。
关于CNVD
国家信息安全漏洞共享平台(ChinaNationalVulnerabilityDatabase,简称CNVD)是由CNCERT联合国内重要信息系统单位、基础电信运营商、网络安全厂商、软件厂商和互联网企业建立的国家网络安全漏洞库,致力于建立国家统一的信息安全漏洞收集、发布、验证、分析等应急处理体系。
关于CNCERT
国家计算机网络应急技术处理协调中心(简称“国家互联网应急中心”,英文简称是CNCERT或CNCERT/CC),成立于2002年9月,为非政府非盈利的网络安全技术中心,是我国计算机网络应急处理体系中的牵头单位。
作为国家级应急中心,CNCERT的主要职责是:按照“积极预防、及时发现、快速响应、力保恢复”的方针,开展互联网网络安全事件的预防、发现、预警和协调处置等工作,维护国家公共互联网安全,保障基础信息网络和重要信息系统的安全运行。
网址:www.cert.org.cn
邮箱:vreport@cert.org.cn
电话:010-82991783
关注CNVD漏洞平台