CrowdStrike战略方向分析
一、CrowdStrike的战略底色是什么?CrowdStrike近年来的一系列动作,如果用一个词来概括,是“解除锁定”。听起来有些反直觉,因为通常安全厂商的战略目标是“锁定甲方”。但CrowdStrike的做法恰恰相反:它通过一系列设计,
一、CrowdStrike的战略底色是什么?CrowdStrike近年来的一系列动作,如果用一个词来概括,是“解除锁定”。听起来有些反直觉,因为通常安全厂商的战略目标是“锁定甲方”。但CrowdStrike的做法恰恰相反:它通过一系列设计,
本文以金融行业智能体为重点实践场景,结合ASI 2026攻击示例,构建一套可落地的红队测试方法论。 概要当前,自主 AI 智能体(AI Agent)正从对话交互向自主规划、工具调用、跨系统执行演进,其安全边界已突破传统大模型风险范畴,形成以
本文从命令执行与防御两个角度展开,学习VS钓鱼针对安全从业者的攻与防。 声明:Tide安全团队原创文章,转载请声明出处!文中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用,任何人不得将其用于非法用途给予盈利等目的,否则后果自行承担!
2026年5月11日,安全研究团队Socket披露了一起严重的npm供应链攻击事件——TanStack命名空间下84个npm包被植入恶意代码。受影响的包每周总下载量超过1200万次,波及整个前端生态。警告:这是正在进行中的"Mini
DSRC特别活动时间:2026.05.13 - 2026.05.26 DSRC携手TheLoner安全团队及多家SRC共同举办第四届白帽赏金挑战赛诚邀全网顶尖白帽,共探安全边界2026.05.13 - 2026.05.26 期间在DSRC官
5月15号锁定陌陌直播间,Q1季度福利抽奖,好礼在线派送,人人有机会~ 陌陌安全Q1福利来袭MMSRC2026Q1直播抽奖陌陌安全应急响应中心,向每一位超会 “找 bug” 的挖洞人致敬!你们手握代码利刃,精准锁定漏洞靶心,一路为平台扫清风
上一篇顺口溜中的方法论我们讲了成长的内在五步:读书、行路、阅人、问师、领悟。但有一个问题没有回答:这五步,你在哪里迈?是在一个高信息密度、高反馈强度的平台上迈,还是在一个人浮于事、重复劳动的角落里迈?这一篇,就来说说平台。王立群在《百家讲坛
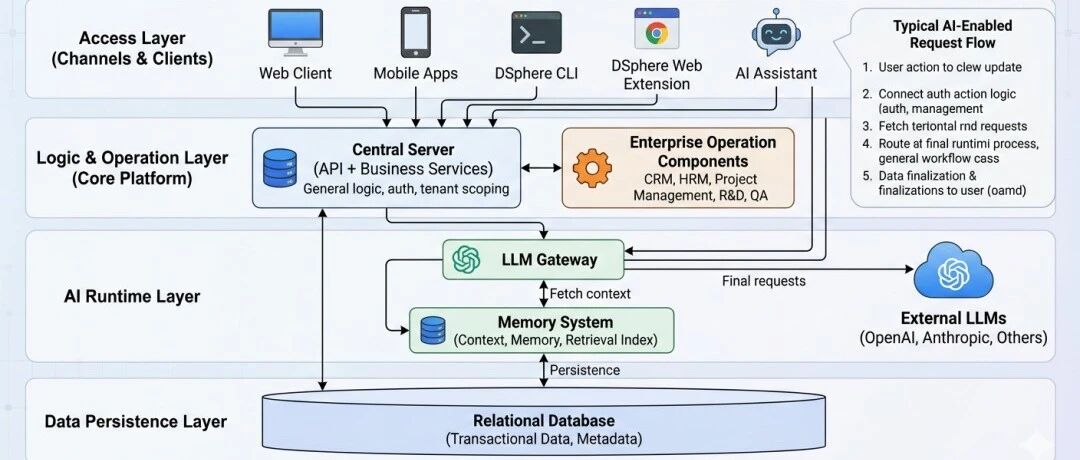
INTERNAL 是一套面向企业内部办公的平台,不同于主流媒体惯用的日日颠覆、天天炸场的叙事方式,这里没有什么 DSPHERE-INTERNAL 是一套面向企业内部办公的平台,不同于主流媒体惯用的日日颠覆、天天炸场的叙事方式,这里没有什么神
如果你不幸被捕,或者只是出于好奇,这里有一份关于日本拘留制度的第一手资料:你会遇到什么情况,它是如何运作的,以及拘留期间的生活是什么样的。日本常被视为世界上最安全的国家之一,但这种严格的秩序也伴随着一些令人措手不及的法律。一些看似微不足道的
对富人加税,最后亏的为什么是穷人?最低工资法推行后,黑人青年失业率为什么反而翻倍?平权加分政策,为什么让被照顾的人更难毕业?Sowell 用半世纪的研究告诉我们:很多以正义为名的政策,只是善意装上了发动机,撞死了它本想救的人。 Thomas
愿心中的火永不熄灭! 赵姐是我永远的偶像!0x01 从一个漏洞说起2025 年 6 月 30 日,一个编号为 CVE-2025-32463 的 sudo 漏洞被公开披露,CVSS 评分 9.8(严重)。这个漏洞的特殊之处在于:任何本地普通用
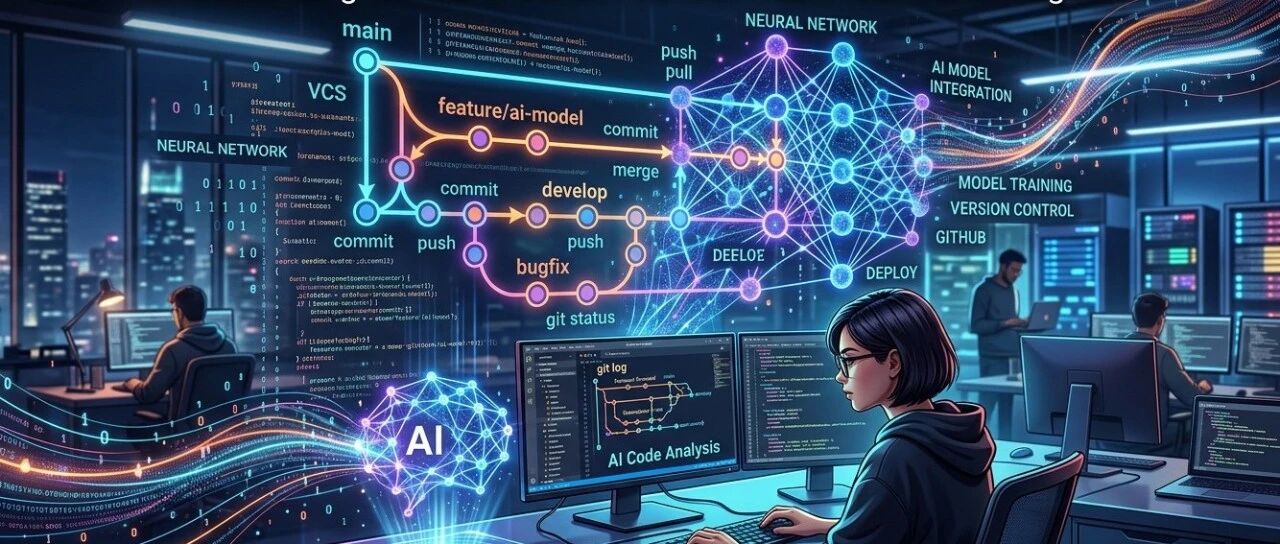
适用于多Agent产品迭代时一套”防互相踩踏”协作规约。 这不是Git入门教程。这是团队协作,单人多Agent在产品迭代时总结出来的一套”防互相踩踏”协作规约。文章系AI共同创作。0x00 前言:Git规范的对手已经换人了几年前讨论 Git
近日,天融信阿尔法实验室监测到Linux Kernel主线修复了一个本地权限提升漏洞Dirty Frag。该漏洞已存在9年,影响几乎所有主流企业级和桌面Linux发行版。由于该漏洞是一个逻辑漏洞,因此漏洞利用成功率极高。当前,此漏洞的细节及
楔子:黑水城的最高机密公元1909年,西北内陆。黑水城(喀拉浩特)遗址的风沙,如同奔腾的黄色海浪,无情地拍打着考古营地的帆布帐篷。这座在蒙古铁骑的践踏下覆灭、又被沙漠吞噬了近千年的西夏古城,正一点点向世人展露它残破的枯骨。煤油灯昏黄的光晕下
Dirty Frag:又一个 Linux 通用提权,这次连 2026 年 5 月 8 日,安全研究员 Hyunwoo Kim 在 oss-sec 邮件列表公开了一个名为 Dirty Frag 的 Linux 通用本地提权漏洞(LPE)。影响