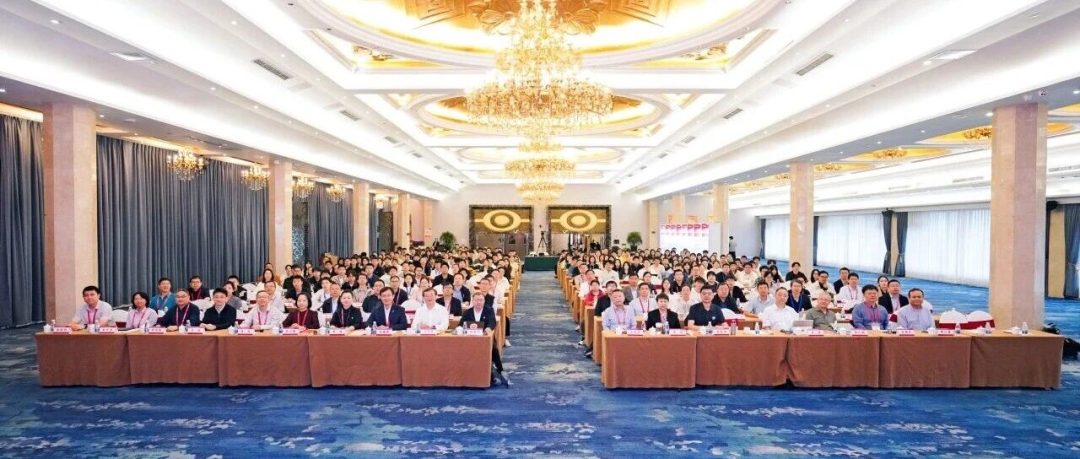
2026年网络空间安全学术会议在成都成功召开
2026年10月16-18日,由中国航天系统科学与工程研究院、四川大学主办,《网络空间安全科学学报》、四川大学网络空间安全学院承办的“2026年网络空间安全学术会议”在成都举行。会议汇聚了来自全国高校、科研机构和知名企业的网络空间安全领域专
2026年10月16-18日,由中国航天系统科学与工程研究院、四川大学主办,《网络空间安全科学学报》、四川大学网络空间安全学院承办的“2026年网络空间安全学术会议”在成都举行。会议汇聚了来自全国高校、科研机构和知名企业的网络空间安全领域专
我发现一个挺邪门的事,每次我坐在火车上看行情,a股好像都挺能涨的。今天12点半检票的时候大盘还半死不活的,刚坐上火车行情就起来了,直接来了一波惊天大逆转。上午还-3%的,收盘直接干到+3%,一天内我期货+股票拉回来200多,有够刺激的...
由中国中文信息学会开源情报技术专业委员会主办的全国大学生开源情报数据采集与分析大赛,自创办以来参赛规模连续攀升、赛事影响持续扩大。目前,第四届大赛正在火热进行中,本届大赛总结会暨颁奖典礼将于 2026 年 11 月 14 日至 15 日在贵
美国对外援助的“安全化”转向不可逆,即便民主党重新执政亦难以回到USAID时代;但美国同时丧失了“第一援助国”的体量与信誉,其竞争工具呈“小额、多点、高叙事”特征。其规则、标准与叙事对中国“一带一路”合作合法性构成慢性侵蚀。 基于“一带一路
根据国家信息安全漏洞库(CNNVD)统计,本周(2026年10月12日至2026年10月18日)安全漏洞情况如下 点击蓝字 关注我们漏洞情况根据国家信息安全漏洞库(CNNVD)统计,本周(2026年10月12日至2026年10月18日)安全
近日,Oracle官方发布了多个安全漏洞的公告,其中Oracle产品本身漏洞1081个,影响到Oracle产品的其他厂商漏洞649个。 点击蓝字 关注我们漏洞情况近日,Oracle官方发布了多个安全漏洞的公告,其中Oracle产品本身漏洞1
作者提出 SPAR:仅凭 RFC 文档,就能自动生成语法与语义双精确的格式规范。 原文标题:Generating Precise Format Specification for Network Protocols Through Adve
点击查看漏洞详情 1. 结论近日,Node.js官方发布了10月安全更新,本次更新修复了 10 个漏洞,包含 4 个高危漏洞。其中最需要重点关注的是CVE-2026-111497(Brotli 解码器RCE)。另外三个高危漏洞为 CVE-2
AI拒答也得查过程 「抱歉,这个请求我不能帮助。」看到这样的回答,我们很容易认为:模型成功拒绝了危险请求。但如果它在此前的「思考过程」中,已经给出了可被滥用的信息,最后才补上一句拒绝呢?当推理模型开始「先思考,再回答」,安全审核也多了一个必
投稿前,先看看今年的变化 CVPR 2027 首次公布完整的五类桌拒清单。CVPR 2027 今年的投稿规则里,有几条值得提前划重点。官方首次集中公布五类桌拒情形,超过投稿配额、缺少必要声明,甚至严重审稿失职,都可能让论文在完整评审前出局。
以下文章来源于:国家互联网应急中心CNCERT 国家互联网应急中心CNCERT 国家计算机网络应急技术处理协调中心(简称“国家互联网应急中心”,英文简称CNCERT或CNCERT/CC),成立于2001年8月,为非政府非盈利的网络安全技术中
就业是最基本的民生。为贯彻落实党中央、国务院关于促进高质量充分就业的决策部署,积极适应人工智能技术发展,助力构建就业友好型发展方式,经国务院同意,现提出以下意见。 国务院办公厅关于适应人工智能技术发展助力构建就业友好型发展方式的意见国办发〔
近日,中央网络安全和信息化委员会印发《国家信息化“十五五”规划》,对体系化深层次推进“十五五”时期国家信息化发展作出部署安排,是指导推进各地区、各有关部门信息化工作的行动指南。 近日,中央网络安全和信息化委员会印发《国家信息化“十五五”规划
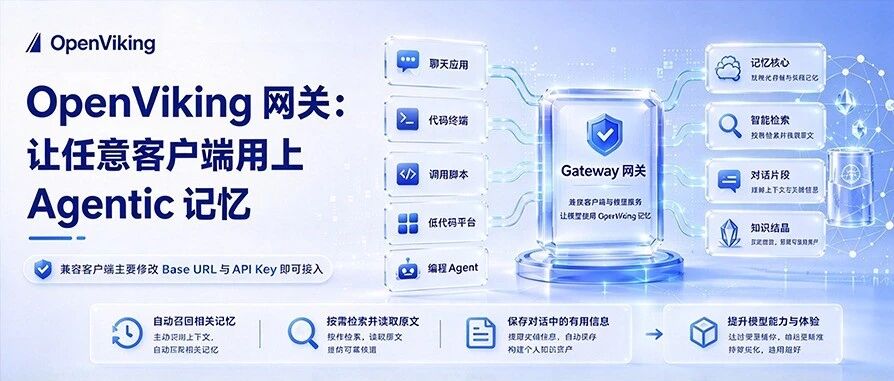
一个项目聊到第三天,你希望 AI 接着上次的结论往下做,而不是重新问一遍背景。要做到这一点,它需要在回答时找到之前的信息,也需要把新的进展保存下来。但接入记忆并不总是方便。有的客户端能装插件,有的只能聊天;有的脚本可以调用模型,却没有检索、
近日,绿盟科技CERT监测到PHP发布安全公告,修复了PHP远程代码执行漏洞(CVE-2026-109618/CVE-2026-109619);CVSS评分9.2,目前漏洞细节与部分PoC已公开,且发现在野利用,请相关用户尽快采取措施开展自