Cloudflare战略方向分析
一、Cloudflare的战略底色是什么?Cloudflare近年来的一系列动作,可以用一个词来概括:“网络即平台”。它既不是CrowdStrike的“解除锁定”,也不是Palo Alto Networks的“强行整合”。Cloudflar
一、Cloudflare的战略底色是什么?Cloudflare近年来的一系列动作,可以用一个词来概括:“网络即平台”。它既不是CrowdStrike的“解除锁定”,也不是Palo Alto Networks的“强行整合”。Cloudflar
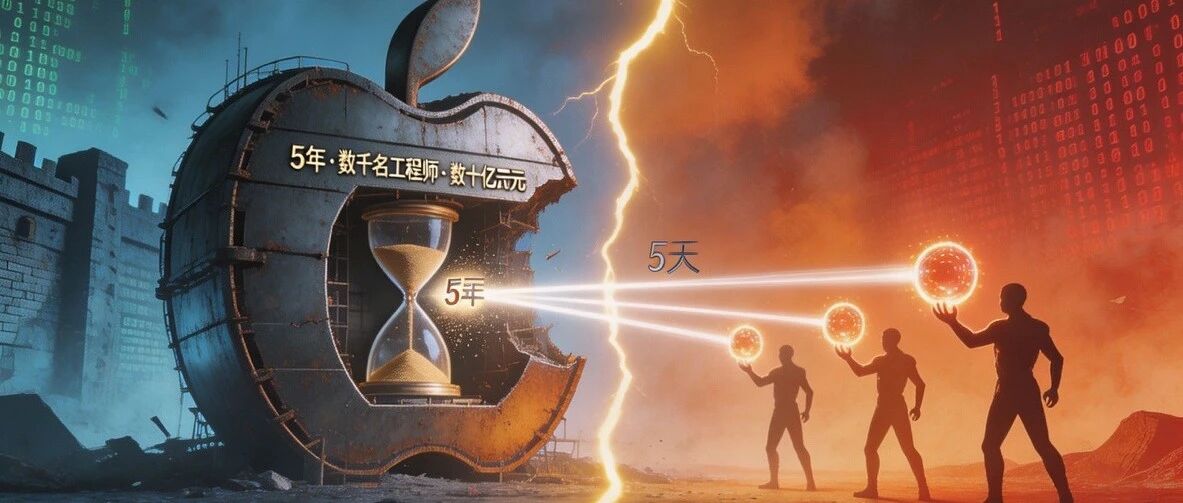
20亿台苹果设备告急!网络安全迎来“奥本海默时刻”,AI正在改写游戏规则 一开篇:一场让苹果总部沉默的“闪电战”2026年4月25日,一个名不见经传的3人安全团队——Calif,带着Anthropic最新发布的Claude Mythos A
一次 FineReport J2V8 引擎漏洞利用的完整记录连续搞崩一台服务器无数次,重启了无数轮,就为弹一个计算器。但确实是这段时间干的事。怎么发现的这个点事情的起因很普通。拿到一套 FineReport 11.0 的环境,常规思路先看已
各位白帽大佬速来冲!赏金赛火热进行中,抓紧时间高效挖洞,漏洞越多赏金越丰厚,用技术变现,别错过薅奖金的好机会~ MMSRC白帽赏金挑战赛赏金开赛欢迎各位顶尖白帽、漏洞猎手,对陌陌全业务线开展合规漏洞挖掘,积极提交安全漏洞报告。我们将依据漏洞
在云计算、大数据业务深度融合的当下,服务器底层固件与系统启动链路的安全,已然成为企业信息安全的最后防线。传统软件层面的防护手段,面对固件级篡改、内核级 Rootkit 往往束手无策,重装系统、更换硬盘都无法彻底清除威胁。而 TPM作为硬件可
在传统的非托管编程中,比如 C++,每个应用程序都直接运行在自己的操作系统进程中。这种模型提供了天然的隔离性:一个进程的崩溃不会影响到其他进程,操作系统会负责分配和管理资源。然而,这种隔离方式的代价是昂贵的,创建和切换进程需要大量的系统开销
DEVCORE 的 Orange Tsai 在 Pwn2Own Berlin 2026 打穿 Edge 沙箱和 Exchange,呼应他 2021 年 ProxyLogon 的旧账。但真正的新闻在场外:19 年来第一次 ZDI 报名超额关闭
写这篇文章的时候,我刚完成软件的一次升级,这个其实不能叫升级应该叫降级熟悉我的人都知道,这款软件从诞生之初,核心初衷就有两个:一是打造日常高频使用的TODO待办工具二是为Delphi社区提供实用服务,方便Delphi道友交流、备份相关资料最
最近搞了两个 Claude Code 的插件,本来只是自己用,后来想想,可能也会有人碰到类似的麻烦,索性整理了一下开源出来了。agent-morph:智能体做多了,发现有套路最早没想着要做这个。就是前阵子事情比较多,我在 Claude Co
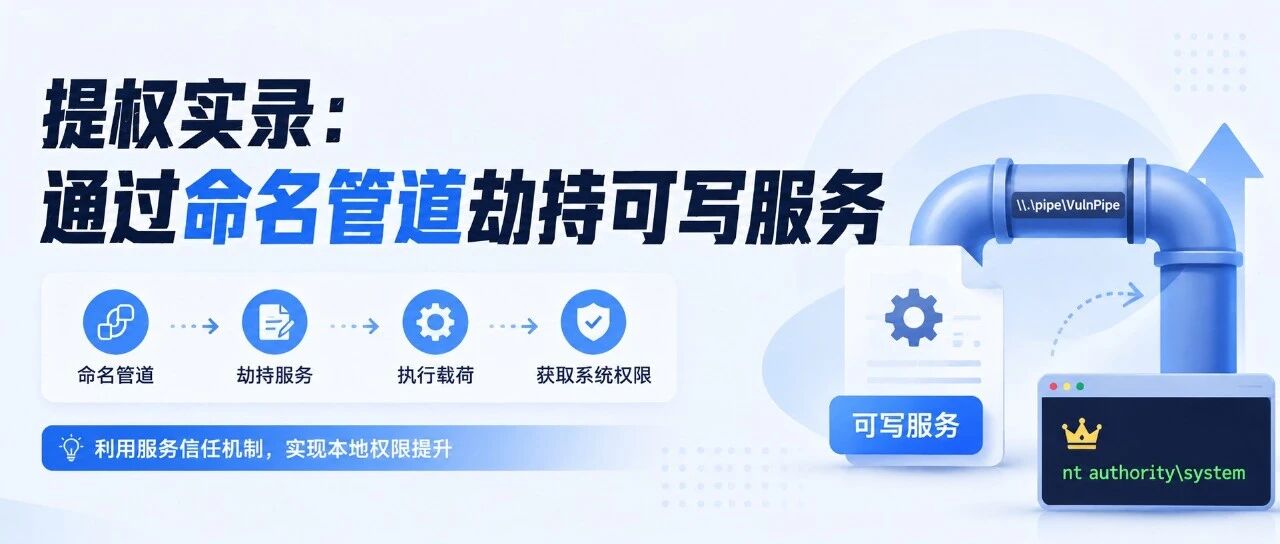
命名管道ACL宽松配合可写服务文件,低权限用户通过管道触发SYSTEM执行taskkill,趁机替换恶意程序并借服务重启加载,获取SYSTEM权限。 前言在分析某 Windows 应用的服务组件时,发现其创建的命名管道访问控制配置宽松,允许
在中国:安全浏览器,都落地于处置行业场景,而非通用办公工具。如做国产信创的、做外包管控的、做账号管理的,都聚集于特定场景的闭环,而非通用浏览器。因此那些缺乏场景的 AI 浏览器,一定都会慢慢消失。 Akamai 宣布以约 2.05 亿美元的
上周末在知乎上无意中看到一个问题,到底存不存在职业杀手?这个问题乍一看是明摆着的,我们看了这么多年电影电视剧,里边一直在塑造这类很酷的高手,只要给钱,他就帮你杀人越货,干净利索不留痕迹, 事成之后再无踪迹,深藏功与名。而且我们也会本能觉得,
一、Palo Alto Networks的战略底色是什么?PaloAlto Networks(以下简称PAN)近年来的一系列激进动作,可以用一个词来概括:“强行整合”。这与CrowdStrike“解除锁定”的温柔路线截然不同。PAN不是在做
NGINX 18年漏洞已公开 5月13日,安全研究机构 DepthFirst 的自动化漏洞扫描系统一次性发现了 NGINX 的 4 个安全漏洞。其中最严重的 CVE-2026-42945(NGINX Rift) 影响范围横跨 0.6.27