苹果5年砸数十亿打造的“最强安全防线被破解!”,被3个人+AI用5天干穿了
原创 AI前沿 2026-05-19 10:59 浙江
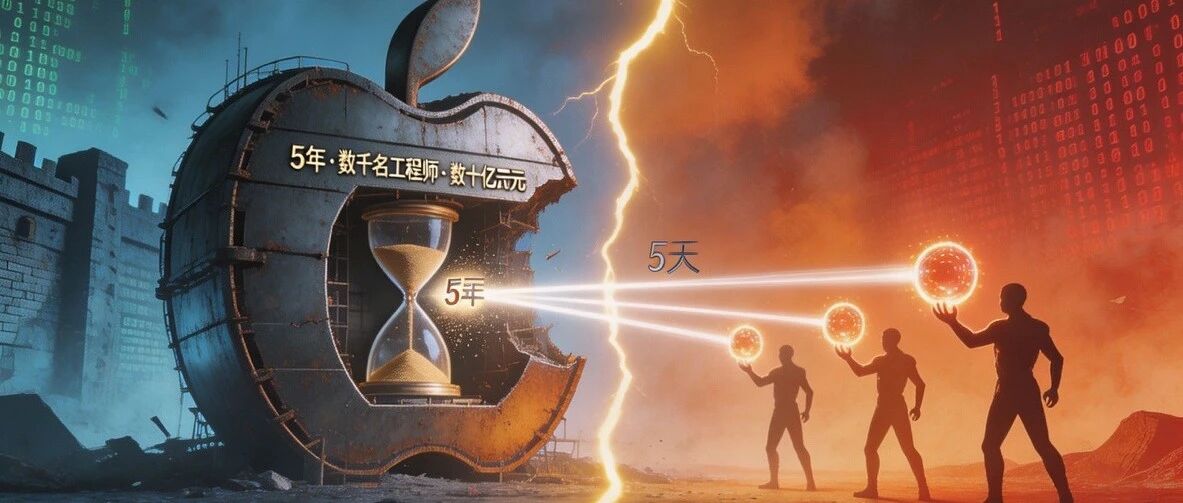
20亿台苹果设备告急!网络安全迎来“奥本海默时刻”,AI正在改写游戏规则
一
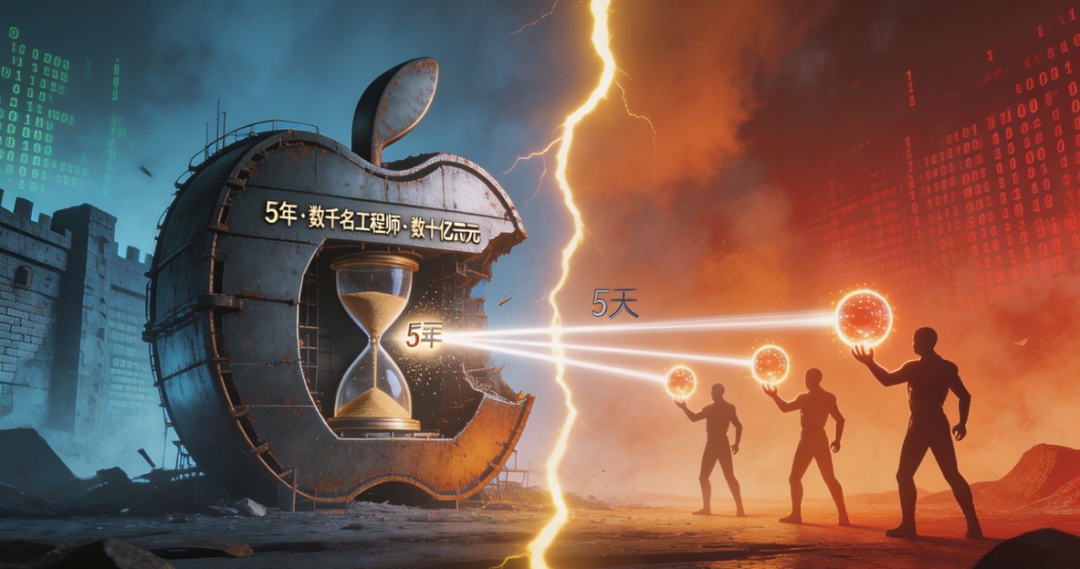
2026年4月25日,一个名不见经传的3人安全团队——Calif,带着Anthropic最新发布的Claude Mythos AI模型,向苹果耗时5年、耗资数十亿美元打造的硬件安全防线MIE(内存完整性强制执行)发起了冲锋。
5天后,5月1日,他们站在了苹果总部Apple Park的大厅里,递上一份55页、激光打印、装订精美的技术报告。在苹果高管错愕的目光中,这份报告就像一份迟到的“判决书”,宣告了MIE神话的破灭。
这场攻防战的结局是:普通用户权限的程序,在开启最高MIE防御的M5芯片macOS上,瞬间夺取了内核最高权限(root shell)。
全球20亿台苹果设备,安全神话正在崩塌。
二
为了守护全球20亿台活跃设备的绝对安全,苹果在最新的M5芯片和A19芯片中引入了MIE技术。这是一项从芯片底层重构硬件架构的终极工程,集结了数千名顶尖工程师,投入以十亿美元为单位计算。
在苹果眼中,MacBook和iPhone不仅是生产力工具,更是装着全球CEO、记者、政府官员秘密的“移动金库”。他们甚至认为,全世界可能只有10到20个顶级组织有能力挑战这套系统。
可他们唯独漏算了一个变量:AI进化的速度。
三
1
时间线:5年的工程 vs 5天的突破
4月25日 | 研究员Bruce Dang嗅到M5内核的一丝缝隙 |
4月27日 | 传奇黑客Dion Blazakis紧急加入,Mythos全功率扫描底层代码 |
5月1日 | 完整的漏洞利用链“MAD Bugs”闭环完成 |
作为对比:全球最顶级的漏洞猎人团队Google Project Zero,处理同级别的macOS零日漏洞,平均周期是6个月。Calif团队+AI:5天。效率差距超过35倍。
2
技术核心:绕过MIE的“数据-only”攻击
这次攻击的关键在于,Calif团队根本没碰那把锁。MIE守的是代码完整性,而他们攻的是数据完整性——通过精心设计的数据操作,将普通用户权限一路提升到内核最高权限。打个比方:MIE相当于给金库装了指纹锁,但攻击者绕到后面改了金库的库存清单,让系统“认为”他们本来就有进入权限。
四
Mythos的能力图谱:
Mythos在这次攻击中扮演了超级放大器的角色:
漏洞复现基准测试:Mythos成功率83.1%,而Claude Opus 4.6仅为66.6%
Firefox测试:两周内揪出100个高危漏洞,而全人类专家两个月才找到这么多
OpenBSD审计:发现了一个已存在27年的漏洞
FFmpeg审计:发现了一个16年的老bug,此前被自动化工具扫描了500万次都没扫出来
关键真相:
AI还没到“自主攻破”的地步
五
对于一线AI开发者而言,这份意外的“礼物”提供了极其宝贵的产品与工程洞察:
1
零日漏洞价格面临崩塌:目前一个macOS零日漏洞在黑市的价格超过200万美元。这个价格之所以高,是因为能打穿苹果防线的团队极其稀少。但AI正在把这个门槛迅速往下压。
2
“漏洞浩劫”时代来临:安全圈出现了一个新词:Bugmageddon(漏洞末日)——AI发现漏洞的速度,正在超过人类修补漏洞的速度。英国AI安全研究所的数据显示:前沿AI能完成的网络攻击任务长度,大约每4.7个月翻一倍,而且这个速度还在加快。
3
攻防对抗全面升级:面对AI驱动的攻击,传统防御逻辑“发现漏洞→写补丁→推送”已经失效。行业已形成共识:必须用AI对抗AI。中国电信推出的“红刃AI智能体”、360的漏洞挖掘智能体,以及奇安信的“大模型卫士”,都在尝试构建AI驱动的主动防御体系。
4
最安全”的定义被重写:Mac用户群体尤其特殊——记者、企业高管、政府官员——全球最高价值的目标人群。他们选苹果就是因为苹果“最安全”。如果这个定义正在被AI重写,20亿台设备的风险敞口将变得难以估量。
结语
截至目前,Calif团队计划在苹果完成修补后再公布技术细节。苹果的回应依然官方且礼貌:“安全是我们的首要任务,我们正严肃处理这份报告。”
但所有人都知道,潘多拉的魔盒一旦打开,就再也关不上。白宫已经紧急行动,试图管控这种“力量过大”的AI模型,但技术的车轮不会倒转。
正如Calif在报告结尾所写:“苹果在没有Mythos的世界里设计了MIE。我们即将见证,地球上最好的安全防护技术,在第一次AI漏洞大爆发中如何表现。”
欢迎讨论:AI时代,你理解的安全~