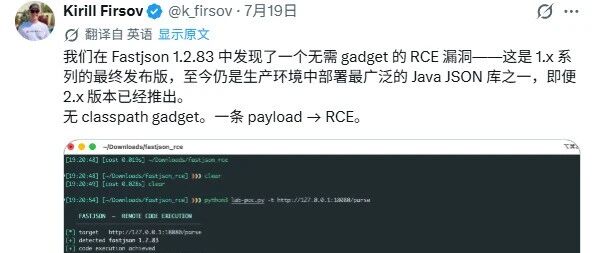
2026年了,核弹还是fastjson,fastjson1.2.83 RCE是怎么回事?
古法漏洞分析fastjson 1.2.83RCE 7月19日,推上的一名安全研究员声称,他发现了一个在fastjson 1.2.83版本中无需gadget的RCE漏洞。一时间激起千帆浪。Fastjson虽然已经停止维护1版本,但是1版本的F
古法漏洞分析fastjson 1.2.83RCE 7月19日,推上的一名安全研究员声称,他发现了一个在fastjson 1.2.83版本中无需gadget的RCE漏洞。一时间激起千帆浪。Fastjson虽然已经停止维护1版本,但是1版本的F
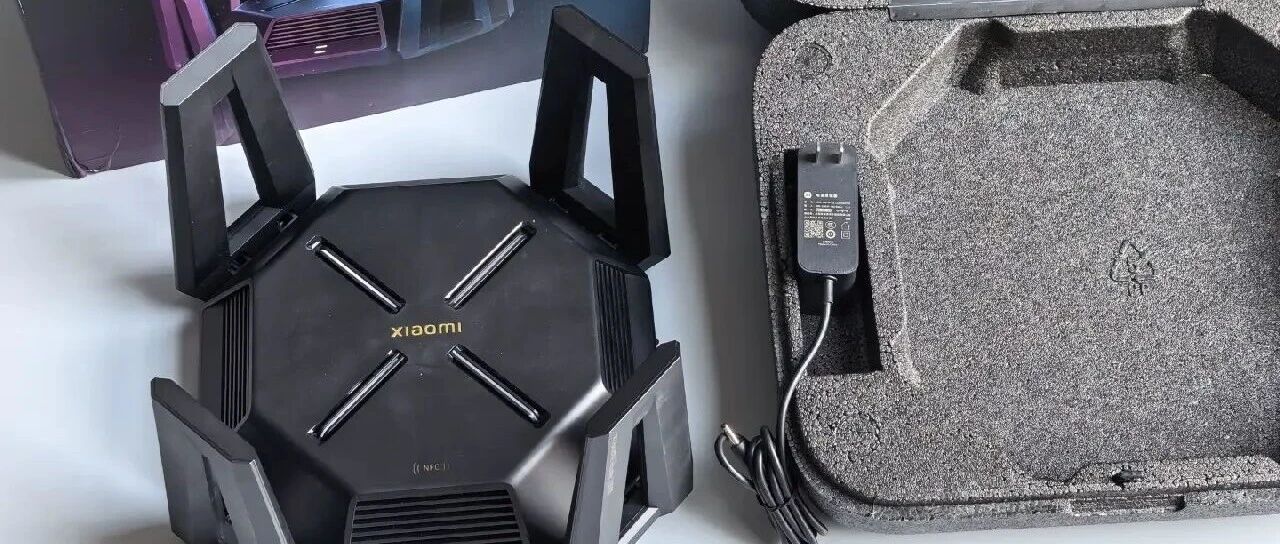
小米万兆路由器,首发时就买了,拆机后多数放回包装盒内,有点灰有点划花。拆机链接:小米万兆路由拆机一直放着没什么用。太大太占柜子空间了。明天23号中午12点整开拍。20分钟后价高者得。闲鱼拍卖链接或扫以下二维码: 阅读原文 跳转微信打开
暑假开放注册四小时共注册20305人,没有激活的同学请尽快激活啦,发帖前请认真阅读注册须知和总版规,防止违规封号注销。刚加入的同学请经常登录并保持活跃(注意:签到不算活跃,只有发帖或回帖才算,这句话很重要),避免没活跃被清理,参与到论坛交流
以下文章来源于:MessFreeSecurity MessFreeSecurity 提供社区优质咨询服务 护网里最让人麻木的场景之一:目录扫描器跑了一整夜。/admin、/manage、/system、/console、/api/v1/us
Goby POC 接入 LLM:验证码识别、敏感信息提取,让漏洞验证更稳定高效! Goby社区第 42 篇技术分享文章全文共:1843字预计阅读时间:6分钟▌前言对 POC 作者来说,写脚本的难点往往不只是“怎么发请求”,而是如何让验证链路
56%的Agent项目死在工程层,但GitHub Trending全被Agent占领——从新锐项目到推特热点,从三大争议到11个产品机会,看清Agent赛道的真实战场 深度研究 · AI Agent · 20262026年Agent热点项目
复旦大学CodeWisdom团队最新概况及研究方向介绍(2026年7月) CodeWisdom2026.7复旦大学软件工程实验室欢迎联系各类合作以及申请加入实验室(博士生、硕士生、本科生、博士后、科研助理、科研专任岗等)!联系方式:peng
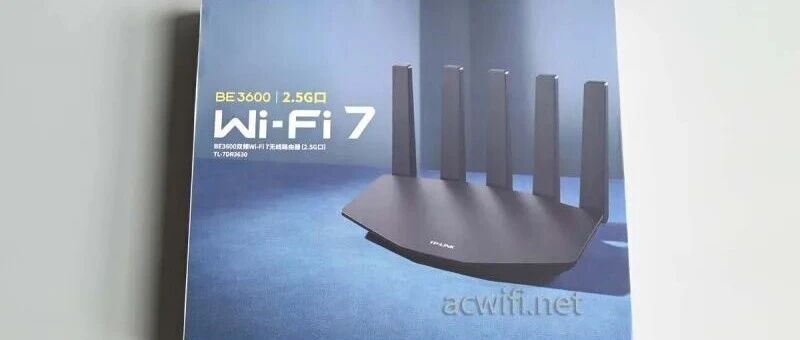
7DR3630 v5.0的外包装:外包装上写了“适配星闪功能”。取出内盒:无线路由器机身和配件:电源输出规格是12V/1.5A,实测空口待机功率为4W。插2.5G网口后的功率为4.6W。机身跟v4.0的一样。一共有四个网口,当中有一个2.5
检测业务是否受到此漏洞影响,请联系长亭应急服务团队! Fastjson 是阿里巴巴开源的 Java JSON 解析库,凭借其高性能和简洁的 API 在国内 Java 生态中占据主导地位,广泛应用于企业后端服务、微服务网关、数据接口层等核心场
近日,阿尔法实验室监测到安全研究员 Kirill Firsov (@k_firsov) 公开披露 Fastjson 1.x 末代版本存在一处严重的远程代码执行漏洞。该漏洞影响面极大,建议受影响用户尽快开展资产排查并采取升级修复或临时缓解措施
ShinyHunters,全球专攻SaaS 云供应链、OAuth 身份漏洞的纯数据窃取勒索团伙,和Clop、Akira 并称三大主流数据勒索组织核心商业模式:只偷数据、不加密文件.勒索:搭建独立 Tor 暗网泄露站,公示受害企业名单 + 泄
近日,绿盟科技CERT监测到网上披露了Fastjson 1.2.x无需gadget远程代码执行漏洞,CVSS评分9.8,目前漏洞细节与PoC已公开,且发现在野利用,请相关用户尽快采取措施进行防护。 通告编号 NS-2026-00192026
报告时间:2026年7月22日(周三)上午10:30 Zhixiang ZhangHKUST内容简介题目From Similarity to Vulnerability: Key Collision Attack on LLM Semant
2026年AI顶会Agent技术综述基于AAAI、ICLR、ICML、ACL、CVPR五大顶会的系统性文献调研,涵盖架构设计、工具调用、多智能体协作、记忆机制、规划推理、评估基准、安全对齐与具身智能八大方向调研日期:2026年7月20日 ·
今天在微信群里看到一组聊天记录,大概的说法是:只要在微信里看过一张包含某款手办的图片,再打开拼多多,首页推荐中就会出现同名的商品。这是怎么回事呢? 今天在微信群里看到一组聊天记录,大概的说法是:只要在微信里看过一张包含某款手办的图片,再打开