CVE-2020-1956:Apache Kylin 命令注入漏洞分析
月22日,CNVD 通报了 Apache Kylin 存在命令注入漏洞CVE-2020-1956,我们来分析下。 零、CVE-2020-19562020年5月22日,CNVD 通报了 Apache Kylin 存在命令注入漏洞 CVE-20
月22日,CNVD 通报了 Apache Kylin 存在命令注入漏洞CVE-2020-1956,我们来分析下。 零、CVE-2020-19562020年5月22日,CNVD 通报了 Apache Kylin 存在命令注入漏洞 CVE-20
orrester Research的分析师John Kindervag在2009开发,并在201 零信任是由Forrester Research的分析师John Kindervag在2009开发,并在2010年正式提出的。在过去的10年间,
这个词最初是Gartner在2015年的InnovationTech Insight for Security Operations, Analytics and Reporting中提出的,此时的 SOAR 定义还与现在不同,主要是Sec
快乐的我遭遇了不开心,电脑硬盘损坏!部分自己写的重要文档丢失(本身由于最近家庭原因停更了,所以停 儿童节快乐,快乐的我遭遇了不开心,电脑硬盘损坏!部分自己写的重要文档丢失(本身由于最近家庭原因停更了,所以停更更长时间!) 阅读原文 跳转微信
il nday 任意密码修改复现 Nday 任意密码修改POST /apiws/services/UserService HTTP/1.1Pragma: no-cacheCache-Control: no-cacheUpgrade-Inse
查找子域名的平台https://rapiddns.io/ 数据来源于opendata.rap 最近看到一个查找子域名的平台https://rapiddns.io/ 数据来源于opendata.rapid7.com 这个方法之前在DC0531
S是一款企业级基于Java开发的分布式监控系统 OpenNMS是一款企业级基于Java开发的分布式监控系统,当安装OpenNMS客户Minion作为agent时,默认监听在TCP的61616端口Minion默认使用了安全角色管理,同时需要用
来就不是孤立的,SASE融合了网络能力和安全能力,可以加速零信任网络的交付。 五一节前,我们成功地交付了第一个基于SASE架构的零信任网络项目。从敲下第一行代码到第一个项目交付,经历了半年时间的打磨,信域安全云网(TM-SONA)开始在客户
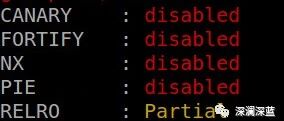
现代Linux发行版提供了一些缓解技术,使更难稳定利用软件漏洞。本文主要介绍了linux系统中的主要安全漏洞缓解机制。
ack漏洞背景国外安全团队(F-Secure) 发现多了SaltStack漏洞,其中最严重的两个 SaltStack漏洞背景国外安全团队(F-Secure) 发现多了SaltStack漏洞,其中最严重的两个漏洞是CVE-2020-11651
促使我们更深刻认识到参与网络安全链条中的人员个体的差异和作用,用新技术去弥补防御方弱点、固化人员安全能力推广、并限制攻击者活动空间。 生活总要继续,明天依旧会出现全新的病毒挑战,反思与改进才能令我们不断前行。此次国内研究机构两周内完成病毒分
Boot + H2数据库JNDI注入 在Spring Boot中使用 H2数据库,pom.xml引入依赖dependency> <groupId>org.springframework.boot</groupId&g
narQube实现DevSecOps中代码扫描的经历 SonarQube官网地址:https://www.sonarqube.org/ SonarQube安装 Centos7安装SonarQube# 解决依赖,SonarQube7.9必须是
题和完善了一些逻辑,立足于甲方安全职业的发展路径。 更正部分信息,重新发布,探讨安全职业发展,这次来聊聊这个话题!本文共有3600余字,分为6个段落,预计需用时12分钟。一、招聘吐(hao)槽(nan)这是一件因吐槽而引起的文章,为什么要吐
在晒太阳,突然接到了老板的电话,要求对M公司进行一次内部全员邮件钓⻥测试,试图找出那些安全意识薄弱的员工。根据老板的要求,小B开始了这次的有趣的钓⻥之旅。 本系列故事纯属虚构,如有雷同纯属巧合这一天小B正在晒太阳,突然接到了老板的电话,要求