小议企业安全供需和职业发展(内有限时活动)
人用尽奇招,出卖技术带招聘,顶着大油头上招聘直播,软硬兼施请小姐姐为招聘代言的...这背后是什么原因?今天来聊聊这个话题,还有限时活动哦! 甲方招人不易,各大公司用尽奇招,出卖技术带招聘,顶着大油头上招聘直播,软硬兼施请小姐姐为招聘代言..
人用尽奇招,出卖技术带招聘,顶着大油头上招聘直播,软硬兼施请小姐姐为招聘代言的...这背后是什么原因?今天来聊聊这个话题,还有限时活动哦! 甲方招人不易,各大公司用尽奇招,出卖技术带招聘,顶着大油头上招聘直播,软硬兼施请小姐姐为招聘代言..
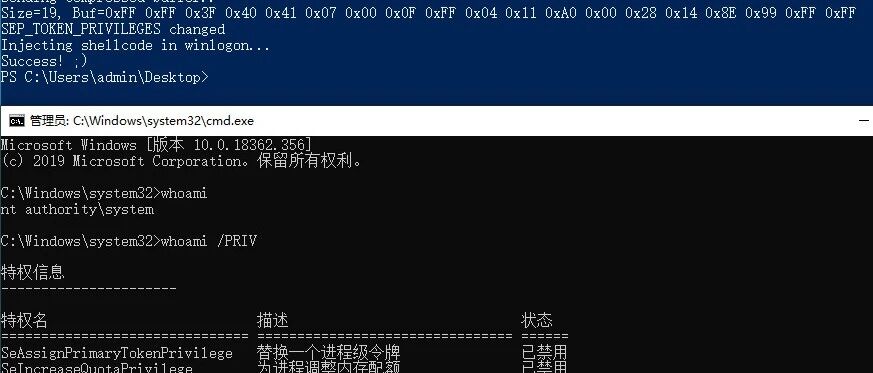
本文介绍了2种通过手动修改进程访问令牌或特权结构提升进程权限的技巧,分析了本地权限提升exploit中使用的获取内核地址信息的技巧。带领大家近距离体会了本地权限提升利用过程。后续有机会我们再谈谈关于此漏洞的检测。再次提醒请尽快安装官方补丁。
mm QSEECOM接口漏洞 (CVE-2019-14040)漏洞分析 QualcommQSEECOM接口漏洞(CVE-2019-14040)漏洞分析 背景:今天看到腾讯玄武实验室推送的一篇国外的安全公司zimperium的研究人员写的一篇
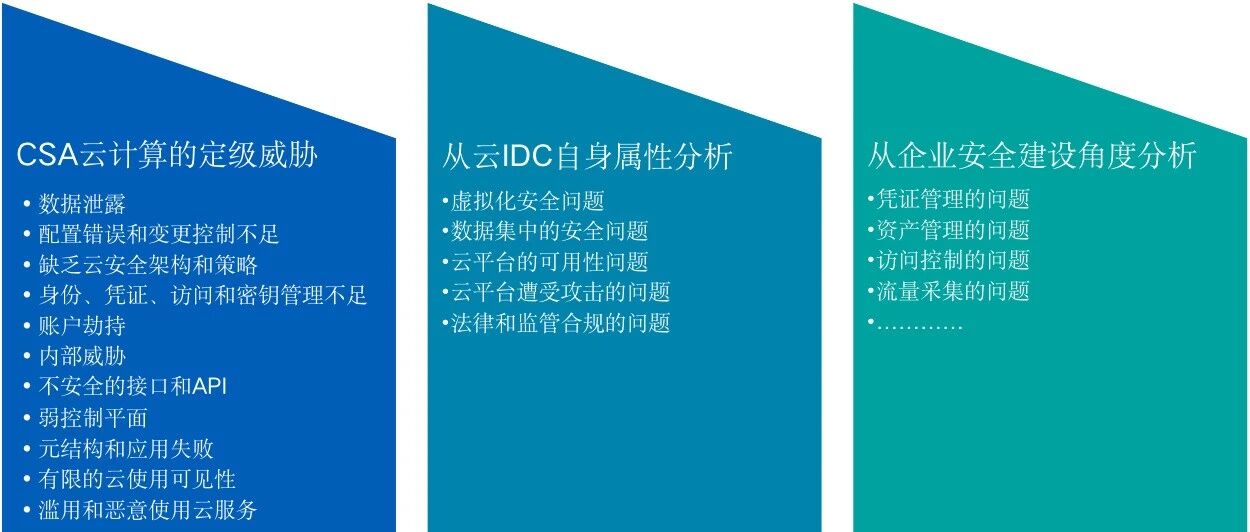
下的热点,关于企业在使用云IDC时遇到的安全痛点与解决方案,让我们一起来探讨。 背景互联网数据中心(IDC)属于互联网基础设施范畴的一个细分领域。为企业、金融机构等提供一个存放服务器的空间场所,随着科技技术的发展,IDC也经历了一个又一个的
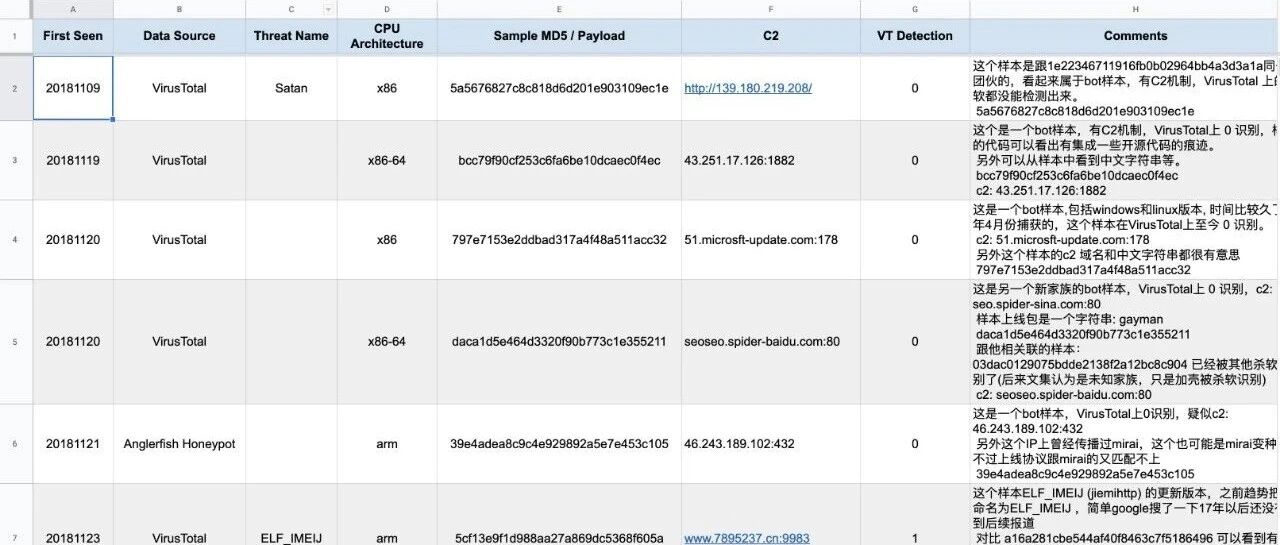
始,我以360Netlab未知威胁检测系统去披露监测到的一些未知的恶意软件,未知的Exploi 2019年开始,我以360Netlab未知威胁检测系统去披露监测到的一些未知的恶意软件,未知的Exploit攻击事件。从这些未知的攻击事件中,我
信不少人都有欲除之而后快的念头,那么我们是否可以干掉密码?又会有哪些挑战?本文是对干掉密码的实践,以及如何结合零信任进行实施。 密码/口令一直是企业安全中绕不开的一个话题,无数英雄在此折腰,相信不少人都有欲除之而后快的念头,那么我们是否可以
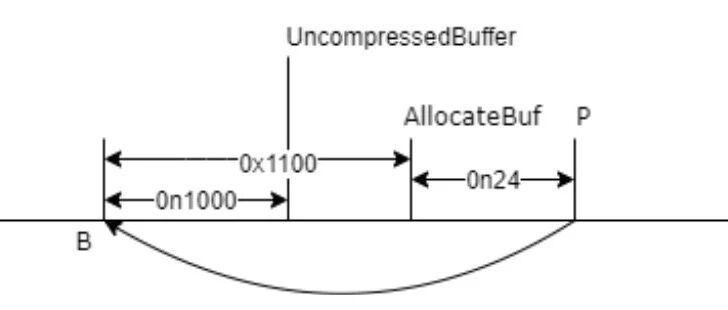
本文试以CVE-2020-0796为例,为读者呈现漏洞分析工作视角。文章中介绍了通过公开的文档、符号文件或者数据流,注解IDA Pro函数名或者变量名,使得显示更加友好,以便开展分析工作。以及如何查看Windows内核Pool内存和进行调试
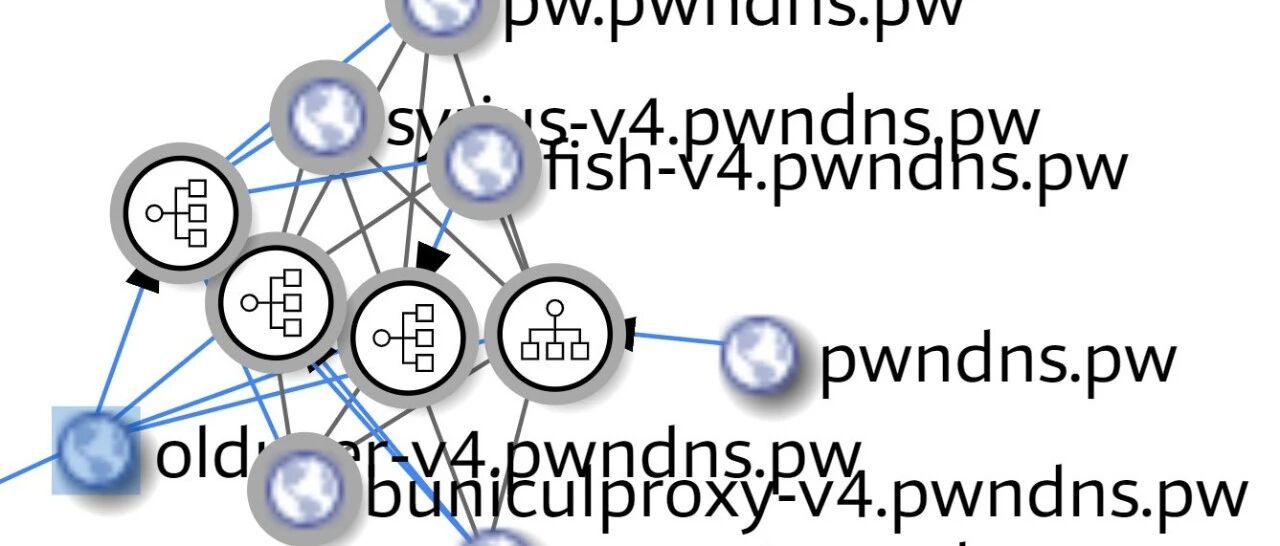
此种安全攻击事件以SSH口令爆破为突破口,使用XHide隐藏伪装恶意程序进程、并把境外IRC服务作为C&C,在增加内网SSH弱口令爆破的横向渗透模块后更具危害性。stxletto提醒用户强化SSH口令,使用上文中的IoC检测、清除恶意文件。
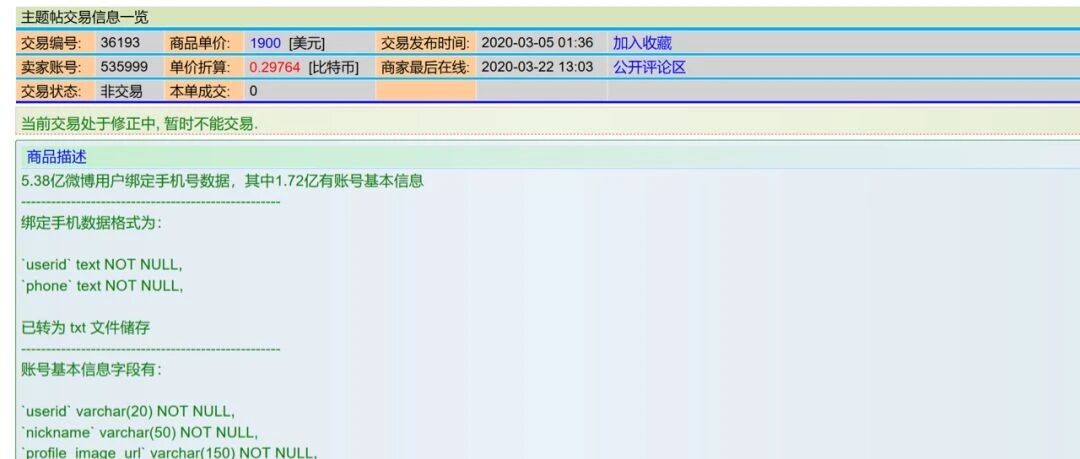
论这个事情的,但作为微博用户看到自己的数据泄漏且被如此对待,还是想借这个事情说两句企业安全建设。 本来不准备评论这个事情的,但作为微博用户看到自己的数据泄漏且被如此对待,还是想借这个事情说两句企业安全建设。(为避免产生误导,以下所叙述事情素
”,你一定听过“烂土豆”,对我们都可以在IIS下本地提权。 作者:n0thing@QAX A-TEAM校对:L.N.同时感谢QAX A-TEAM审核团对本文提出的宝贵建议。0x01 前言这个标题可能有点“标题党”的嫌疑,但内容我想不会让大家
的授权渗透案例引申而出的技术分析和总结文章。在文章中我们会首先简单介绍这次案例的整体渗透流程并进行部分演绎,但不会进行详细的截图和描述。然后提取整个渗透过程中比较精华的点,以点及面来进行技术分析和探讨,望不同的人有不同的收获。 作者:che
k 是 log4j 创始人设计的另一个开源日志组件,这个组件有一些有趣的攻击路径。 logbacklogback 是 log4j 创始人设计的另一个开源日志组件。相比 log4j,重构了内核的 logback 的优势在于性能更高(关键路径性
900万的人口,却拥有着近500家的网络安全公司,每年网络安全产业的融资规模仅次于美国,它所孕育 以色列,不到900万的人口,却拥有着近500家的网络安全公司,每年网络安全产业的融资规模仅次于美国,它所孕育的创新创业的希望也深深吸引着全球网
床后,拿起手机看pei少发的现场视频,结合老于的数说直播,了2020的沙盒比赛情况。说心里话,如 早晨6点多起床后,拿起手机看pei少发的现场视频,结合老于的数说直播,了2020的沙盒比赛情况。说心里话,如果没有前面的了解,3分钟的时间内很
余生山海远阔,愿你随心所向人生如梦,孤勇如你望山高水长,别来无恙