无密码正向直连内网linux目标机
没密码?还好,问题不大
没密码?还好,问题不大
款配音产品,非常适合自媒体作者,读者朋友们,如果你有配音需求,可以考虑下魔音工坊。 网址:https://voice-maker.mobvoi.com/ 购买会员的话,找我有优惠。后台私信我,或者公众号里找一下我的联系方式。 跳转微信打开
又名蔓灵花、APT-C-08,疑似来自南亚地区,主要攻击目标为巴基斯坦和中国。本文对BITTER的历史样本进行一个概要分析,是总结,也是学习。 概述BITTER又名蔓灵花、APT-C-08,疑似来自南亚地区,主要攻击目标为巴基斯坦和中国。B
中碰到的案例!!第二种案例自己瞎折腾的,结果...... 几个月前看到国外的bug bounty tips在传Host攻击技巧,前阵子又看到国内有不少文章总结,冷渗透就不再复述了,直接介绍实际业务场景中碰到的案例。0x01 自定义Host—
景故事:首先解释一下,消失的几个月去了哪———————— 0x01 背景故事首先解释一下,消失的几个月去了哪———————————————— Halo everyone, I am soooo embrassed that I have a
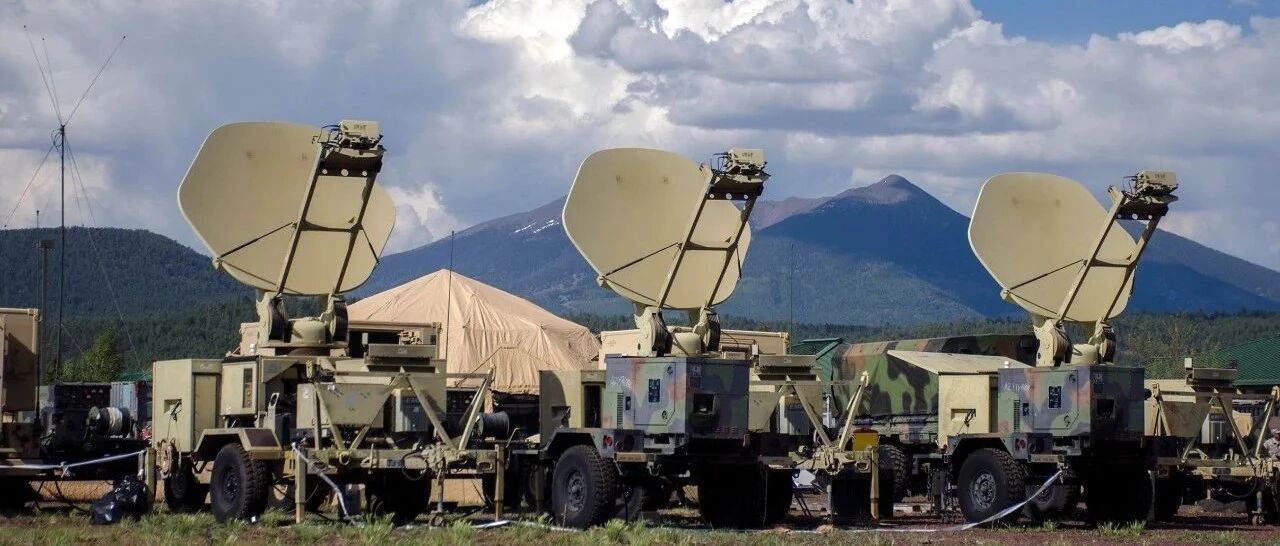
军事遥感、高超声速飞行器跟踪、被动拦截、主动拦截、设立太空门闩、构建无人机指挥层、导航增强和空间精细控制这九个应用场景中,小火箭设想了出了一个高轨和低轨卫星大规模星座介入后的未来战争形态。 小火箭出品 必属精品本文作者:邢强本文共11092
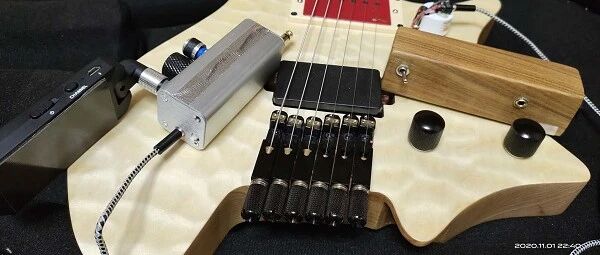
折腾的小玩意 自制最简单的电吉他无限延音+激励回授外挂原文发在了gc上面,这里也贴一下。=====================先上2图,给大家看看啥叫无限延音外挂。最近折腾这玩意,目标是用市售最便宜的电路板搭出来一个无限延音系统,必须够
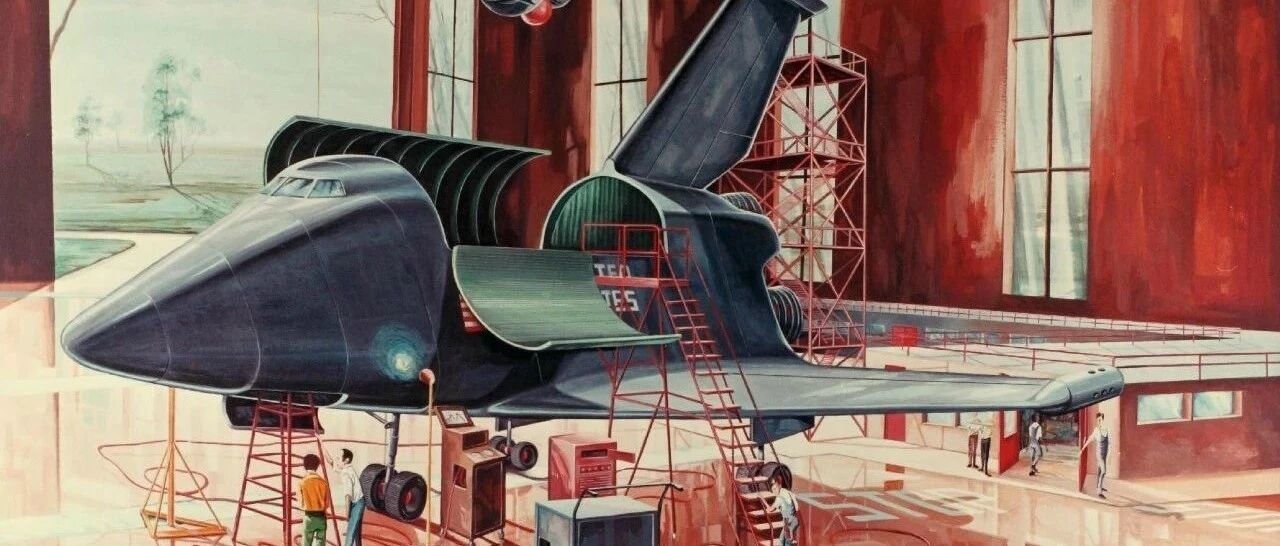
些往事,皆为序章。正如菲茨杰拉德所说,你学到的每一样东西,遭受的每一次苦难,都会在一生中的某个时候派上用场。 小火箭出品 必属精品本文作者:邢强本文共15223字,90图。预计阅读时间:1小时30分钟。 好久不见! 如今,距离人类最后一架航
0月27日星期二 abuse创始人发言:正在为继续运营寻求帮助 https://abuse.ch/blog/moving-forward/ 新型C加载器Gacrux分析 https://krabsonsecurity.com/2020/10
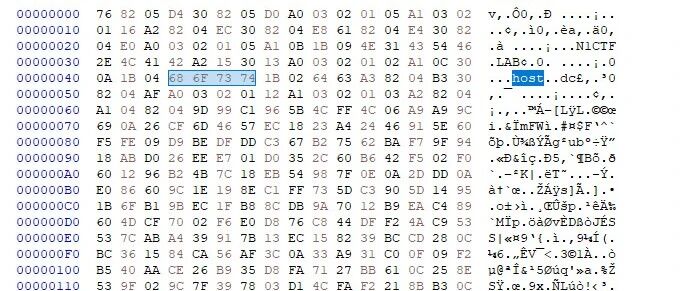
N1CTF中, 我出了一道很简短的域渗透题目, 其中第三关个人感觉比较有意思, 单独抽出来分享一下. 在刚刚结束的N1CTF中, 我出了一道很简短的域渗透题目, 其中第三关个人感觉比较有意思, 单独抽出来分享一下.滥用SPN mapping
y是位于朝鲜的APT组织,根据卡巴的情报来看,至少2013年就开始活跃至今。 0x00 概述KimSuky是总部位于朝鲜的APT组织,根据卡巴的情报来看,至少2013年就开始活跃至今。该组织专注于针对韩国智囊团以及朝鲜核相关的目标。KimS
默默期待那个 沉稳,专注,阳光的你
的思考和实践 为什么总是被外部发现该发现但遗漏的漏洞?为什么各种黑白灰扫描器老有各种原因遗漏的漏洞?如何解决人工渗透测试带来的遗漏、效率问题?你是否也遇到这些问题,本文会讲讲我理解的漏洞发现,并基于该理论延伸的甲方漏洞发现最佳实践初探。甲白
e Intelligence目前正在跟踪一种叫做Mass Logger的新键盘记录程序,安全研究人员认为,这可能会极大地影响键盘记录程序市场以及网络钓鱼威胁格局。 0x00 前言样本的概要分析是10号的时候就写好的,拖延症一直没有把中间有一
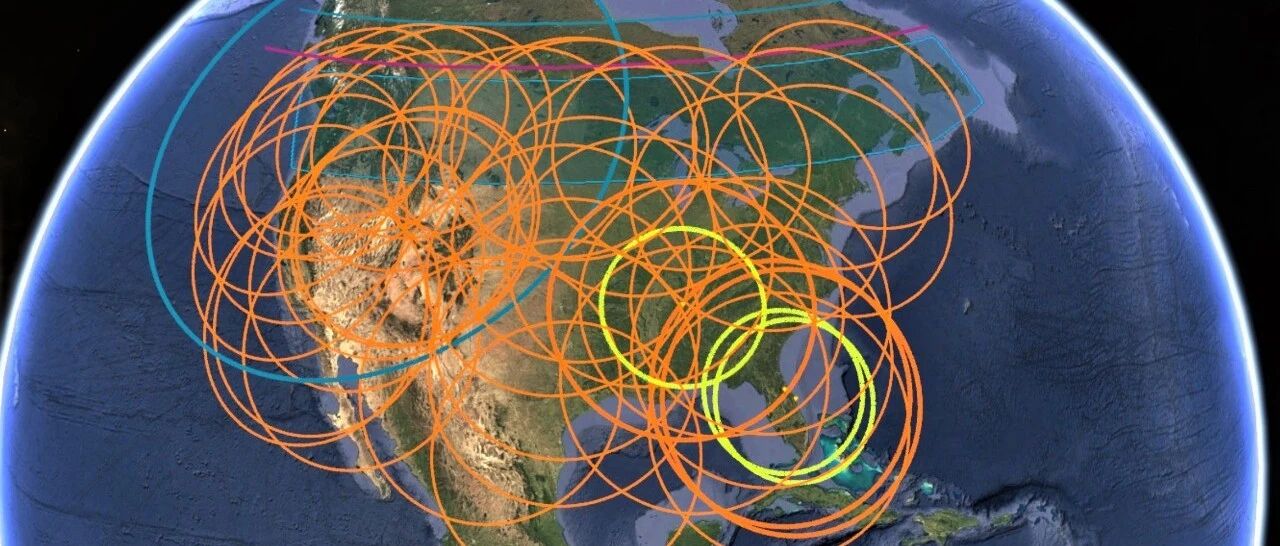
星座目前在轨情况; 星链星座所有卫星的电推进变轨情况; 星链星座所有地面站的建设情况; 星链星座当前的覆盖情况; 星链星座的测试网络情况。 小火箭出品 必属精品本文作者:邢强本文共7739字,92图。预计阅读时间:1小时。自小火箭2015年