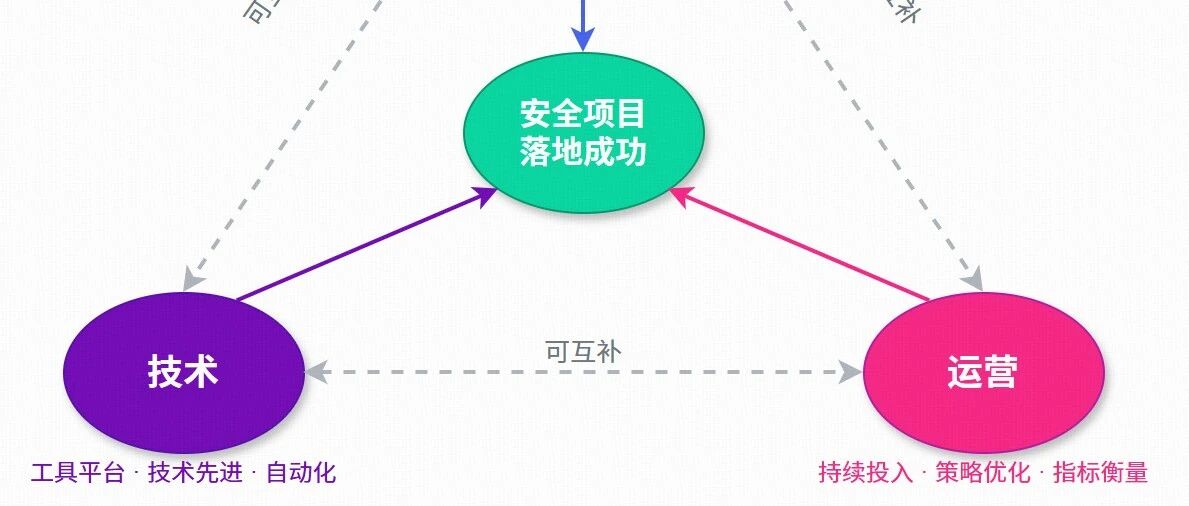
安全项目的成功由管理、技术和运营三者共同决定
好久不发文了,过去两年是我最充实的两年,未来一段时间会进行陆续分享,分享这两年的一些心得与经验。在我看来一个安全项目能否落地成功由【管理】+【技术】+【运营】三者共同决定任一维度的显著优势,都可以弥补其他维度的相对不足,最终实现安全项目的成
好久不发文了,过去两年是我最充实的两年,未来一段时间会进行陆续分享,分享这两年的一些心得与经验。在我看来一个安全项目能否落地成功由【管理】+【技术】+【运营】三者共同决定任一维度的显著优势,都可以弥补其他维度的相对不足,最终实现安全项目的成
同程旅行SRC年终福利大放送!年底冲刺,奖励全面翻倍,邀你一起收官2025,挖洞赢好礼! Q1活动内容同程旅行SRC年终福利大放送!年底冲刺,奖励全面翻倍,邀你一起收官2025,挖洞赢好礼!🎁✅ 双倍奖励:依据《LYSRC外部威胁处理规则v
回忆飘如雪 中国香港 一个正常功能如何变成特性,特性如何形成trick,trick如何转变为缺陷,缺陷又如何升级为漏洞?在这一列的转化当中,我觉察到一个核心变量:暗行为。接下来我会花一些时间梳理下自己的察觉到的暗行为,感兴趣的朋友进圈围观交
从修复角度来看,当前实现 RCE 的路子已经被堵死,但是还是存在新漏洞的可能。 “React2Shell”是一位安全研究人员给 CVE-2025-55182 起的名字,这是对 Log4Shell 漏洞的致敬[1]。[1] https://w
eCapture 迎来了v1.5版本。这次更新不仅修复了多个关键 BUG,更带来了两个重量级的新特性:事件转发 API和远程配置更新 API。与此同时,可视化伴侣eCaptureQ也同步发布了新版,为用户提供了更强大的数据筛选能力。 eCa
常规的漏洞原理和利用都捻熟于心,但为什么往往挖不到漏洞呢?第一个就是实战的经验比较少,对于漏洞在哪出现,有什么手法还掌握的不多;第二个是信息搜集没有得到要领,只会僵硬的进行信息搜集,对于边缘资产和隐形资产的发掘没有经验 0# 概述一眨眼的时
入口革命:豆包手机助手的商业目的豆包手机助手的推出,是字节跳动在AI时代抢占入口、构建生态、实现商业变现的关键举措,其商业目的可归纳为以下核心方向:1. 抢占“意图入口”,重构手机交互范式当前,手机作为用户日均使用时长最长的终端(约4-6小
书接上文,Goby安全团队在分析12月4日爆出的CVE-2025-55182 PoC后,分析出CVE-2025-55182的利用条件:分析出该漏洞并非完全无危害:react作为前端的主流框架,涉及面非常之广,由于其生态体系极其庞大,不排除有
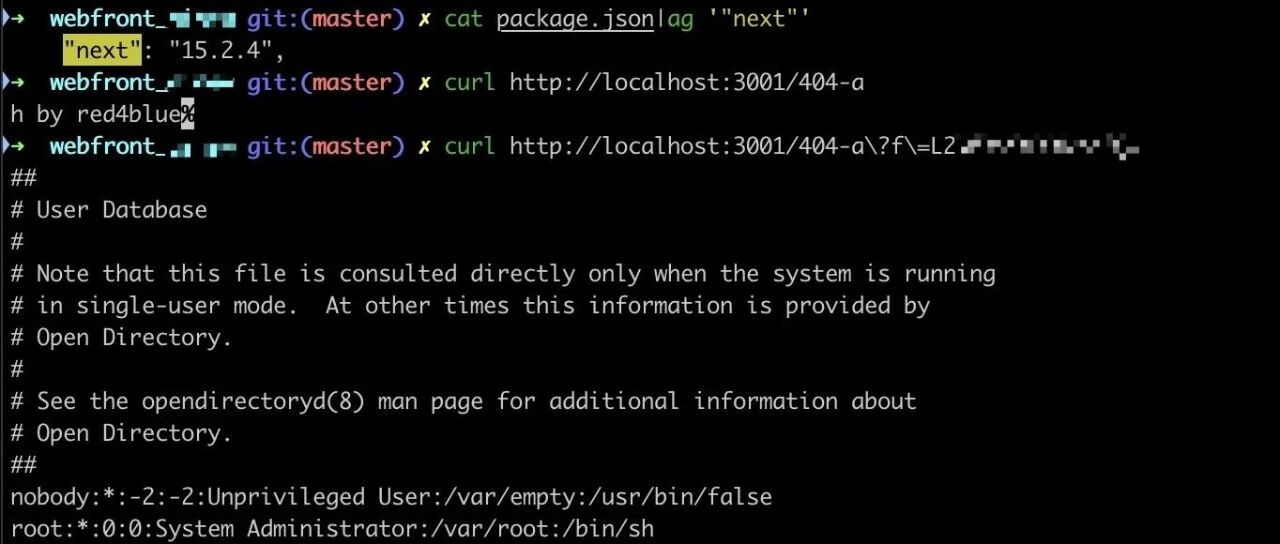
前端圈的核弹: CVE-2025-55182 React/next.js 内存马的一些玩法 告警和资讯 自动化安全资讯推送凌晨有一些push过来了.一些无损检测方法根据返回包之类强特征、或者解析dns等等、不要堵塞人家服务打入内存马我一堆
近日,Meta的React核心团队与Vercel的Next.js团队联合发布公告,披露了两个最高危险等级(Critical)的安全漏洞:CVE-2025-55182(React)和CVE-2025-66478 (Next.js),其CVSS
12月3日凌晨,关于CVE-2025-55182 & CVE-2025-66478一系列“CVSS10”、“核弹级”、“堪比前端圈的log4j漏洞"等文章标题在网安圈中流传甚广。Goby安全团队通过系列复现测试后发现,这些相
本文由数据安全与取证原创,转载请注明。 阅读原文 跳转微信打开
塔斯曼冰川湖基督城走神九月,新西兰的早春:樱花盛开,小菊三两簇点缀着草丛而高木,枝是枝嫩叶是嫩叶,绝不重叠窗框下,我翻开笔记本思考业务问题:可是在南半球,人力成本地产租金,均有差异说起地产,我却忽想到精致、干净的小教堂来时偶遇。会不会有座就
Goby社区第 39 篇技术分享文章全文共:2788字预计阅读时间:7分钟▌前言在 EXP 能力升级系列的第一期中,我们围绕 Oracle E-Business Suite 的 CVE-2025-61882 漏洞,通过新增HTTP独立服务实
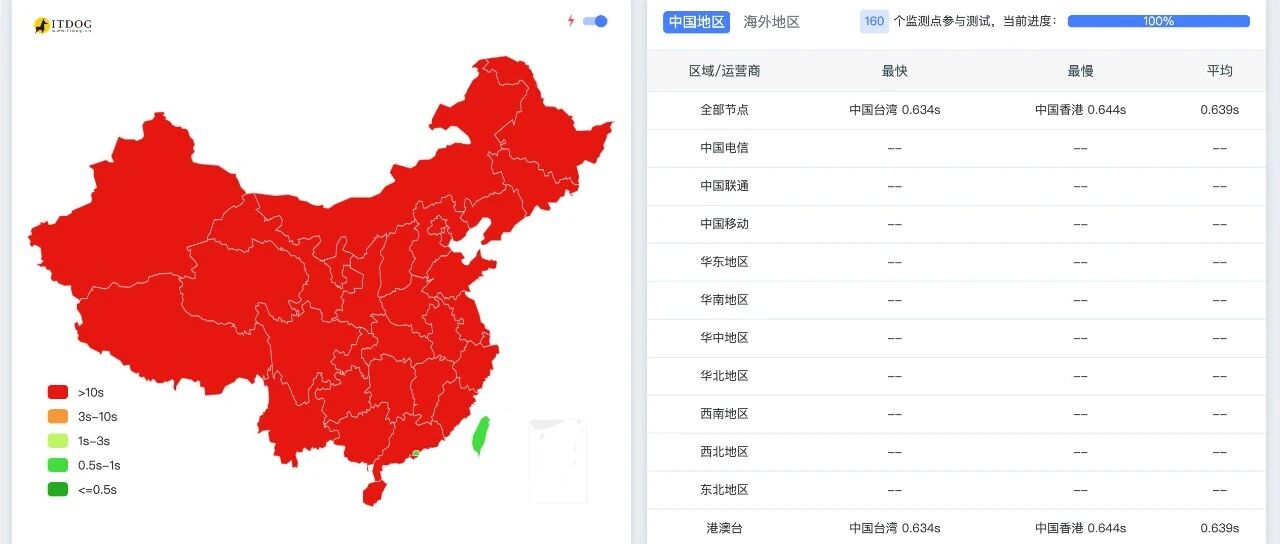
一年多前,由于不知名的原因,国内访问 DockerHub 被拦截,故事由此展开。 一年多前,由于不知名的原因,国内访问 DockerHub(准确来说是 Docker Registry)被拦截,导致广大开发者在拉镜像的时候出现了莫名其妙的错误