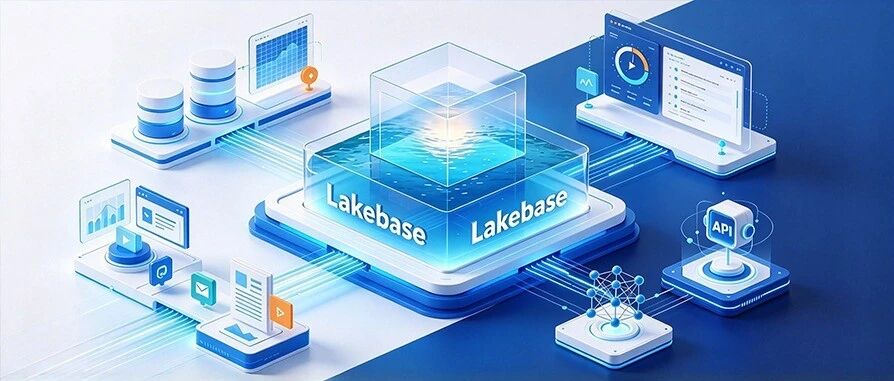
火山引擎云数据库 Lakebase 正式发布:让 Agent 高效访问库、湖数据
数据从哪里来?要到哪里存?怎么快速查?这是大模型用好企业数据最先要过的三道关。今天,火山引擎正式发布一款面向 Agent 的新型数据引擎 Lakebase:这款轻量化库湖服务具备 业务数据自动转换、多源数据入湖、弹性算力分析、海量数据资产管
数据从哪里来?要到哪里存?怎么快速查?这是大模型用好企业数据最先要过的三道关。今天,火山引擎正式发布一款面向 Agent 的新型数据引擎 Lakebase:这款轻量化库湖服务具备 业务数据自动转换、多源数据入湖、弹性算力分析、海量数据资产管
以下文章来源于:中国金融电脑 中国金融电脑 《中国金融电脑》是由中国工商银行主管、创刊于1989年的一本全国性金融科技专业应用期刊(月刊)。期刊围绕金融科技管理、创新、实践等方面,为业界提供探索交流的平台,也为IT企业提供展示的舞台。 作者
PHP 内核两处可导致远程代码执行的严重漏洞(CVE-2026-109618/CVE-2026-109619)分析 VLab-实验室PHP 内核中存在两处可导致远程代码执行的严重漏洞(CVE-2026-109618/CVE-2026-109
9月联合国人工智能独立国际科学小组发布成立以来的首份专题简报,简报表示,AI失控风险加剧。该报告对今年夏天OpenAI正在评估的人工智能代理入侵Hugging Face系统的事件进行了评估。评估显示,遏制此次事件并不能保证人类能够继续掌控更
FDE风口正当时,FDE+360智能体工程师专项培训班在京开启 伴随“人工智能+”应用加速落地,智能体技术开始大规模从技术原型走向千行百业的业务场景,AI项目落地交付能力已经成为产业发展的核心命题。在此过程中,行业迫切需要能够衔接技术与业务
PHP被曝“核弹级”漏洞 :360免费开放图龙锋安全体检服务 主动排查漏洞风险 10 月 21 日,全球广泛使用的服务器端编程语言 PHP 被曝出两个高危安全漏洞( CVE-2026-109618、CVE-2026-109619),统称 &
近日,绿盟科技CERT监测到PHP发布安全公告,修复了PHP远程代码执行漏洞(CVE-2026-109618/CVE-2026-109619);CVSS评分9.2,目前漏洞细节与部分PoC已公开,且发现在野利用,请相关用户尽快采取措施开展自
两个潜伏约 14 年的 PHP 内核内存安全漏洞,在协调披露前夕被泄露——补丁落地前后数小时内,攻击尝试即进入规模化阶段 漏洞预警 · 在野攻击 · PHP补丁未至,攻击先行:PHP2Shell 在野攻击全记录两个潜伏约 14 年的 PHP
目前尚无最终结论 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士专栏·供应链安全数字化时代,软件无处不在。软件如同社会中的“虚拟人”,已经成为支撑社会正常运转的最基本元素之一,软件的安全性问题也正在成为当今社会的根本性、基础性问题。随着
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士10月21日GitLab修复了一个允许攻击者无需登录就在自管理服务器上运行代码的漏洞(CVE-2026-110264,CVSS满分10),该漏洞影响自2014年发布的7.0以来的所有
第六届全国开源情报技术大会(The 6th China Open Source Intelligence Technology Conference,COSINT 2026)将于 2026 年 11 月 14—15 日在贵州省贵阳市(贵州警
2026年10月23日(周五)晚上19:30-21:30分享 导语世界模型不仅需要理解环境中的对象,还需要理解对象之间复杂的相互关系。在真实世界中,多个对象往往同时参与交互,形成难以通过简单成对关系刻画的高阶关联。本期世界模型读书会第10期
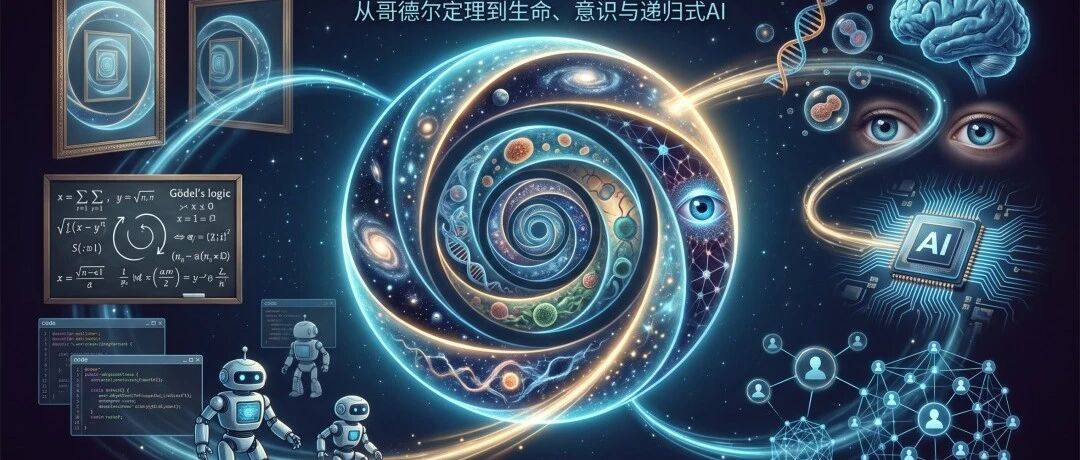
2026年10月24日(周六)14:00-16:00分享 导语生命的起源、意识问题、机器的自我复制、递归自我改进的人工智能、社会系统的自我创生……几乎所有的复杂系统中的重大问题都与自指(Self-reference)有关系。那么,究竟什么是
information grocery数据源未知,年份未知。但数据蛮有意思字段:姓名,职级,Email,企业,住址,年薪这个频道有不少数据,近十万条,命名很恰当,确实是杂货,什么都有,ULP, stealer logs, 各种乱七八糟数据,
2026年10月22日 星期四 我的私人日记:【第6期定投】天弘食品饮料 001631 不加华夏信创产业 022385 不加招商中证电池 016019 不加国泰中证机床 017472 不加富国双创50 013314 不加【投机】天弘中证证券