eCapture v1.5:支持远程配置更新与事件转发,eCaptureQ 迎来 SQL 过滤【文末招聘】
原创 CFC4N 2025-12-08 08:21 北京
eCapture 迎来了v1.5版本。这次更新不仅修复了多个关键 BUG,更带来了两个重量级的新特性:事件转发 API和远程配置更新 API。与此同时,可视化伴侣eCaptureQ也同步发布了新版,为用户提供了更强大的数据筛选能力。
eCapture旁观者[1]是一个无需CA证书,无侵入的HTTPS/TLS明文抓包工具。可以在Linux 4.18以上版本使用,同时也支持Android arm64 5.5以上版本。在Github上共获取15000颗星。
eCaptue开源项目在eBPF官网https://ebpf.io/applications/[2] 的新兴起项目中,排名第一。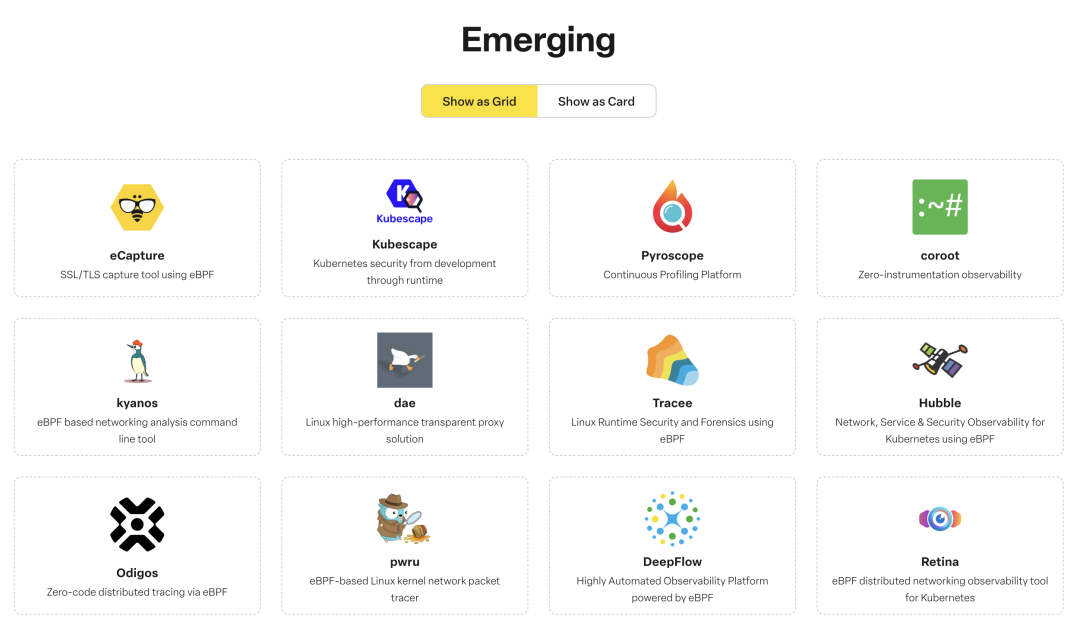
今年以来,博主忙于工作,一直无暇开源社区,趁这个周末,加足马力,解决了一大批bug,增加了很多特性。eCapture 迎来了 v1.5[3] 版本。这次更新不仅修复了多个关键 BUG,更带来了两个重量级的新特性:事件转发 API 和 远程配置更新 API。
与此同时,作为 eCapture 的官方可视化伴侣,eCaptureQ 也同步发布了 v0.3.0 版本,为用户提供了更强大的数据筛选能力。
🚀 新特性亮点
1. 远程配置更新 API:不重启,动态调整抓包策略
在以往的版本中,如果想修改抓包的过滤条件(比如更换目标进程或端口),必须停止并重启 eCapture。在生产环境中,这可能会导致瞬时的抓包中断。
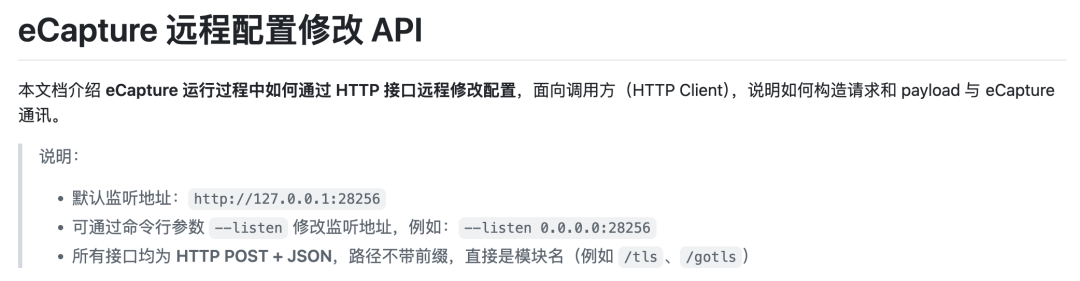
eCapture v1.5[4] 引入了 HTTP 远程配置更新 API。eCapture 启动后,默认会监听 http://127.0.0.1:28256。你可以通过发送 HTTP POST 请求,实时修改运行中的模块配置。
使用场景:
动态排查:发现异常流量后,通过脚本瞬间开启 Debug 模式或 Hex 导出。
精准定位:随时更新
target_process,只捕获特定应用的流量,减少干扰。
实战示例:动态修改 TLS 模块配置
假设你需要监控 nginx 和 curl 进程,同时排除 ecapture 自身:
bash
curl -v \
  -H "Content-Type: application/json" \
  -X POST \
  --data '{
    "pid": 0,
    "uid": 0,
    "debug": false,
    "filters": {
      "target_process": ["nginx", "curl"],
      "ignore_process": ["ecapture"]
    }
  }' \
  http://127.0.0.1:28256/tls
如果返回 {"code": 0, "msg": "RespOK", ...},说明配置已即时生效。目前该 API 支持 Linux 平台下的 /tls, /gotls, /bash, /mysqld 等多个模块(Android 平台支持 TLS 相关模块)。
2. 事件转发 API:对接 Burp Suite 与大数据平台
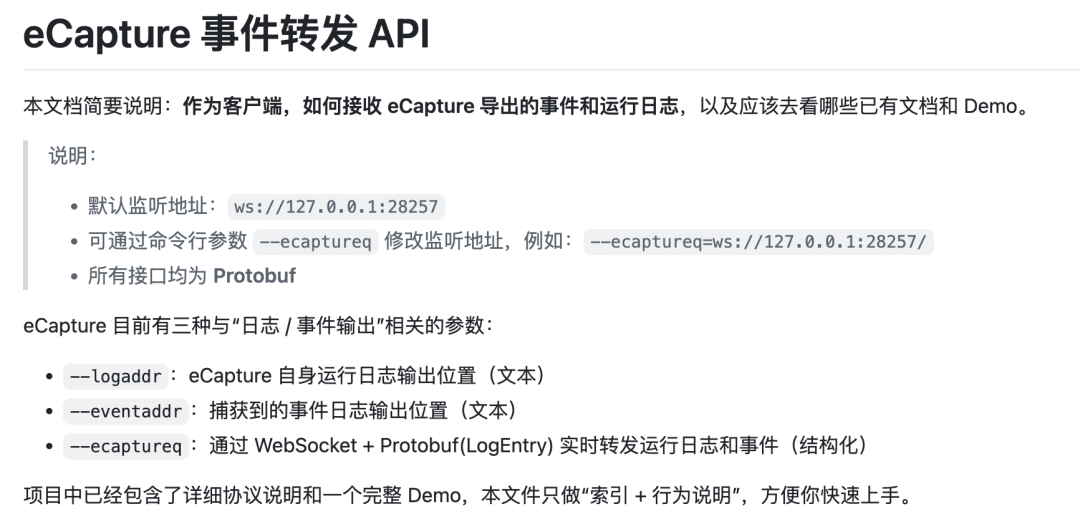
v1.5.0 增强了事件输出能力,提供了基于 WebSocket + Protobuf 的 事件转发 API。
通过参数 --ecaptureq,eCapture 可以作为一个 WebSocket Server,将捕获到的明文数据、密钥日志(Keylog)以及程序运行日志,以结构化的 Protobuf 格式实时推送给客户端。
核心价值:
联动 Burp Suite:你可以开发一个简单的中间件,作为 WebSocket 客户端接收 eCapture 的流量,并将其转发给 Burp Suite 等抓包软件进行重放和深度分析。
集中化日志分析:在分布式部署场景下,可以将多台服务器的抓包数据统一汇总到 ELK 或其他安全分析平台。
启动方式:
# 开启 WebSocket 服务,监听 28257 端口
sudo ecapture tls --ecaptureq=ws://127.0.0.1:28257/
3. 🖥️ eCaptureQ v0.3.0:可视化与 SQL 过滤
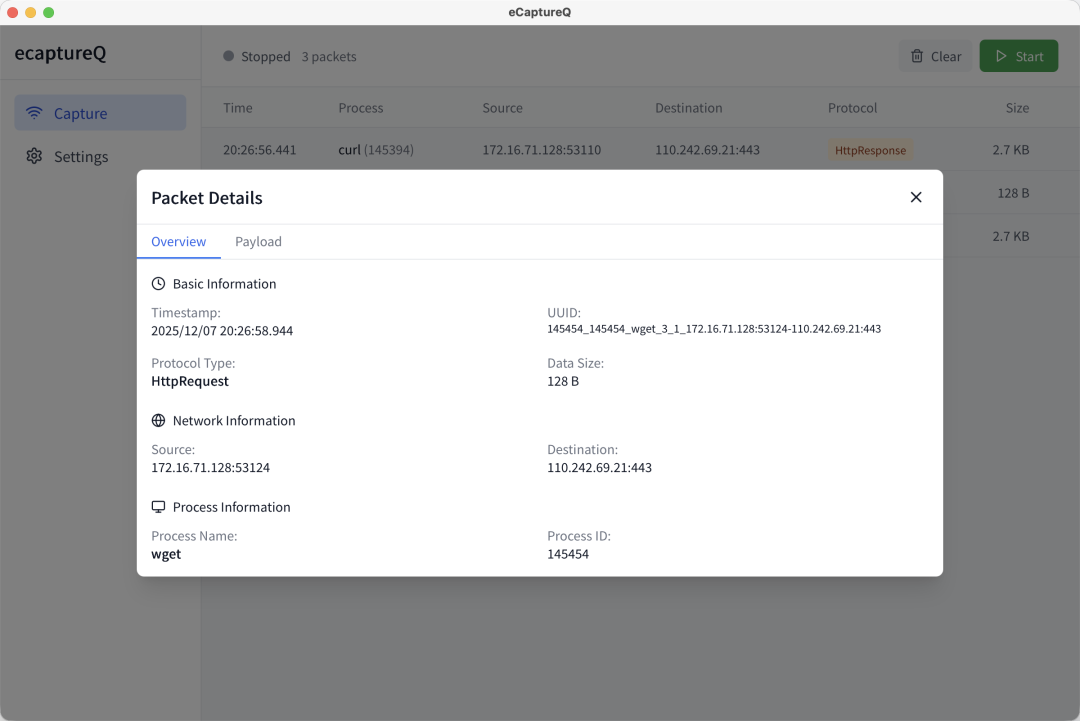
作为事件转发 API 的最直接应用案例,eCapture 的官方可视化界面 eCaptureQ 也同步更新到了 v0.3.0。它完美展示了如何利用 WebSocket 接口构建一个现代化的抓包分析工具。
v0.3.0 变更日志 (Changelog):
现在的你,可以使用类似 SQL 的语法在海量抓包数据中快速筛选出感兴趣的请求,分析效率倍增。
✨ 新特性 (Feat)
支持自定义 SQL 语法过滤数据包流 (add custom SQL filtering support for packet stream)。
🧹 优化 (Chore): 引入 Prettier 并规范化代码库 (add Prettier and format codebase)。
如果你想体验 eCapture 的可视化魅力,或者寻找二次开发的参考范例,eCaptureQ 是不二之选。
4. 兼容性升级:Android 16 与 OpenSSL 3.5
紧跟技术前沿,v1.5.0 增加了对最新环境的支持:
Android 16:适配了 BoringSSL 在 Android 16 上的新特性(如结构体偏移变化)。
OpenSSL 3.5:增加了对 OpenSSL 3.5.x 系列的 Hook 支持。
🛠️ 问题修复 (Bug Fixes)
为了提升稳定性,我们在 v1.5.0 中修复了以下关键问题:
Kernel 4.19 兼容性修复:修复了在 Linux Kernel 4.19 版本上,由于 eBPF bytecode 中
.rodatamap 处理方式差异导致的加载失败问题。现在旧内核用户也能顺畅运行了。时间戳精度提升:修复了捕获事件的时间戳精度问题,现在可以精确到纳秒级,对于高并发场景下的流量时序分析更加准确。
📥 下载与升级
官方下载
你可以前往 GitHub Releases 页面下载最新版本的二进制文件: eCapture v1.5.1 下载(Github源)[5]
国内加速下载 🚀
为了方便国内用户,我们提供了专属的下载站点,速度更快: eCapture v1.5.1 下载(国内高速CDN)[6]
结语
eCapture v1.5 标志着它从一个单纯的“命令行工具”向“可编程、可集成的 eBPF 抓包平台”迈进。无论是远程动态调优,还是通过 eCaptureQ 进行可视化分析,亦或是将数据输送给 Burp Suite,都为高级玩家提供了无限可能。
欢迎大家下载体验,如果有任何问题或二次开发的需求,欢迎在 GitHub Issue 中反馈!
工作机会
公司部门介绍
美团信息安全部,城市可选北京、上海。 公众号留言,即可直接投递简历。
岗位职责
参与日常红蓝对抗演练活动,分析防守方薄弱点,以攻促防。
研究反爬领域的对抗技术,从攻防视角设计方案,持续提高反爬水位。
参与体系化对抗系统建设、自动化武器设计与对内部赋能。
业界爬虫前沿对抗思路研究、探索、设计、落地。
岗位基本要求
本科及以上学历,网络安全,计算机相关专业,熟悉android、iOS开发和调试。
精通爬虫客户端对抗思路,包括不限于APP、浏览器、小程序等多客户端,了解客户端的指纹实现,会话认证机制,点击触摸模拟、人机识别(图形、语音)。
精通反爬系统风控策略,从协议、行为模拟、真人化、好人化等多角度识别定位绕过防御系统。
熟悉Android Hook原理,熟悉常见Xposed、LSPosed、Magisk、Frida等HOOK工具。
掌握常见的动态静态分析技巧,熟练使用IDA、Ghidra、Jeb和Jadx等常用工具对程序进行分析。
熟悉iOS客户端对抗知识,掌握软件静态分析、动态调试、协议抓包、HOOK技术原理、HOOK框架应用。
参考资料
[1] eCapture旁观者: https://ecapture.cc/ https://ebpf.io/applications/: https://ebpf.io/applications/ eCapture v1.5: https://github.com/gojue/ecapture/releases/tag/v1.5.1 eCapture v1.5.1 下载(Github源): https://github.com/gojue/ecapture/releases/tag/v1.5.1 eCapture v1.5.1 下载(国内高速CDN): https://ecapture.cnxct.com/zh/download/