为什么中国网络安全行业需要建立商业评级体系?|证券行业专刊3·安全村
让世界了解中国网络安全科技 在与商业、政府和科技领导者的对话中,我们听到了一个共同声音:世界变得极其复杂。供应链失效、网络攻击、地缘政治紧张局势、制裁和安全问题,这些都在经济不确定性和社会动荡的背景下发生。世界通过技术和贸易、文化和商业相互
让世界了解中国网络安全科技 在与商业、政府和科技领导者的对话中,我们听到了一个共同声音:世界变得极其复杂。供应链失效、网络攻击、地缘政治紧张局势、制裁和安全问题,这些都在经济不确定性和社会动荡的背景下发生。世界通过技术和贸易、文化和商业相互
官网链接:https://silentmaze.com/目前二个版本一个单版本和全版本使用效果:全板单板 阅读原文 跳转微信打开
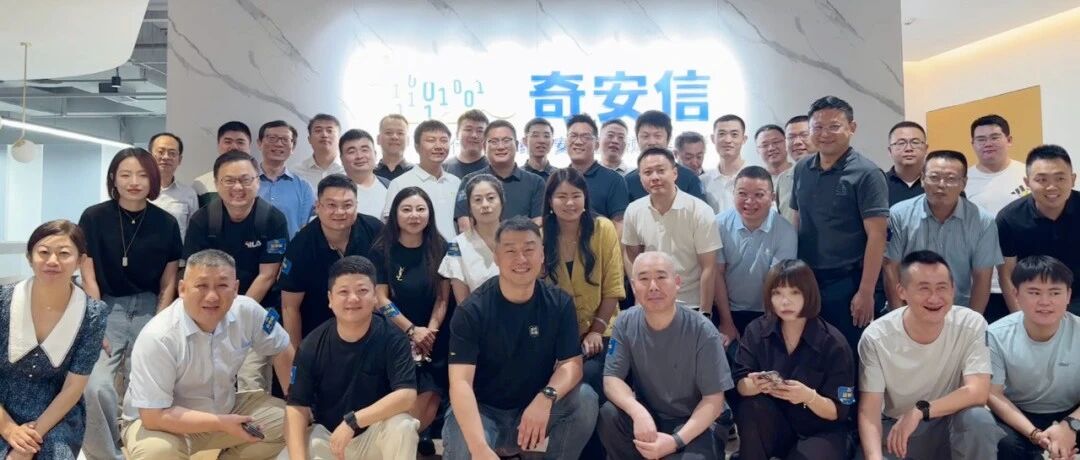
同心者同路,同路者共赢! 9月5日,奇安信集团盘古事业部在上海成功举办“奇安盘古专业渠道建设与发展研讨沙龙暨盘古石取证能力开放日”。本次活动汇聚了来自全国十余个省市的30余家核心渠道合作伙伴,共同探讨电子数据取证市场的战略机遇与合作前景,全
本文通过回顾人工智能技术发展历程,探讨下一代人工智能技术的发展契机,并针对当前技术发展的迷雾与噪音提出了自己的观点。 前言本文原文刊载于《前进论坛》(2025.04期,总第609期),原文标题为“人工智能创新的挑战与机遇”,旨在通过回顾人工
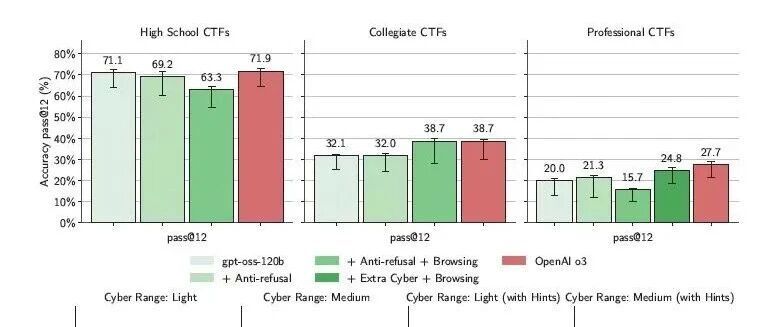
PART.1 背景今年的世界人工智能大会(WAIC)上,诺贝尔奖获得者辛顿演讲的内容中,其中提到了网络安全的内容,包含了一个对大模型未来的预测,即各国将不会在防御人工智能的危险用途上进行合作。列举了三个具体的领域作为例子:1. 网络攻击 (
基于 Dify 的 Agent 模式,实现了对告警上下文的分析,但深度依然有限 DeerFlow 代码库走读最近一直在研究深度研判智能体。前期基于 Dify 的 Agent 模式,实现了对告警上下文的分析,但深度依然有限。周四看了 jiej
0x01 背景随着AI技术的爆发式发展,尤其是那些顶尖大模型如OpenAI的GPT-4 Turbo、Anthropic的Claude 3.5 Sonnet、Google的Gemini 1.5 Pro、xAI的Grok-2,还有开源的Meta
debug过程中一键获取地址信息 0x00 背景 作为一张二进制白纸,有时候不得不查看一些地址的各类信息。比如:该地址在哪一个段呢? .bss还是.data?某个值是在堆还是栈?这个地址对应IDA/ghidra的地址是多少?该地址所属的映射
构建更加坚实的安全防线, 背景证券行业作为金融体系的核心组成部分,拥有独特且复杂的业务系统,包括交易、清算与结算、风险管理等。这些系统直接支撑着证券公司的核心业务运作,其高频率、低延迟、复杂的IT架构和广泛的业务分布,形成了与其他行业明显不
楔子最近收到不少小伙伴的私信,在这里统一回复:谢谢大家关心,我还活着,只是不更新了而已。然后也有小伙伴从几个月前就一直问我啥时候更新,我的回答是没啥好更新的了,建议大家一定要拥抱 AI,生产力绝对会成倍提升。但话都说到这儿了,不更新一篇也不
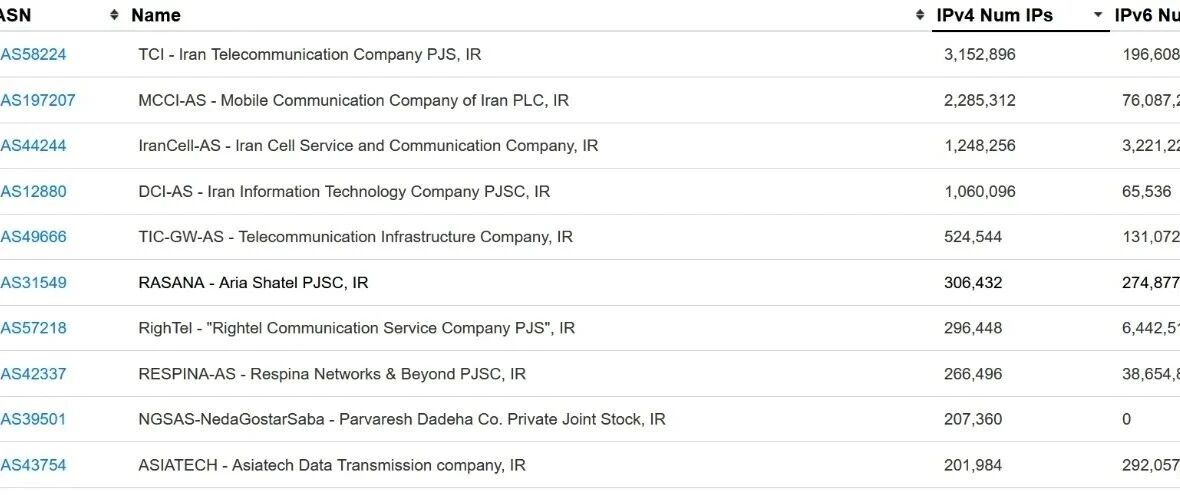
六月底的一天,我在下班回家的路上正闭目养神的时候,一个朋友发来了一个公众号文章,问我,你看他们的说法对吗?我怎么觉很奇怪呢?我看了一眼,我就跟他说,如果我的记忆没有错的话,应该是伊朗的 IP 被劫持滥用了,这么写是不对的。 六月底的一天,我
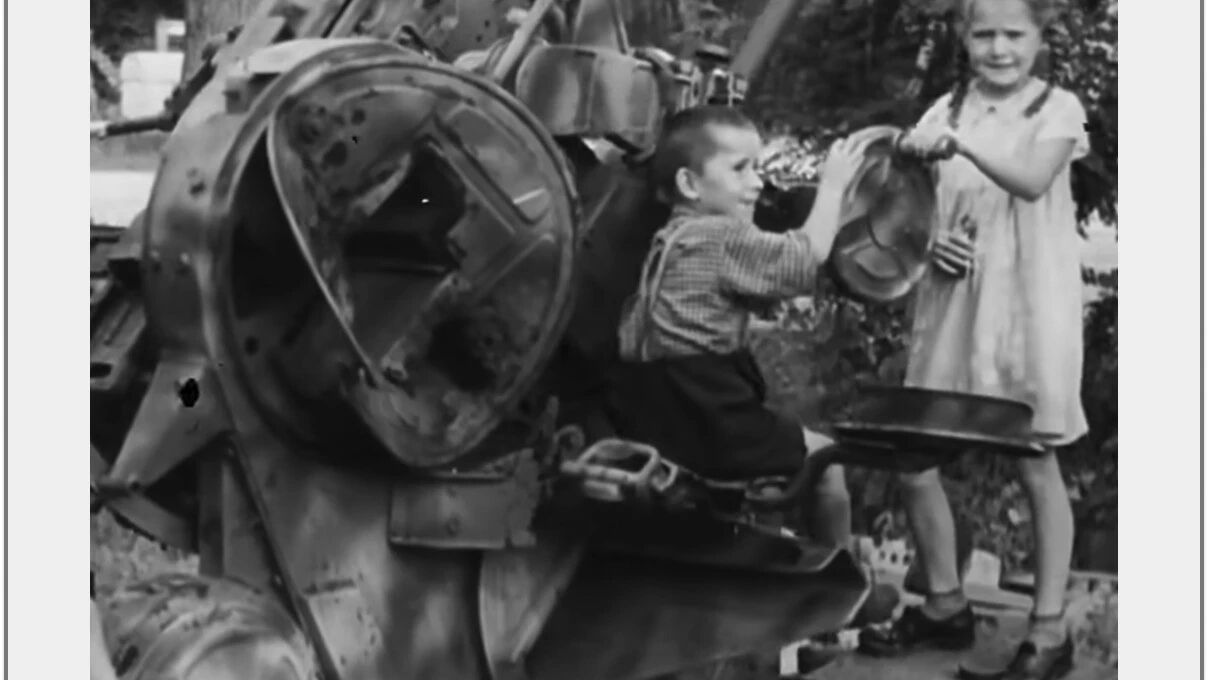
截图來自维姆·文德斯所导演的基弗的纪录片《安塞姆·基弗:流年之声》(或译废墟诗篇〉的电影截图,部分为现代合成的影像。 当战时的建筑,炮台,沙丘,电线成为废墟,事物原有的功能被废除,重新成无目的之物,成为孩童的玩具和游乐场,旋转椅、跷跷板、打
此图为2022年所写的短游戏宣言,时至今日也没有太多增补的欲望。前阵子受华东师范大学新传学院邀请,做了《关于电子游戏宣言》(On Manifestos of Video Games)的分享,而自己的状态也正从躁转郁,借机尝试一种新的写作和更
记住三不原则,别让骗子偷走孩子的成长津贴!“您好,这里是卫健委,您的3600元育儿补贴已到账,请点击链接申领!” 收到这样的短信,新手妈妈陈女士瞬间警觉,想起社区民警的提醒:“主动找你发补贴的,都是诈骗!”她果断删除了短信。然而,骗局远不止
跳转地址的选择与参数传递的思考 题目本身有点boring,但是细节还挺耐玩。在解题过程各种玩,各种钻牛角尖中略有收获。0x01 分析很明显,溢出点在read的buf参数。buf参数距离函数返回地址有136+4=140个字节,所以读入的256