我还为你留下了七千人,他们未曾向巴力屈膝
一盒润喉糖的善意。 一盒润喉糖的善意各位好,结束为期一个多星期的游学和讲学,今天终于回家了,一路上积累的想法和感触很多,但此时此刻,坐在熟悉的电脑桌前,我最想聊的,依然是善意——一盒润喉糖的善意。那是三天前,结束了从西安走到成都的正式游学,
一盒润喉糖的善意。 一盒润喉糖的善意各位好,结束为期一个多星期的游学和讲学,今天终于回家了,一路上积累的想法和感触很多,但此时此刻,坐在熟悉的电脑桌前,我最想聊的,依然是善意——一盒润喉糖的善意。那是三天前,结束了从西安走到成都的正式游学,
在网络安全实战中,AI 智能体(Agent)正发挥着日益重要的作用,特别是在自动化红队评估与代码审计场景。然而,在实际部署中,许多团队都会面临两难的抉择:采用旗舰版大模型(Pro),能力虽强且长链路任务不易中断,但推理成本高昂,账单随任务量
近日,绿盟科技CERT监测到网上披露了PHP远程代码执行漏洞(CVE-2026-109618/CVE-2026-109619);CVSS评分9.2,目前已有漏洞细节披露,请相关用户尽快采取措施开展自查与防护。 通告编号 NS-2026-00
分享一篇文章。 国家互联网应急中心CNCERT: “银狐”木马专项——恶意域名及恶意IP(七) 近期,中国互联网网络安全威胁治理联盟(以下简称CCTGA)启动了“银狐”木马专项打击行动,重点围绕控制端打击、被控端处置、恶意样本传播链治理、成
2026年10月21日,深瞳漏洞实验室监测到一则Drupal组件存在代码执行漏洞的信息,漏洞编号:CVE-2026-108097,漏洞威胁等级:高危。 漏洞名称:Drupal Field UI远程代码执行漏洞(CVE-2026-108097
2026年10月21日,深瞳漏洞实验室监测到一则PHP组件存在代码执行漏洞的信息,漏洞编号:CVE-2026-109618、CVE-2026-109619,漏洞威胁等级:严重。 漏洞名称:PHP远程代码执行漏洞(CVE-2026-10961
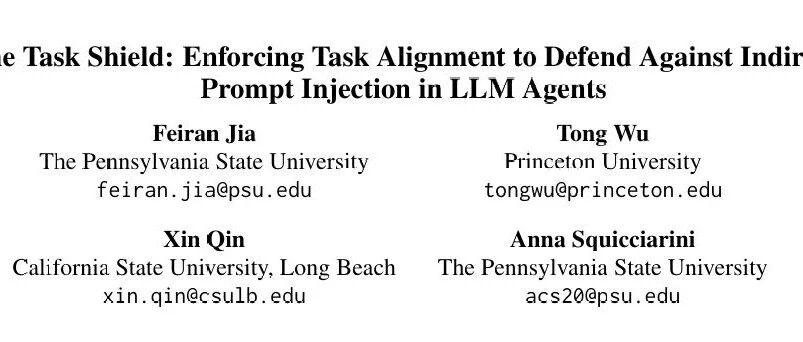
这篇论文的价值不在“又一个注入检测器”,而在把问题重述了一遍:安全目标从“这个动作危不危险”换成“这个动作是不是在为用户的目标服务”,绕开了“恶意内容识别”这个难以穷举的开放问题,转而验证一个封闭、可判定的关系; 原文标题:The Task
《网络空间安全科学学报》由中国航天科技集团有限公司主管、 中国航天系统科学与工程研究院主办,双月刊,国内外公开发行(CN 10-1901/TP,ISSN 2097-3136),入选中国科学引文数据库(CSCD)核心库、《信息通信领域高质量科
“人工智能赋能的数据安全”专刊网络空间安全科学学报第4卷 第4期 2026年8月目 次学 术 研 究01 基于方言触发的语音大模型后门攻击武艳飞, 王子涵, 张瑞, 刘驰, 李洪伟, 徐国文, 汪小芬02 面向深度伪造视频的可解释检测研究张
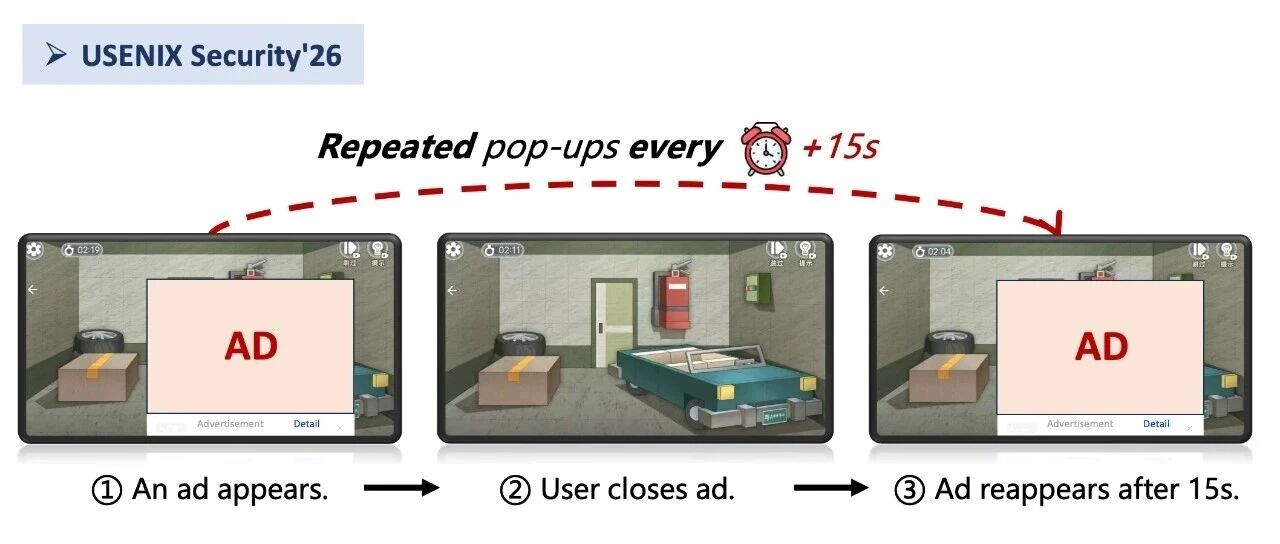
合法接口也能被滥用,违规广告甚至会“躲避”审核?复旦大学与 vivo 联合研究揭示背后的秘密。 玩小游戏时,你是否遇到过这样的情况:刚开始操作,广告便突然弹出;明明点击了关闭,广告却接连出现;甚至一次普通的游戏操作,也可能意外触发广告。▲
文末有礼 跳转微信打开
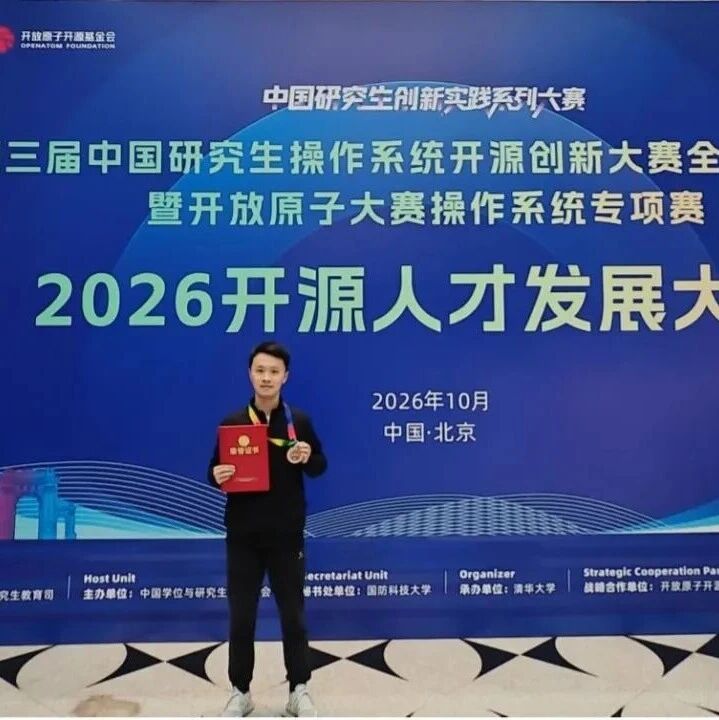
CodeWisdom团队荣获第三届中国研究生操作系统开源创新大赛全国三等奖! 2026年10月15日至17日,第三届中国研究生操作系统开源创新大赛暨开放原子大赛操作系统专项赛全国总决赛在北京举行。复旦大学软件工程实验室(CodeWisdom

CodeWisdom团队荣获第三届中国研究生操作系统开源创新大赛全国一等奖! 2026年10月15日至17日,第三届中国研究生操作系统开源创新大赛暨开放原子大赛操作系统专项赛全国总决赛在北京举行。复旦大学软件工程实验室(CodeWisdom
近期,中国多个省份多次发生用户访问请求异常跳转至博彩网站的事件,对广大人民的财产安全和正常上网权利造成了严重危害。经分析,攻击者利用中国境外自治域AS 402425,主要采取宣告虚假路由、篡改域名解析数据等手段进行攻击,危害范围广泛,特此公
以下文章来源于:腾讯安全 腾讯安全 致力于成为产业数字化升级的安全战略官,守护政府及企业的数据、系统、业务安全,为产业数字化升级保驾护航 CodeBuddy Security推出SCA漏洞可达性分析,通过AI提取证据关联项目源码与配置,实现