APT-C-55(Kimsuky)组织多路径投递攻击活动分析
监测发现Kimsuky组织攻击:攻击者利用钓鱼邮件投递伪装保险金融文档的恶意文件,并污染开源代码仓库实施供应链攻击,目标覆盖韩日越德等国,涉及保险金融、科研等领域。 APT-C-55 KimsukyAPT-C-55(Kimsuky)组织,也
监测发现Kimsuky组织攻击:攻击者利用钓鱼邮件投递伪装保险金融文档的恶意文件,并污染开源代码仓库实施供应链攻击,目标覆盖韩日越德等国,涉及保险金融、科研等领域。 APT-C-55 KimsukyAPT-C-55(Kimsuky)组织,也
分享一篇文章。 国家互联网应急中心CNCERT: 网络安全信息与动态周报2026年第41期(10月5日-10月11日) 本周,互联网网络安全态势整体评价为良。 本周网络安全基本态势本周,互联网网络安全态势整体评价为良。我国互联网基础设施运行
2026年10月15日,深瞳漏洞实验室监测到一则GitLab组件存在整数溢出漏洞漏洞的信息,漏洞编号:CVE-2026-97229,漏洞威胁等级:严重。 漏洞名称:GitLab远程代码执行漏洞(CVE-2026-97229)组件名称:Git
Windows11 26H2全新版本上线 火绒守护接续进行 尊敬的用户: 您好。自2026年10月起,火绒安全正式将Windows 11 26H2(x64、Arm64 架构)纳入维护支持范围,提供漏洞修复服务。为保障您在新版本系统下获得稳定
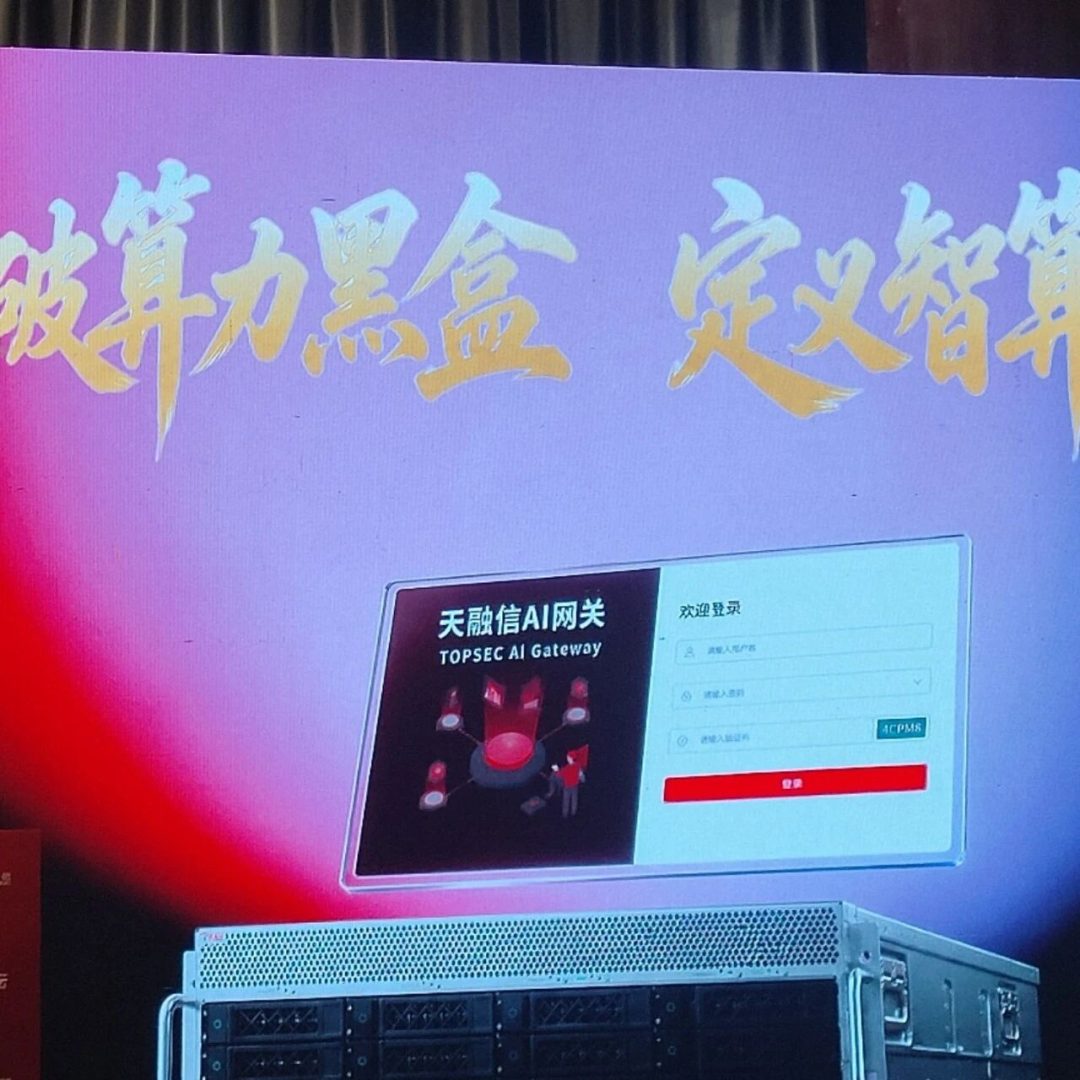
天融信推出AI安全网关 跳转微信打开
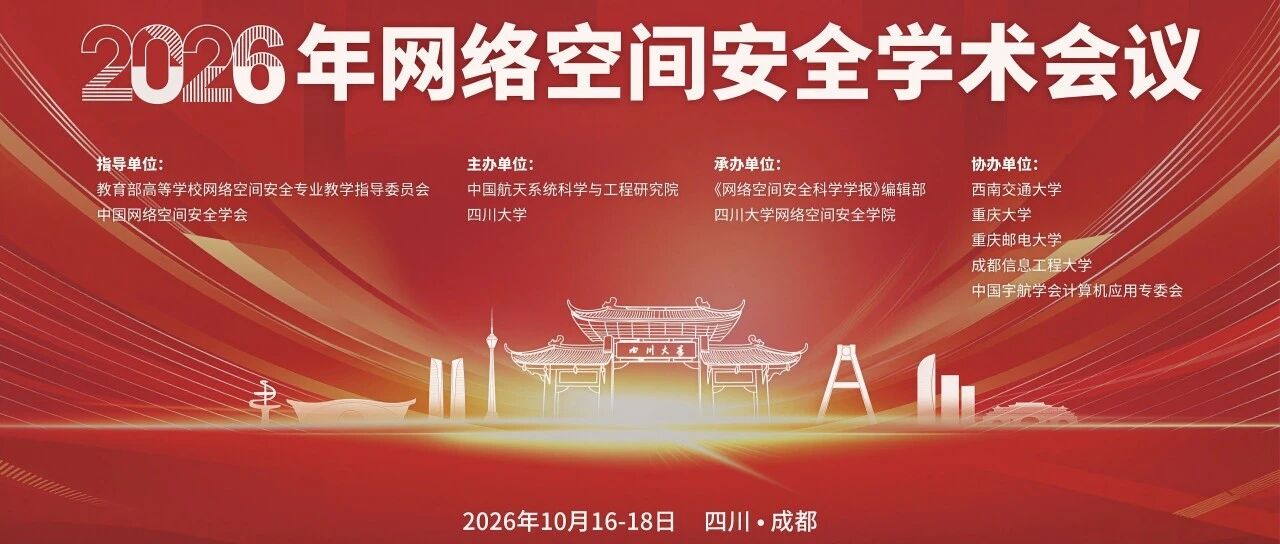
注册报名及费用说明REGISTRATION & FEES注册费用注册费2500元/人,现场缴费2800元/人,在校学生注册费1500元/人,本刊编委/青年编委注册费2000元/人。往返交通及食宿费用自理。报名注册方式会议采用在线方式
Check Point Research 披露最流行的开源 LLM 网关 LiteLLM 两枚高危漏洞(CVE-2026-35029 / CVE-2026-59823):一个低权限账号即可任意读文件、接管管理员乃至远程代码执行;SSRF 还
构建六天,准备数月 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士安全公司 XBOW 的安全团队组合利用三个当时为 0day 状态的 Chrome 漏洞发动攻击,Windows 用户仅加载一个网页即可导致代码执行。研究人员为多个AI智能
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士Palo Alto Networks 公司发布安全更新,修复了PAN-OS RCE 高危 0day 漏洞CVE-2026-0322(CVSS 评分8.6)。该漏洞已被用于攻击防火墙。
你听过吗? 跳转微信打开
菲律宾众议院以247票赞成、10票反对通过HB 9642,并于2026年9月21日送交参议院。它表面上是在修补一部源自1941年的旧法,实际推动的,是菲律宾国家安全治理从“战时防谍”转向“平时全域防范”。一旦完成立法,涉我人员、企业、社团和
在通常的间谍电影里,情报官员总是西装笔挺,坐进黑色轿车,交换一句暗语,然后消失在雨夜里。可到了伊斯兰堡,剧本往往更接近黑色喜剧:今天两家情报机构握手合影,明天你的车在检查站被拦;上午双方讨论反恐合作,下午你的名字可能已经出现在电视字幕里;总
10月29日 14:00 揭晓答案 AI让漏洞挖掘越来越快,哪个漏洞值得立即启动应急?新漏洞出现,公开信息不完整,企业如何尽快看懂漏洞原理、判断自身是否受影响,确定应急优先级?AI既是攻击目标,也是攻击武器:每天涌现的AI威胁事件,哪些真的
名称引导叙述 编者按针对美国的人工智能监管政策发展,本公众号发表过如下文章:AI监管 | 美国各州和地方开始以零敲碎打的方式推进AI监管(外媒编译)美国对欧盟即将出台的人工智能规则的非官方立场美国NIST发布《对抗性机器学习:攻击与缓解的分
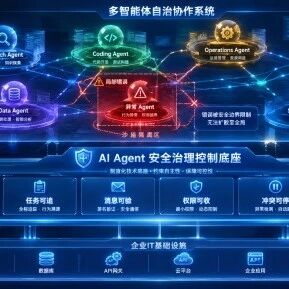
多代理系统的安全,不是给每个代理分别加一道"护栏"就够了。关键控制点必须放在连接处——共享文件、任务队列、工具调用、通信消息、身份令牌和资源配额。没有这些横向控制,单个代理再谨慎,也可能被环境中的其他代理拖入错误轨道 点击蓝字 关注我们引子