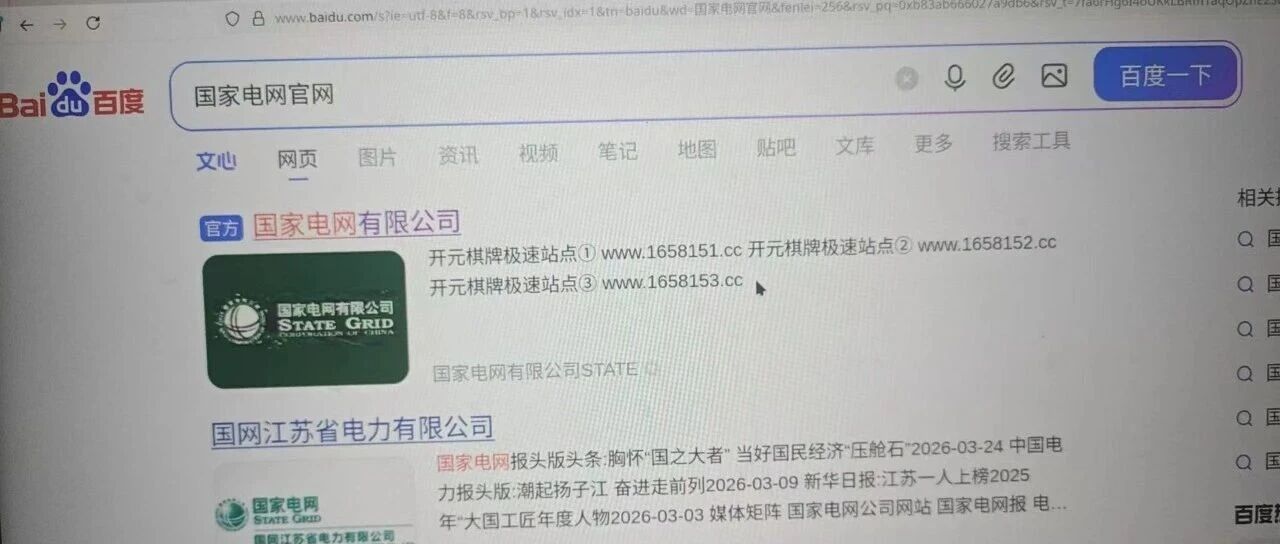
2026.05.05日,国家电网威胁情报,被挂马!
2026.05.05日,国家电网威胁情报,被挂马!应急的动起来。在ie下的显示:在chrome下的显示:证书已经出问题了:源代码访问看下端倪:作用:让IE8 及以下旧浏览器支持 HTML5 新标签。混淆的 JavaScript 代码这是网站
2026.05.05日,国家电网威胁情报,被挂马!应急的动起来。在ie下的显示:在chrome下的显示:证书已经出问题了:源代码访问看下端倪:作用:让IE8 及以下旧浏览器支持 HTML5 新标签。混淆的 JavaScript 代码这是网站
随着年龄的增长,很多最初想做的事情慢慢变得遥不可及。比如经营农场这种事,还比如买房车这种事,再有就是带娃露营这种事,理想很好,后来都没有了前提条件。要么是环境不允许,要么是经济条件不允许,要么是时间不允许,最后还有就是娃大了自己有想法了不同
欢迎大家关注自在安全公众号。为更好学习交流,建了个技术交流群,大家可以扫描进群。你也可以关注公众号后@我拉你进群。cPanel/WHM 是一套基于 Linux 的虚拟主机管理面板,提供网站和服务器管理功能,号称全球装机数量超过 7000 万
OpenCyvis 是一个开源的 AI 手机方案。用户可以自由选择 LLM 后端,AI 在后台虚拟显示器上操作。代码完全公开,Apache 2.0 协议。 OpenCyvis 是一个开源的 AI 手机方案。用户可以自由选择 LLM 后端(云
无论哪个行业的技术进步与突破,靠的一定是从头到脚的“重做一遍”,而不是站在巨人的肩膀上去优化。这和程序员们熟悉的“不要重复造轮子”的理念是截然相反的。01重回癫狂年少时快 10 年没写过代码,花了 7 天时间,用 AI 从头构建了一整套企业
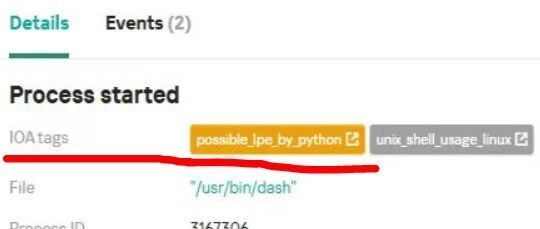
昨天的文章《警惕,最新LINUX漏洞》中,给大家提醒了最近的CVE-2026-31431漏洞,怎么才能检测到利用该漏洞进行的攻击呢? 昨天的文章《警惕,最新LINUX漏洞》中,给大家提醒了最近的CVE-2026-31431漏洞,有同学问如果
五月繁花盛放,劳动荣光闪耀✨。值此五一国际劳动节来临之际,向T00ls的每一位朋友致以最诚挚的节日祝福🎉!感谢大家在各自岗位上的坚守与付出,也感谢一路以来在论坛中的交流、分享与支持🤝。每一份努力都值得被看见,每一次奋斗都在成就更好的未来💪。
近期披露的Linux内核高危本地提权漏洞(Copy Fail,CVE-2026-31431)由 Xint Code 团队发现,源于一处隐蔽且易触发的内核逻辑缺陷。攻击者在具备本地访问条件下,可稳定实现权限提升并获取系统最高权限。该漏洞利用代
微软深度解析:2026年Q1邮件威胁格局—— 2026年第一季度(1月至3月),微软威胁情报团队检测到约83亿次基于邮件的钓鱼威胁,月度数量从1月的29亿次略降至3月的26亿次。QR码钓鱼成为增长最快的攻击向量,季度内增长超过一倍;CAPT
网络安全执法已迈入穿透式监管、全链条问责、高惩戒震慑的新阶段。 2026年第一季度,随着新修订《中华人民共和国网络安全法》全面落地,我国网络安全执法呈现出明显的阶段性跃迁特征:从以往"以查促改"的合规推动,转向"以罚
微软Sentinel UEBA扩展AWS:用二元特征堆叠 微软近日宣布将 Sentinel UEBA(用户与实体行为分析)扩展至 AWS、GCP、Okta 等多云和身份提供商数据源。防御者现在可以从单一控制台检测混合环境中的行为异常。本文深
CVE-2026-31431,732字节Python脚本100%成功率获取root,2017-2026近9年全Linux受影响 Copy Fail:732字节通杀所有Linux的史诗级LPE漏洞复现CVE-2026-31431 · 比特波特
2026年4月30日,Linux 内核曝出史诗级本地提权 + 容器逃逸漏洞 Copy Fail(CVE-2026-31431),仅凭一段 732 字节 Python 脚本,就能在 2017 年至今的几乎所有主流 Linux 发行版上100%
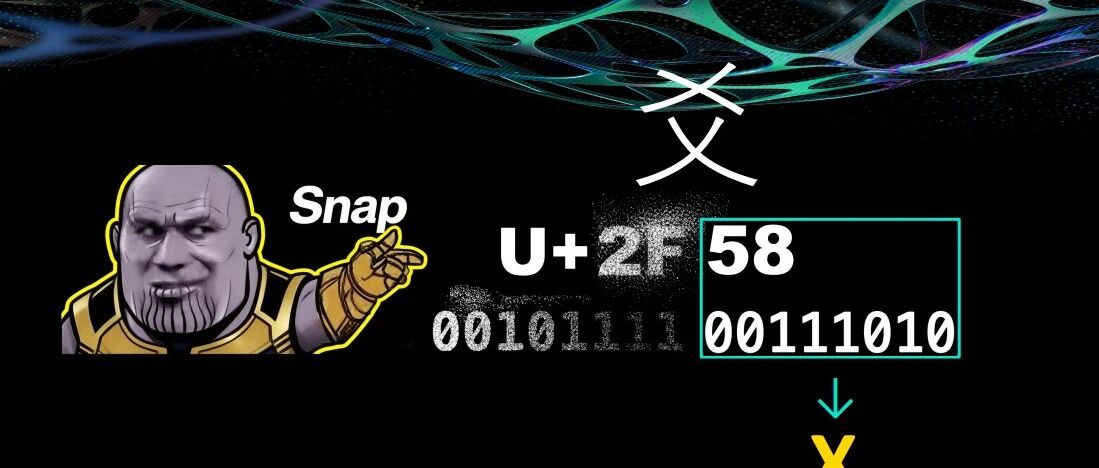
在前两天的BlacksetHat Asia 2026上,@浅蓝和@1ua分享一个非常有趣的议题,Java中的GhostBits漏洞 在前两天的BlacksetHat Asia 2026上,@浅蓝和@1ue分享一个非常有趣的议题,Java中的
VMware vCenter Server DCERPC 堆溢出漏洞完整利用过程整整三天,心态崩了无数次,又重拾信心再来。WEB安服仔对二进制的第一次尝试,冲!一、漏洞背景2024年,VMware vCenter Server 被曝出一个严