【安全圈】OpenCode披露安全漏洞,控制台用户第三方API密钥或遭泄露
关键词安全漏洞OpenCode披露了一起安全漏洞事件,1.4%的控制台用户受影响,受影响工作区内存储的第三方API密钥可能已遭泄露。在10月17日发布的声明中,该公司将此次事件与大规模蒸馏攻击关联,称正与Anthropic、OpenAI、谷
关键词安全漏洞OpenCode披露了一起安全漏洞事件,1.4%的控制台用户受影响,受影响工作区内存储的第三方API密钥可能已遭泄露。在10月17日发布的声明中,该公司将此次事件与大规模蒸馏攻击关联,称正与Anthropic、OpenAI、谷
关键词黑客据外媒 ITMedia 报道,旅行平台 Skyticket 昨日通报公司遭黑客攻击,导致 6140 名用户的信用卡信息泄露。Skyticket 表示,受影响用户为 2017 年 2 月至 2018 年 6 月期间,为支付付费会员服
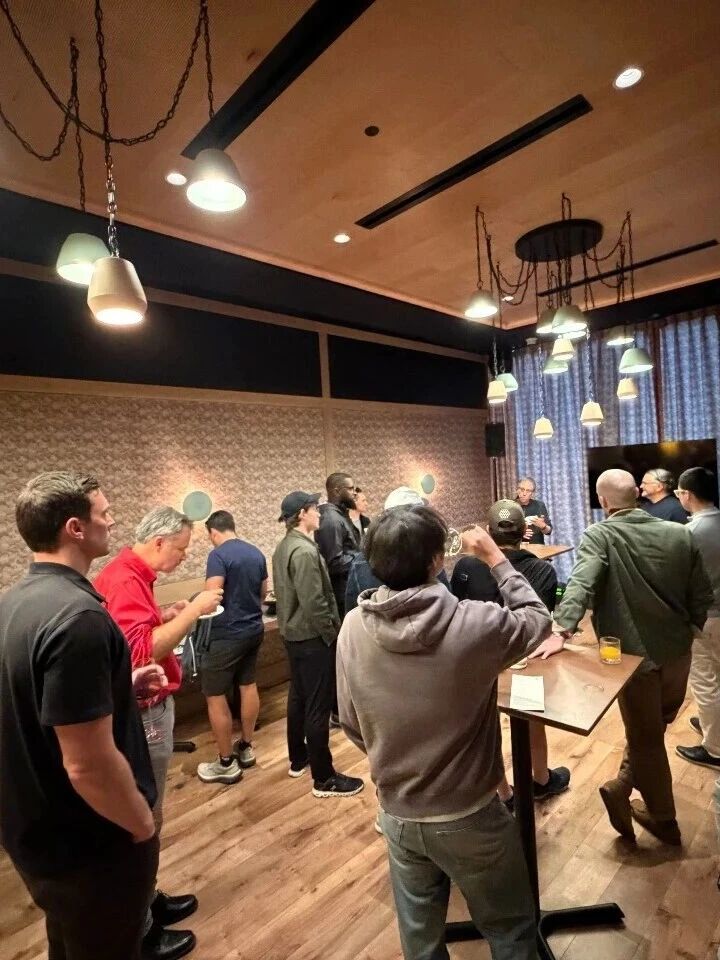
2026年10月17日,知名风险投资机构a16z举办了一场AI网络研究员 × @a16z 晚宴,参与者包括来自 @OpenAI、@Meta、@Stanford 等机构的研究人员与创始人。重点讨论内容包括:—— 实验室发布负结果:斯坦福大学计
美军徒步行军已形成“概念分类—计划准备—编成实施—安全与保障—职责—负荷—训练健康”完整闭环。其突出特点是量化程度高(速率、休息、负荷均有明确数值)、控制节点清晰、与战术条令和火力、工程、航空、电磁等支援条令深度耦合,并解决可持续机动问题。
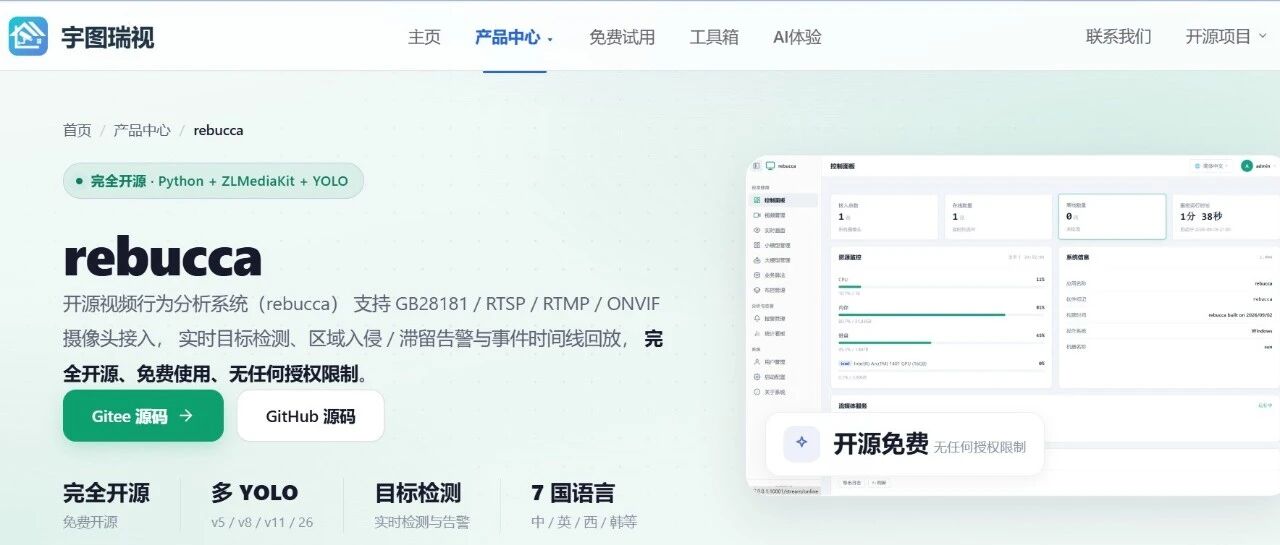
今天给大家推送一个基于多路视频接入与智能布控分析平台:rebucca。Rebucca是宇图瑞视基于麻省理工学院开源软件开发的一款免费视频分析工具。官方网址:https://www.yuturuishi.com/product/rebucca
重阳节 | 九九登高望 岁岁又重阳 九九登高望 岁岁又重阳关于公司火绒安全成立于2011年,是一家专注、纯粹的安全公司,致力于在终端安全领域为用户提供专业的产品和专注的服务,并持续对外赋能反病毒引擎等相关自主研发技术。多年来,火绒安全产品凭
系列评论之二 编者按关于AI能力扩散议题,本公号发表过以下报告:超智能时代的国家安全战略:外国智库报告综述全球AI扩散新格局:底座不均衡、入口重塑与中国战略选择从Mythos到GPT-5.4-Cyber:超强AI网络能力的访问秩序正在形成从
ai时代的漏洞挖掘的探讨好久没发文了,正好前几天看了看Critical Thinking的最近的播客,结合最近的一些实践,对于ai时代漏洞挖掘有了一些思考下面梳理出最近两期Critical Thinking的一些观点:(其实大体上也是和我所
今年没有去 hexacon,错过现场膜拜各种精彩议题的机会。倒是听说巴黎已经乱到让主办方被迫取消 after party 的程度,还好我跑来旅游了。柏林 OffensiveCon 每年雷打不动的固定会场附近有一个查理检查哨,是冷战时期东西柏
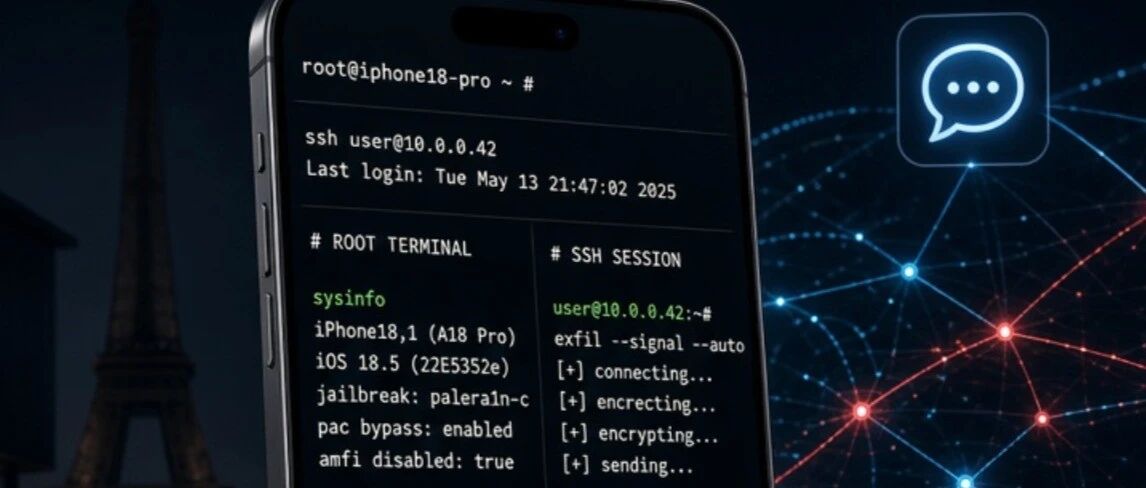
刚发布的 iPhone 18 Pro,在黑客大会上被当场 "越狱",还能扛住重启10月16日的巴黎Hexacon安全大会上,安全公司Calif.io一口气展示了四段现场demo,覆盖了从消息应用一键远程代码执行到设备持久化越
目录引言与问题定义形式化模型攻击与威胁模型防御机制设计形式化安全分析系统架构与Python实现评估框架与实验设计前沿挑战与开放问题参考文献1. 引言与问题定义1.1 背景与动机AI Agent通过调用外部工具扩展其能力——从文件操作、数据库
cby: 我想好了,等我退休了,我就做个美食家 2026.x.xcby: 我想好了,等我退休了,我就做个美食家,我要制作(略),blahblahscz: 别啊,那太晚了,等你退休,我就不在了cby: 呃,那咋办?scz: 你可以早点做,兼职
分享一篇文章。 中国计算机学会: 智能化软件应用生态:范型变迁与工程化路径——第三十四期CCF秀湖会议 | CCCF精选 人工智能(AI)正从“工具赋能”迈向与软件系统深度融合的新阶段,以大模型和智能体为代表的AI技术正在深刻重塑软件的形态
关键词漏洞威胁行为者正在利用 Nextcloud 的 Collabora Online - 内置 CODE Server 应用(richdocumentscode)中一个现被追踪为 CVE-2026-110447 的严重命令执行漏洞。多份管
关键词高危漏洞Debian 在最新安全公告中,披露存在于 Linux 内核的“关键”(Critical)漏洞,CVSS 3.1 评分高达 9.3 分,攻击者可利用 IPv4 校验和元数据校验缺陷,从虚拟机客户机突破隔离边界,影响宿主机。根源