Claude Code源代码全裸奔,59.8MB文件撬开AI黑盒,行业巨震!
原创 AI前沿 2026-04-01 11:18 浙江
最强大的AI工具内部不再是秘密时,这力量如何被利用而不是破坏
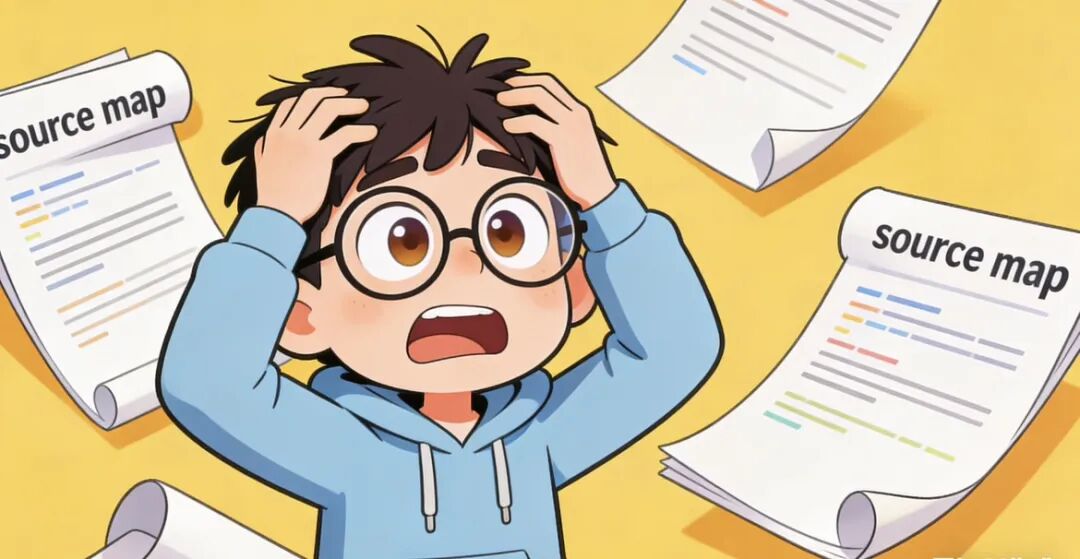
2026年3月31日,AI领域发生了一起足以载入史册的“意外”。估值高达3500亿美元的明星公司Anthropic,因其王牌编程工具Claude Code在发布npm包时,意外包含了一个59.8 MB的源映射(source map)文件,导致超过51.2万行TypeScript源代码、1900多个核心文件在全球开发者面前彻底“裸奔”。
这并非黑客攻击或内部泄密,而是一个“前端工程师入职第一周就该避免”的低级配置失误,且是该公司在一年内第二次犯下同样错误。此次事件被业界称为“AI首次核泄漏”,其影响远不止于Anthropic一家的尴尬,更在全球AI开发领域投下了一颗巨石,激起的涟漪正在重塑整个生态。
一
1
技术平权:催化AI Agent生态的“寒武纪大爆发”
Claude Code并非一个简单的命令行工具,而是一个凝聚了顶尖工程智慧的生产级系统。泄露的代码揭示了其复杂架构,包括:超过4.6万行的API调用引擎、40多个精细的权限控制工具、一套三层记忆架构(短期压缩、中期萃取、长期整合)、Coordinator-Worker多智能体编排系统,以及极致的Prompt Cache优化策略等。在此之前,如何安全地赋予模型文件权限、如何设计稳定的工具调用循环、如何管理长上下文记忆,这些都是需要大量试错的行业黑箱与工程难题。
如今,这份“原厂开发手册”被摊在所有人面前。这意味着,全球AI开发者,尤其是Agent(智能体)构建者,获得了一次前所未有的“顶级工程课”。Agent开发的知识门槛被瞬间压缩,过去需要数月甚至数年摸索的最佳实践,如今有了清晰的参照。可以预见,未来几个月内,基于或深度借鉴Claude Code架构的各类AI编程工具和智能体将大量涌现,无论是开源社区的复刻项目,还是商业公司的改进版本,都将直接受益。这无疑将极大加速全球AI Agent技术的普及与创新迭代,一场由意外泄露点燃的“寒武纪大爆发”已然开启。
2
竞争重塑:拉平应用层差距,工程能力成为新焦点
此次泄露虽未涉及Claude模型的核心权重,但泄露了 “将模型能力最大化发挥的工程方法论” 。代码生成与理解能力已成为衡量大模型实用性的核心标尺,而Claude Code的成功,正是其强大模型与精妙工程框架结合的结果。对于Anthropic的竞争对手而言,这份源码提供了可直接复用的Agent工程化最佳实践、明确了模型能力瓶颈的突破方向,甚至泄露了包含未来产品路线图的88个功能开关(Feature Flag)。
这势必显著拉近全球主流大模型在“Agent应用层”的能力差距。那些原本依靠“网红效应”或单一功能亮点获得关注的模型,其优势可能不再稳固。中美乃至全球AI竞争的焦点,正从单一的模型参数规模竞赛,加速转向模型能力与工程化系统深度融合的较量。同时,像Cursor这类严重依赖“Agent工程壁垒”作为估值故事的创业公司,将面临巨大压力,因为顶级工程方案已变为公开教材。
3
风险暗涌:打开潘多拉魔盒,安全护栏被系统性解构
技术具有两面性。此次泄露最令人担忧的影响,在于其可能被恶意利用。
二
对于一线AI开发者而言,这份意外的“礼物”提供了极其宝贵的产品与工程洞察:
1
上下文是基础架构:Claude Code将持久化、结构化的上下文管理(如每轮对话重载CLAUDE.md文件)视为承载一切的基础,而非后期添加的功能
2
为连续性而设计:系统内置会话记忆与恢复机制,因为 “一个能记住的AI,价值是不能记住的AI的十倍” 。用户厌恶每次重新解释。
3
产品设计围绕成本模型:其并行处理架构(如派生子智能体)充分利用了API提示缓存,使得五个智能体的成本与一个相当,这是深刻理解自身定价模型后的产品决策。
4
消除摩擦点:Claude Code将每一次权限弹窗视为配置的失败,并设计了用AI分类器自动批准权限的“Auto Mode”,目标是在可信流程中实现零中断。
这些设计思想,远超大多数仅几百行代码的AI演示项目,展示了构建真正可用的AI产品所需的工程深度与系统思维。
三
此次事件也无情地揭开了AI行业的一些真相:
安全人设的崩塌:一家以“AI安全”为核心理念的巨头,却反复在基础运维上犯下低级错误,这与它在模型安全研究上的前沿投入形成刺眼对比,暴露出工程安全文化与技术安全研究可能存在的脱节。
“草台班子”本质:事件讽刺地表明,即使是在数万亿资本涌入的AI革命中心,推动历史的依然是一群“聪明人,在巨大的压力下,一边写着世界上最前沿的代码,一边犯着世界上最古老的错误”。世界依然是个“巨大的草台班子”,只是台上的人智商更高。
开源与闭源的辩证:泄露事件意外催生了如“OpenCode”等开源项目设想,旨在结合开源核心与泄露的工程框架,构建透明、可自托管的AI编程环境。这反映了社区对技术黑箱化的反思和对可控、透明基础设施的渴望。
结语
Claude Code源码泄露事件,是一个标志性的转折点。它强制拆解了高端AI工程化的技术壁垒,为全球开发者社区带来了空前的创新机遇,同时也将最先进系统的内部构造与脆弱性一并暴露,打开了机遇与风险并存的潘多拉魔盒。
对于AI开发领域,短期看,是一场由“平权”引发的加速普及与激烈竞争;长期看,是工程化能力价值凸显和安全升至绝对核心的双重范式转移。整个行业必须共同面对一个核心挑战:当最强大的AI工具其内部奥秘不再是秘密时,我们如何确保这股力量被用于创造而非破坏?这不仅是一家公司的课题,更是整个技术社群需要肩负的责任。
未来已来,只是分布得不太均匀,而这次,是通过一次尴尬的失误,强行进行了再分配。
留下你的观点~