我们攻破了新一代 Starlink 星链终端
原创 deepsec 2026-08-25 16:30 上海
抱歉这可能是我们最不硬核的一篇技术文章
(本文不包含任何漏洞相关细节)
第一则消息
但进一步研究工作一度停滞
因为想探究 SpaceX Starlink 卫星与地面之间的交互
其官方地面终端本体几乎是唯一的研究入口
然而在 2022 年第一代 Starlink 终端
被 Lennert Wouters 博士使用电压故障注入攻破后
新一代的地面终端设备中
由于 SpaceX 对此类攻击进行了针对性的防御
致使此后数年尽管多个国际顶级安全团队不断研究
也始终无人能够攻破新版 Starlink 🛰️ 终端
今年 DARKNAVY 通过极为复杂的硬件攻击方法
成功在新一代 Starlink 终端上实现了任意代码执行
这一突破为后续深入 Starlink 卫星系统安全
重新打开了缺失已久的底层研究入口
过去这样的硬核安全能力很难同时服务所有人
而deepsec 将把它 AI 化、规模化带给每一位从业者
另一则消息是
近期上海头部 AI 研究机构再度联合 DARKNAVY
基于 deepsec 研发的AI 安全工程 DoGNAVY
在内测中使用国产开源大模型 GLM-5.3
将漏洞发现能力测试榜 CyberGym 上的已有成绩
提升至全球第一 94.96%
并在漏洞利用能力测试榜 ExploitGym 中
成功攻克 110 道题目,位列全球第四🏅
目前仅次于 GPT-5.5/5.6 和 Mythos
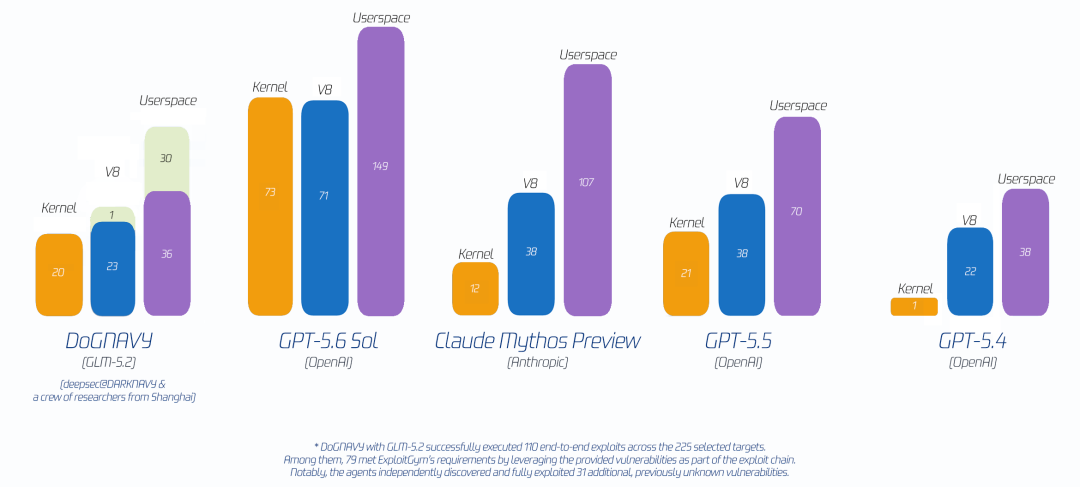
我们深知我们的工作距离世界最强还有不小差距
不过由于我们正将研究重心转向真实世界的攻防表现
这会是我们最后一次打榜测试
最后一则消息
我们近日借助deepsec 发现了某国民级 APP
多个新的未知漏洞,在实验环境下经人工串联组合
已证实可实现严重的蠕虫式 RCE 自动传染攻击
被感染手机的摄像头、麦克风和相册等可能全部沦陷

这样可蠕虫式攻击亿级用户的漏洞链,其中每个漏洞
在普遍认为漏洞研究越来越廉价的 AI 时代
大概会从过去几千块的厂商 SRC 奖励,降至更低
我们想和厂商及有关方探讨一个问题:
当产业以“发现漏洞的成本”度量“漏洞发现的价值”时
是否还会有“负责任的漏洞披露”⁉️
欢迎留言或私信,与我们探讨