这一招让你轻松阻断95%的开源组件投毒风险!
墨菲安全 2026-07-31 09:35 北京
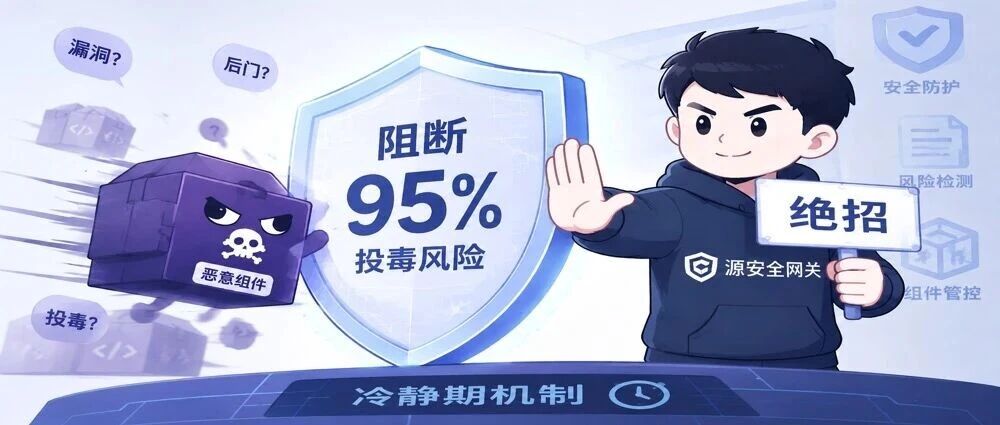
墨菲安全源安全网关能力上新,“组件冷静期”增加风险观察窗口,帮企业提前阻断潜在供应链风险。
在日常研发过程中,开源组件版本更新是一件非常常见的事情。
一个热门组件发布新版本后,它可能修复了一些问题,也带来了新的能力,于是研发团队就会希望尽快完成升级。
对于研发来说,快速采用新版本,意味着更高效的开发体验。
但对于安全团队来说,还需要多考虑一步:“这个版本刚刚发布,它是否经过充分验证?”
因为开源组件发布后的最初阶段,往往存在一个特殊时期:
它可能还没有进入漏洞数据库;
还没有经过大量社区用户验证;
安全研究人员也可能还没完成风险分析;
虽然这并不代表新版本一定存在问题,但对于企业软件供应链治理而言,未知,本身就是需要被管理的风险。
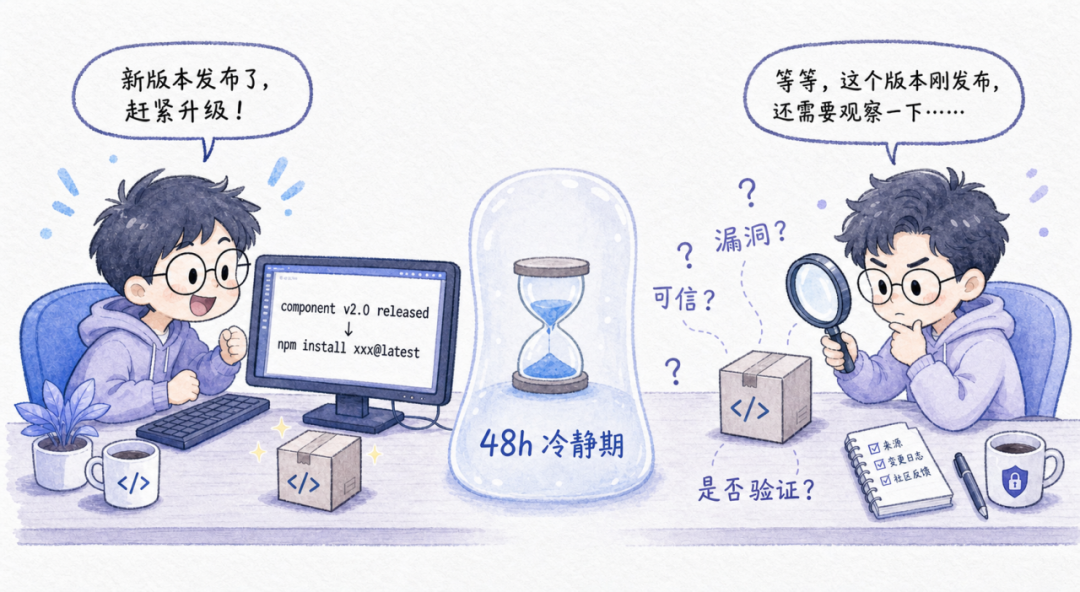
软件供应链安全,正在面对新的时间窗口挑战
过去,企业进行组件安全治理,更多关注已经明确的风险。例如:
某组件是否存在已知漏洞;
是否命中恶意组件规则;
是否存在投毒行为;
这些能力可以帮助企业解决“已经发现的问题。”
但随着开源生态快速发展,另一个问题逐渐出现:“当一个组件刚刚发布,还没有足够风险信息积累时,企业应该如何管理?”
例如:某个开源组件 v2.0 版本刚刚发布,此时:
漏洞平台暂无风险信息;
社区暂无大量反馈;
企业安全团队暂无足够时间评估;
如果直接允许该版本进入研发流程,相当于让一个未经充分观察的新版本快速流转。
因此,企业需要的不只是风险检测能力,还需要一个给新版本组件留出观察时间的机制。
给组件进入企业环境增加一个“安全观察窗口”
基于这一场景,墨菲安全源安全网关推出“组件冷静期”机制。
这个能力简单来说,就是当一个组件新版本刚刚发布后,企业可以根据自身策略设置一段观察时间。
在这段时间内:
新版本组件下载请求将受到限制;
冷静期结束后,组件恢复正常使用,并继续按照已有安全策略进行判断;
类似于给新版本组件增加了一个“缓冲区”,让企业在追求研发效率的同时,也拥有更多风险研判空间。
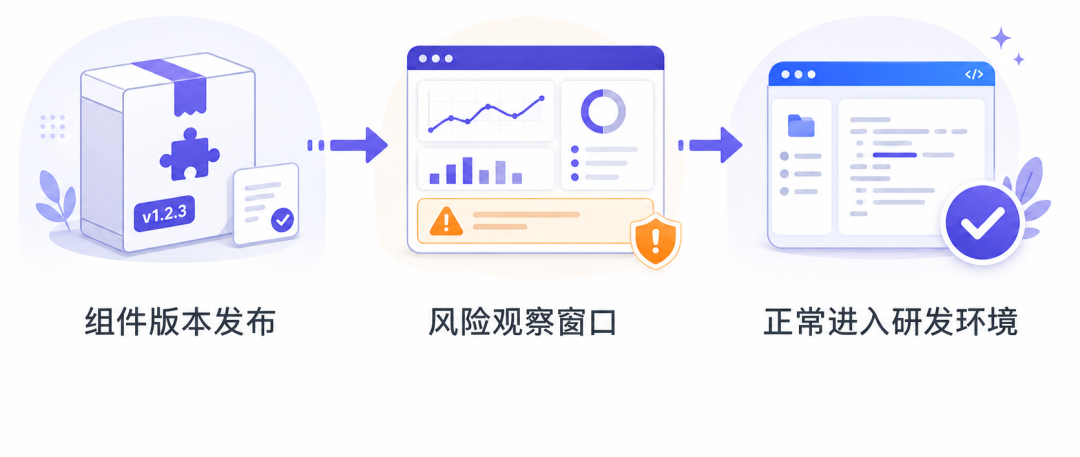
“网关冷静期”如何帮助企业管理新版本风险?
精准关注新版本,避免简单粗暴限制
网关冷静期关注的是具体组件版本,而不是整个组件。
系统基于组件生态、组件名称、组件版本,识别当前版本是否处于限制窗口。
例如:某企业针对核心业务仓库设置 48 小时冷静期。当某个 Maven 组件新版本发布后:
发布 24 小时内:暂缓下载;
超过 48 小时:恢复正常策略判断;
这样既降低未知风险快速进入研发环境的可能,也避免长期影响研发效率。
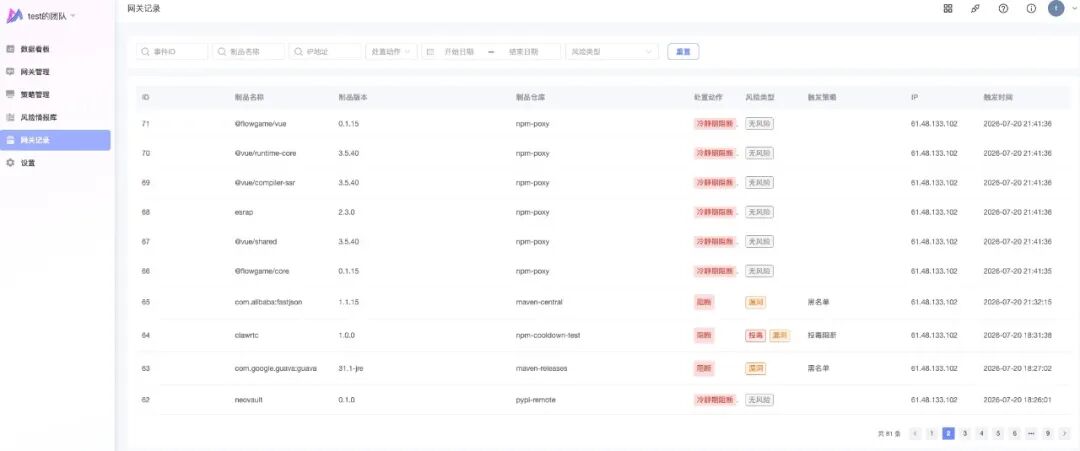
根据业务需求,自定义风险控制节奏
不同团队对于组件更新速度、安全要求并不相同。
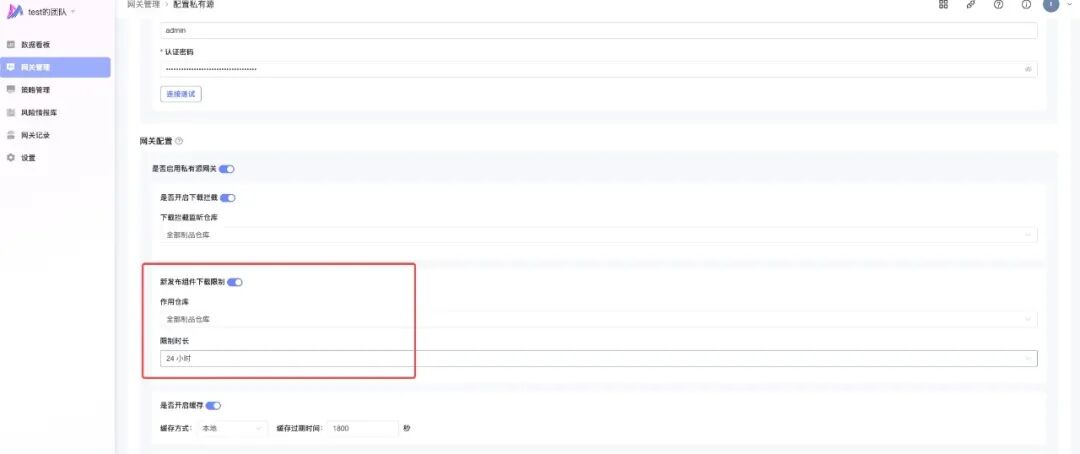
因此,网关冷静期支持企业灵活配置:
按小时或天设置限制时间;
按私有源、仓库范围控制生效范围;
根据不同业务场景调整策略。
例如:
核心生产相关仓库:更关注稳定性,可以设置更长观察周期;
快速迭代测试环境:更关注效率,可以设置较短限制时间;
帮助企业找到安全治理和研发效率之间的平衡。
与已有安全能力结合,覆盖更多供应链风险场景
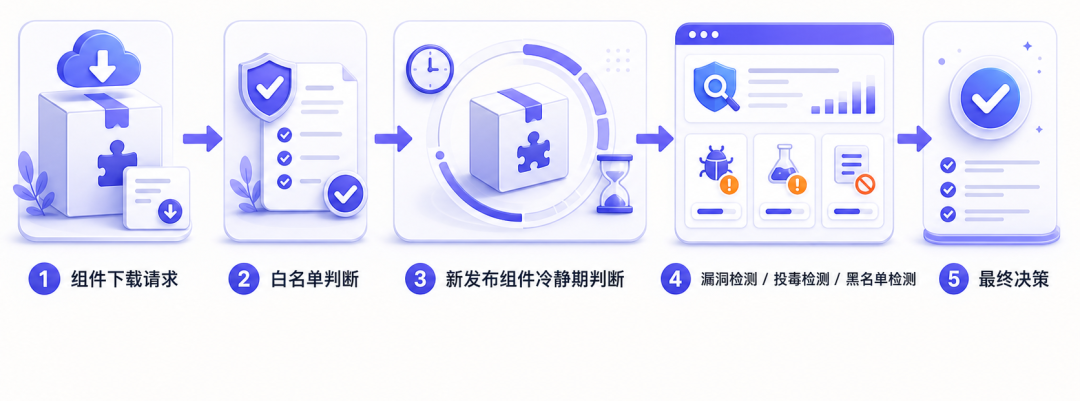
软件供应链安全不是单点能力。在源安全网关中,网关冷静期与已有安全策略形成协同。
其中,新发布组件下载限制作为下载治理链路的一部分,与漏洞规则、投毒规则等能力共同发挥作用。
从“发现问题”到“提前管理风险”
随着软件研发模式不断变化,软件供应链安全也正在经历新的转变。
过去是发现了漏洞,再去进行漏洞修复,规避风险;
现在是提前识别风险,提前管理风险发生前的窗口;
对于企业而言,软件供应链治理不仅需要知道哪些组件存在问题,也需要知道哪些组件虽然暂时没有风险信息,但仍然需要更多观察时间。
通过网关冷静期,墨菲安全源安全网关帮助企业在组件进入研发环境之前增加一道主动防护机制,让开源组件使用更加安全、可控。
墨菲安全源安全网关开放试用
如果你的企业:
正在使用 Nexus、JFrog、CPack 等私有制品库;
希望在研发依赖拉取、CI/CD 构建、开源组件准入等环节加强供应链安全治理;
可以扫描下方二维码,参与墨菲安全源安全网关产品试用活动。
我们可以协助你评估:
当前制品下载链路是否具备治理入口;
哪些仓库适合启用新发布组件冷静期;
冷静期时长如何配置更适合业务节奏;
如何结合黑白名单、漏洞、投毒检测等策略形成完整治理闭环。