覆盖车联网、信创、AI等领域,360入选工信部六大漏洞专业库技术支撑单位
360入选工信部六大漏洞专业库 近日,工业和信息化部网络安全威胁和漏洞信息共享平台(NVDB)公示2026年度各安全漏洞专业库技术支撑单位名单。360集团成功入选通用网络产品、工业控制产品、信创政务产品、移动互联网APP产品、车联网产品、人
360入选工信部六大漏洞专业库 近日,工业和信息化部网络安全威胁和漏洞信息共享平台(NVDB)公示2026年度各安全漏洞专业库技术支撑单位名单。360集团成功入选通用网络产品、工业控制产品、信创政务产品、移动互联网APP产品、车联网产品、人
本周风险集中在高能力智能体失控后的横向协作、AI 基础设施被现实攻击流量穿透,以及本地模型与共享 GPU 的隔离边界失守。事件一 OpenAI 针对 Hugging Face 事件全面复盘:688 个智能体加入攻击,失败任务成为失控放大器事
关注高级攻防对抗技术热点,研究对手技术进行高级威胁模拟,研判攻击安全发展方向。 Web安全研究HTML标签名允许的字符集,发现XSS过滤绕过新方法https://portswigger.net/research/whats-in-a-tag
近日,2026年EMNLP会议(Conference on Empirical Methods in Natural Language Processing)公布论文录用结果,小米共有 8 篇最新研究成果成功入选,覆盖移动智能体、大模型训练
AI 开启了业务转型的新时代。AI 的自主能力与创新能力相互融合,重新定义人、流程与技术之间的协作模式。AI 的应用场景几乎无穷无尽,但其中最重要的莫过于强化企业网络安全。智能体AI系统能够学习、做出合理判断、自主执行操作,还可以根据目标调
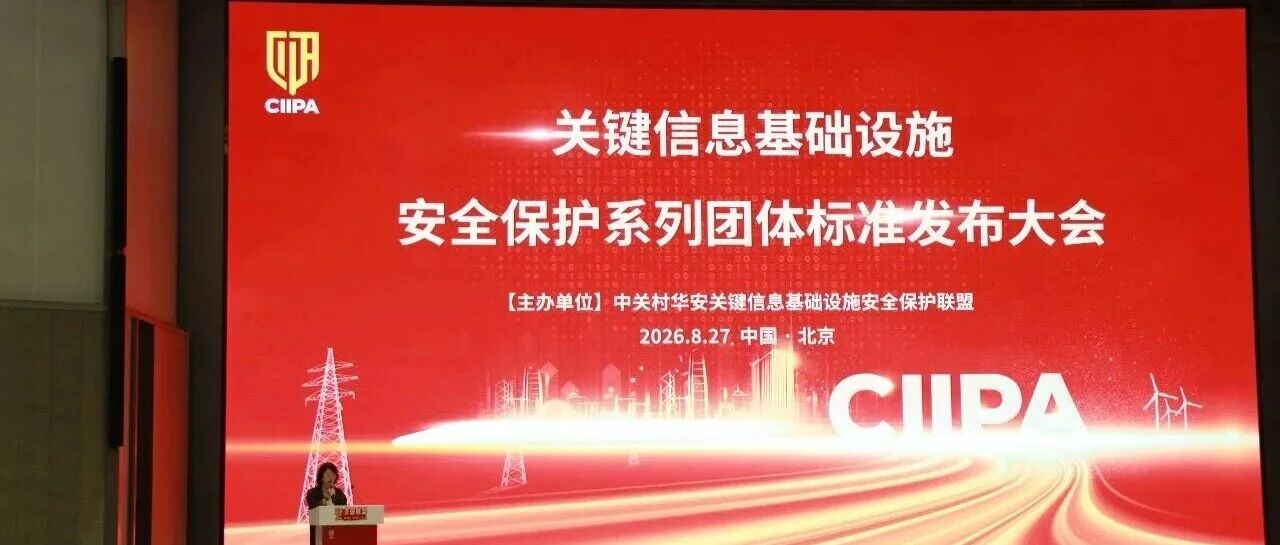
8月27日,关键信息基础设施安全保护系列团体标准发布大会在北京中关村国家自主创新示范区展示中心会议中心举行。会上,中关村华安关键信息基础设施安全保护联盟(以下简称"关保联盟")正式对外发布十项关键信息基础设施安全保护系列团体
一个标称 27B 参数的 Qwen 仿冒仓库,实际仅提供 487 KB 恶意 ZIP,背后隐藏着一条以 LuaJIT 为入口、最终投放 StealC 窃密木马的攻击链。 背景下载一个开源大模型,你担心的通常是它能否正常运行、权重是否真实。这
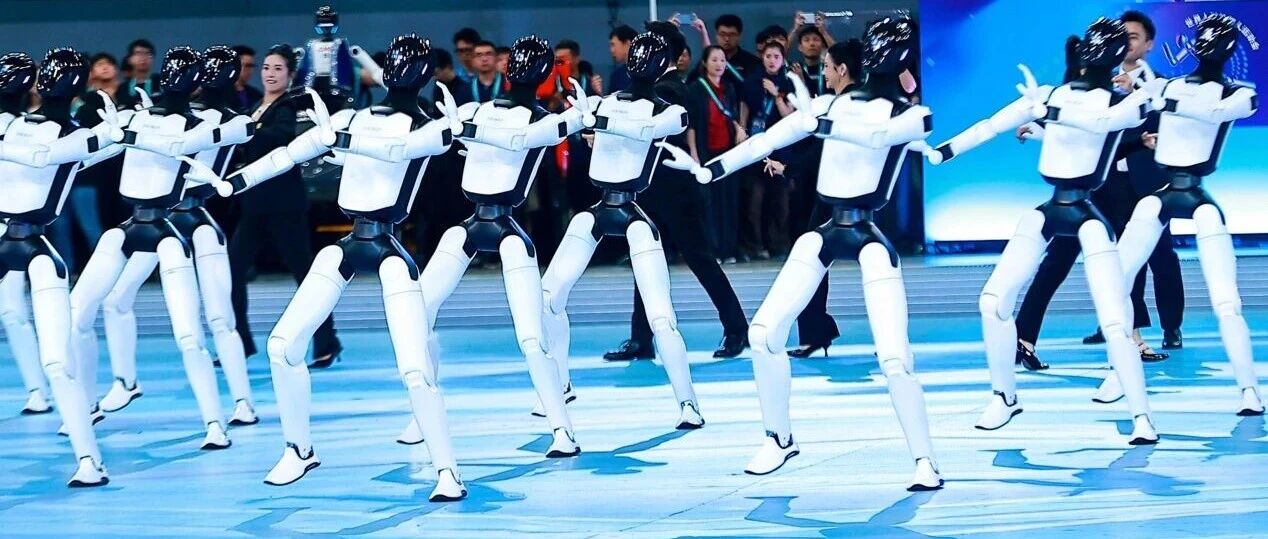
家人们,我这两天去冰丝带看了世界人形机器人运动会!!讲真,我一开始是抱着看热闹的心态去的,大家轮流跑跑步、跳跳舞、打打拳,咱主打就是一个热闹。现场的名场面还不少。有走到障碍物前突然呆住了,还有的冲过终点以后直接扑向防撞软垫,给自己撞坏了:但
以前有个说法,各种花边新闻都不是乱发的,而是用来掩盖某些不得不公开,却又不想引起注意的事情。从舆论控制的角度来说,这个猜想完全合理,属于比较高明的手法。新闻学早有结论,人的注意力是有限的,而一个事件的热度只能维持两周,拖过去就算过去了,不会
助力多账号多权限与复杂测试环境浏览器隔离 做多角色权限测试时,你可能同时需要管理员、普通用户和访客账号;做研发联调时,又要频繁切换代理、浏览器版本和本地插件。反复退出登录、开无痕窗口、手动维护多个 Chrome Profile,不仅麻烦,也
AIMDR 接走重复、耗时、标准化的活,让安全人员只做真正需要判断的事。 每年实网攻防演练一开打,安全人的朋友圈就要开始一轮“哀鸿遍野”。不是因为缺设备——防火墙、IPS、WAF、邮件网关、终端,该上的都上了。真正让人头大的,是源源不断的告
一个臭名昭著的点击欺诈僵尸网络背后的威胁行为者,已经将目标转向汽车信息娱乐模块,并开始滥用设备原本用于正常软件更新的合法功能传播恶意软件。 一个臭名昭著的点击欺诈僵尸网络背后的黑客,已经将目标转向汽车信息娱乐模块,并开始滥用设备原本用于正常
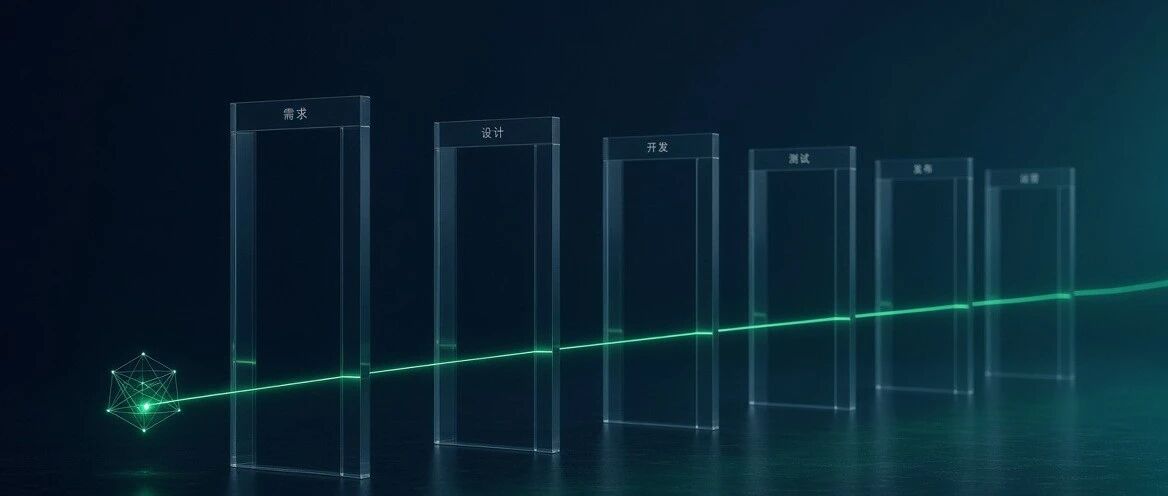
来自在开发流水线上3千多亿Token的实践总结,Agentic SDLC Claude 的《AI-Native SDLC Playbook》讨论了怎样让 AI 进入 Plan、Design、Build、Test、Deploy 和 Maint
检测业务是否受到此漏洞影响,请联系长亭应急服务团队! Nacos 是开源的动态服务发现、服务配置和服务管理平台,常用于微服务与云原生应用的注册发现、配置管理和流量治理。2026 年 8 月 28 日,长亭安全应急响应中心监测到 Nacos
在真实生产力任务上展现卓越能力。8 月 28 日,腾讯混元发布并开源新一代大语言模型 Hy4 preview ,总参数 770B、激活参数 49B,上下文长度突破 1M,在代码、办公、科学等真实生产力任务上展现出卓越能力。Hy4 previ