一句「npm publish」评论,撬开一条可信发布流水线:openapi-react-query-codegen 供应链投毒事件深度复盘
十个恶意版本、约 15 万周下载量、全部携带有效的 npm 来源证明(provenance)——这一次,攻击者甚至没有偷任何人的账号密码,只是在 Pull Request 下面留了一句评论。 供应链安全深度复盘一句「npm publish」
十个恶意版本、约 15 万周下载量、全部携带有效的 npm 来源证明(provenance)——这一次,攻击者甚至没有偷任何人的账号密码,只是在 Pull Request 下面留了一句评论。 供应链安全深度复盘一句「npm publish」
截至2025年底,我国机动车保有量达4.69亿辆,其中汽车3.66亿辆,汽车的网络安全必须关注。 前言据公安部交通管理局统计,截至2025年底,我国机动车保有量达4.69亿辆,其中汽车3.66亿辆,汽车驾驶人超过5.25亿人。新能源汽车保有
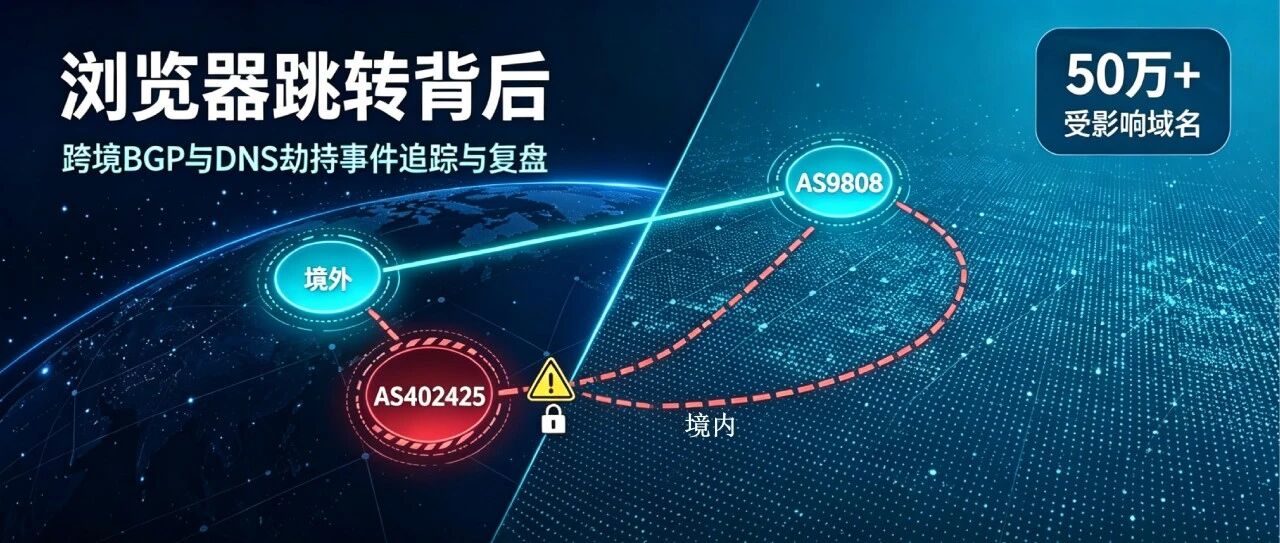
浏览器跳转背后:跨境BGP与DNS劫持事件追踪与复盘 据用户反馈,2026 年 7 月,云南、贵州、四川等地的一些中国移动宽带用户在连接 Wi‑Fi 后,浏览器突然自动打开并跳转到了赌博网站。看上去像是中了病毒,但真正的异常却发生在互联网路
2026年8月31日 星期一 我的私人日记:【第6期定投】(指数生财)天弘食品饮料 001631 不加华夏信创产业 022385 不加招商中证电池 016019 不加国泰中证机床 017472 不加富国双创50 013314 不加【投机】天
从 2021 年 5 月开始,到今天,十年旅程已经过半。 经常有读者把「财务自由实证」和「十年之约」搞混,这里解释一下。两个系列虽然都聊投资、聊财务,但视角其实不一样。财务自由实证记录的是整个生活。它从 2019 年开始,记录投资,也记录收
对话两位司龄5年的校招生,跟大家一起分享他们的故事~ 每年都有一批校招生走进得物技术部,他们大多都一样:有点紧张,有点期待,心里没底。五年后,他们怎么样了? 每年都有一批校招生走进得物技术部,他们大多都一样:有点紧张,有点期待,心里没底。五
少研究 AI,多专注设计 阿虚同学读完需要6分钟速读仅需 3 分钟点击头像即可关注当 AI 模型能力已经非常够如今出图使用我发现 Lovart 开始朝着更懂设计师的方向进化了这是我最近在 Lovart 中文版轻松做出来的几张图既有极具质感、
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。 ● 点击↑蓝字关注我们,获取更多安全风险通告漏洞概述漏洞名称JeecgBoot 积木报表 autoexport 远程代码执行漏洞漏洞编号QVD-2026-56805公开时间2026
利用 AI 语音代理绕过 Apple 激活锁的钓鱼即服务活动;面向 Agent 型 AI 安全的全面 AI-SBOM 与红队测试工具;大水冲了龙王庙 OpenAI:失控AI智能体入侵了自家系统 • QSB-118:qvm-copy-to-v
OpenAI Codex 负责人 Tibo 又又又要准备重置了,并在 X 上喊话:Codex 和 ChatGPT Work 使用额度将在太平洋时间下午6点重置。大家在重置之前尽可能把现有额度用掉,顺便探索一下最新上线的精彩功能。是时候开启
昼夜奔赴挖掘漏洞,也别辜负人间月色。 丹桂逢秋,皓月将圆金风渐起,皓月将圆,中秋的氛围感如期而至。值此中秋来临之际,补天 2026 中秋礼盒正式上线。 深邃藏蓝盒身搭配烫金圆月玉兔纹样,将中秋浪漫与网络安全的科技感相融,这份精心筹备的礼盒,
阿里妹导读两个月的 Agent 开发实践沉淀,从第一性原理出发,探讨 Agent 的本质、当前多 Agent 协作架构的不足,以及如何借鉴人类组织经验设计真正的 Agent Team 机制。(文章内容基于作者个人技术实践与独立思考,旨在分享
点击查看漏洞详情 漏洞概况JeecgBoot 是北京国炫信息技术有限公司开发的企业级低代码开发平台,内置 JimuReport(积木报表)报表组件,支持在线报表设计与导出。近日,JeecgBoot 官方发布安全更新,修复了JeecgBoot
本期周报简介:1、数据不落云是否等于不出域?TEE的信任根应如何验证?2、AI挖洞普及后,SRC价值如何量化?企业应自建、众测还是组合运营?3、邮件TLS应优先保障送达率,还是对重点通信强制加密? 0x1本周话题话题一:代码“不落云”,是否
近日,在中国网络安全产业联盟(CCIA)举办的2026年网络安全优秀创新成果大赛中,知其安旗下AI for Security产品「曜鉴」获得“CCIA 2026 AI创新产品优胜奖”。这并不是「曜鉴」第一次获得行业认可。此前,「曜鉴」还曾获