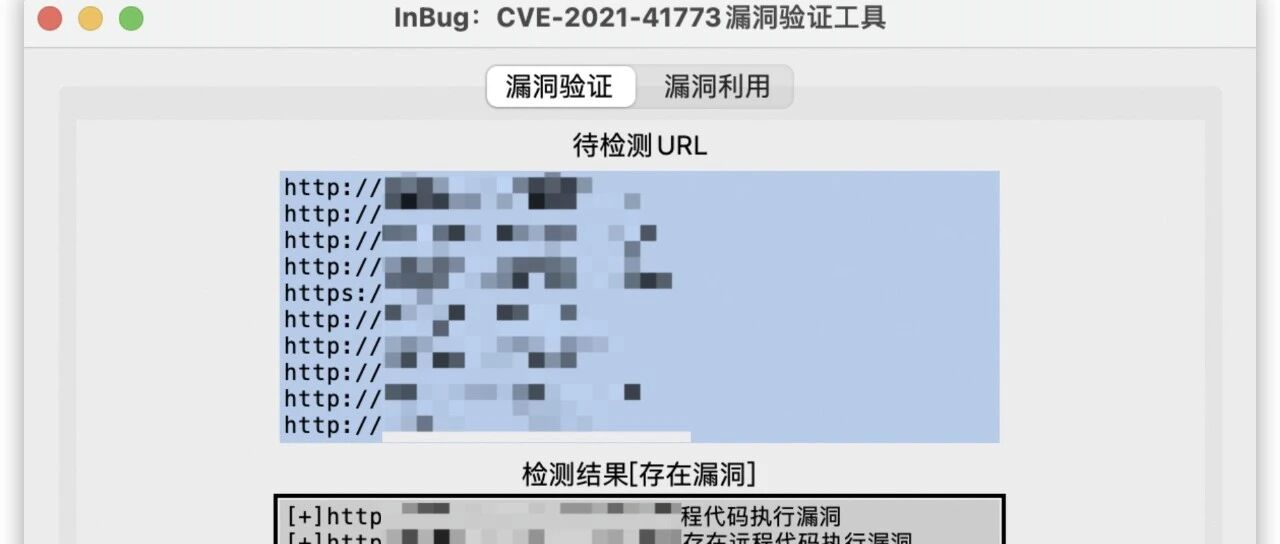
Apache 2.4.49 (CVE-2021-41773) 、 2.4.50 (CVE-2021-42013) 检测工具
ache HTTPd是Apache基金会开源的一款流行的HTTP服务器。2021年10月8日Ap 漏洞描述Apache HTTPd是Apache基金会开源的一款流行的HTTP服务器。2021年10月8日Apache HTTPd官方发布安全更
ache HTTPd是Apache基金会开源的一款流行的HTTP服务器。2021年10月8日Ap 漏洞描述Apache HTTPd是Apache基金会开源的一款流行的HTTP服务器。2021年10月8日Apache HTTPd官方发布安全更
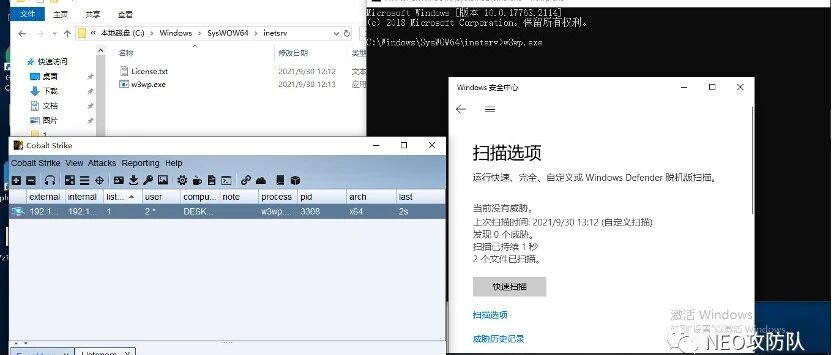
olang篇 前言看到师傅们不停地分享关于Golang免杀的帖子,收获颇多,学习总结之余也进行了相关扩展,最终实现了在360和Windows Defender环境下的免杀。这里也分享一下个人免杀学习经验,没有什么技术性,主要还是借助Gola
PeckShield 协助 Eleven Finance 追回 450 万美元。据链上追踪信息显示,攻击者已于下午15时57分返还所获全部虚拟资产。 欢度国庆9月30日,PeckShield 协助 Eleven Finance 收回 450
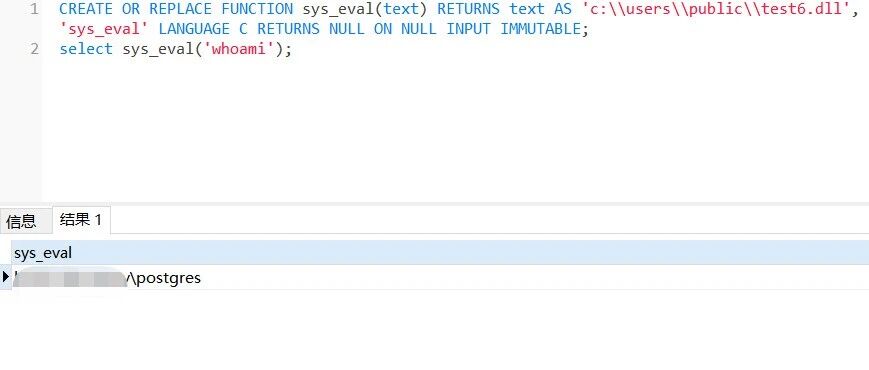
eSQL从弱口令到RCE实录 前言首先是外网爆破获取了PostgreSQL(9.1.24)的管理员账号密码,想通过UDF提权的时候却发现针对Windows平台网上没有编译其dll的教程,我找到的文章都是编译linux平台下.so的UDF。最
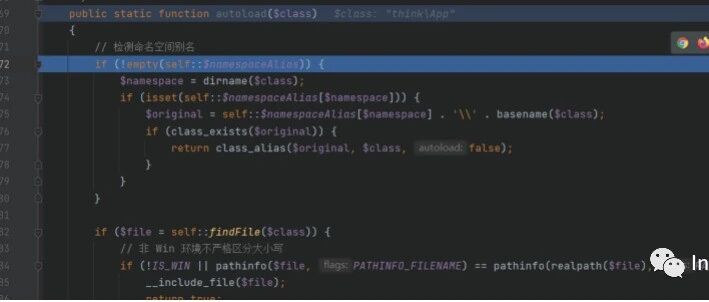
php5 控制器过滤不严导致的RCE漏洞进行了一次审计 前言本着知其然,知其所以然的精神,对thinkphp5 控制器过滤不严导致的RCE漏洞进行了一次审计POC:/thinkphp/public/?s=index/\think\app/i
如何应对面试喜欢问的域管与域控定位问题?今天给大家做个总结,无论是实战还是面试都能给各位有所帮助。
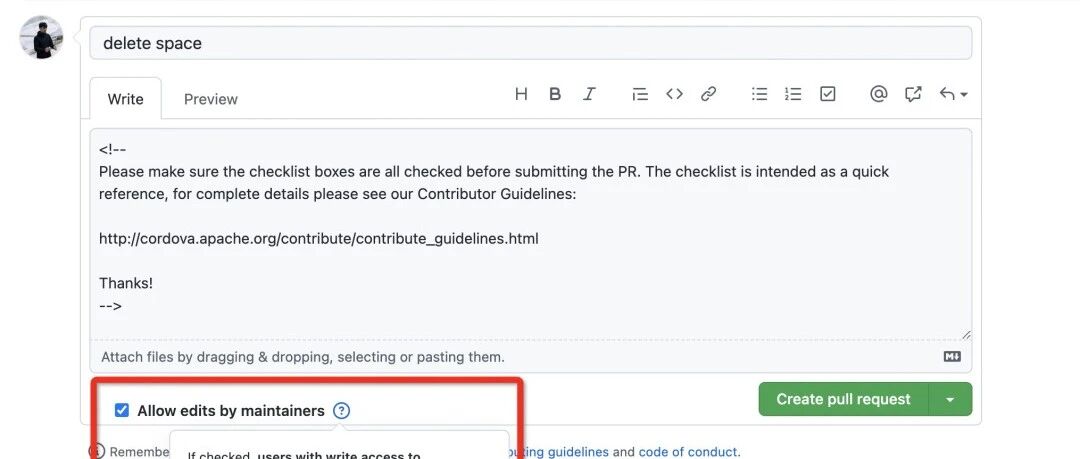
GitHub Pull Request相关的漏洞,觉得有点意思,能侧面反应当前业界对于业务逻辑风 最近看了几个GitHub Pull Request相关的漏洞,觉得有点意思,能侧面反应当前业界对于业务逻辑风险的一些现状,记录分享出来。Git
VE-2018-8120的分析续集,其实很早就写好发布在安全客了,近来比较忙碌,迟迟未补录至个人公众号,有需要的可以跳转至安全客公众号查看,感谢各位师傅的支持~ 阅读原文 跳转微信打开
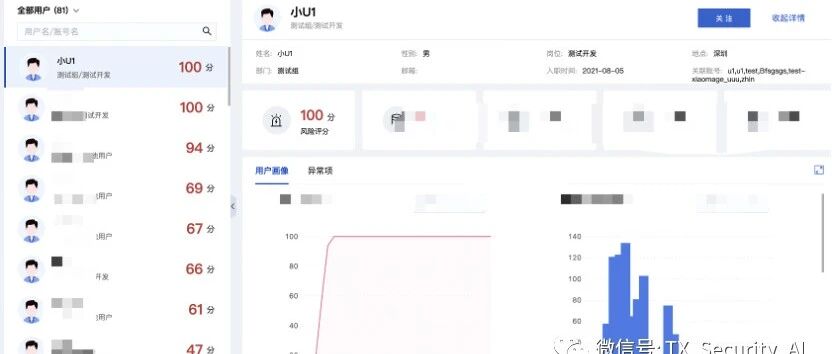
C在客户侧的运营实践,本文首先介绍安全运营在业界落地中普遍遇到的问题,并分享腾讯SOC在解决该问题时的思路和工作。 企业暴露越来越多的业务在公网,这对于攻击者来说,是一个非常庞大的攻击面。攻击者会在这些攻击面上进行非常多的攻击行为,试图找到
分享俩个免杀转储lsass进程的方式。
前言PTH攻击在内网横向中利用广泛,今天给大家从NTLM原理,到PTH在内网横向中的利用,进一步的认识PTH
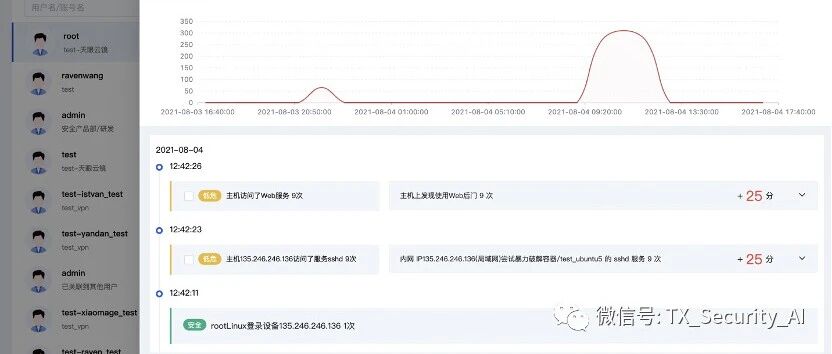
优势在于它有一个最强大脑,它利用多只眼睛汇聚过来的信息,借助自己的平台能力来进行更高级的威胁分析,从而使得它信息更全面、更准确、更能全链路追随威胁及风险。 T-Sec 安全运营中心(专有云)(以下简称腾讯SOC)核心是想提供给企业安全人员一
无法躺平的人生 - 来到这世上就没想着活着离开,愿大家都被温柔以待,爱你所爱,行你所行;听从内心,无问西东 | 导语 无法躺平的人生 - 来到这世上就没想着活着离开,愿大家都被温柔以待,爱你所爱,行你所行;听从内心,无问西东 在km内网篇的
分享两个利用powershell来bypass杀软抓密码技巧,亲测目前不杀。
规不断趋严,针对中国企业在美数据使用场景中的学习和思考 前言本文基于自己对国内外数据跨境安全的学习,并针对中国在美国存在业务的企业,如何满足合规要求,自己的一些学习和思考过程,分享给大家。近两年是数据安全合规的大年,全球相继以数据安全为基础