Xcheck 对 Java 工具类代码的分析尝试
Xcheck能发现log4j2 shell和 spring cloud function RCE这样的漏洞吗? 0x00 背景log4j2 和 spring cloud function 爆出严重的安全漏洞,作为静态代码扫描工具,Xchec
Xcheck能发现log4j2 shell和 spring cloud function RCE这样的漏洞吗? 0x00 背景log4j2 和 spring cloud function 爆出严重的安全漏洞,作为静态代码扫描工具,Xchec
4.5 发布已经有相当一段时间了,前不久刚拿到jar。听说暗桩的东西很多,看了一下对比之前的版本确实是这样的 4.5 发布已经有相当一段时间了,前不久刚拿到jar。闲时看了一下,对比之前的版本而言,暗桩增加了不少。大概就两个点:1.一个是B
序列化和反序列化的过程中经常会产生漏洞,因为反序列化时通常应用程序会按照相应的规则自动调用某些方法,利用 Java 的多态,攻击者可以进行不同功能类的组合,形成具有攻击手段的调用链,从而造成漏洞。之前的博客中已经介绍了几种 Java 中存在
本文首发原作者在CIS 2021的演讲PPT,重点介绍了软件供应链在应用研发过程引入的风险,业界的SCA理念,以及美团安全实际建设过程中遇到的问题和指标体系。 本文首发原作者在CIS 2021的演讲PPT,重点介绍了软件供应链在应用研发过程
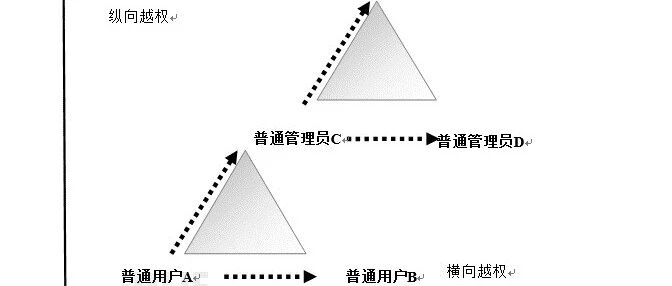
一、越权漏洞简述越权漏洞指应用在检查授权时存在纰漏,使得攻击者在获得低权限用户账户后,利用一些方式绕过权限检查,访问或者操作其他用户或者更高权限。例如在图1.1中购物系统中A用户可以查询到B用户的订单信息,是为水平越权;普通用户获取管理员权
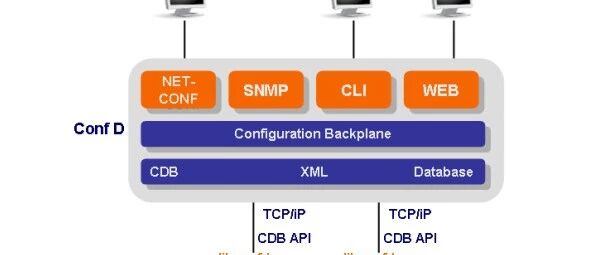
修补之后,在Pwn2Own Austin 2021上Cisco RV34x系列路由器仍然被IoT Inspector Research Lab攻破 去年一整年Cisco RV34x系列曝出了一系列漏洞,在经历了多次修补之后,在年底的Pwn2
前,我们得先了解一下DNP3协议的规约,以便我们在下文更容易的分析其DNP3存在的安全问 在开始分析之前,我们得先了解一下DNP3协议的规约,以便我们在下文更容易的分析其DNP3存在的安全问题以及构造出攻击DNP3协议的EXP,文中难免出现
l exploit】从 PWN2OWN CVE-2022-27666 看内核页风水 知识点:(1)使用 msg_msg 构造任意写来篡改 modprobe_path,通过 FUSE 来处理页错误(克服5.11版本之后用户没有userfaul
问题 看图,请快速回答问题:这是什么摩托车?俗话说开局一张图,剩下全靠编......高尔基说过,只有先把基调定好,才能确保不翻车~起因来自一个玩笑,龙某大师傅因为频繁访问443端口,于是被某防护系统警告。于是本人果断甩出一张图,想请这个系统
将2岁啦!感谢师傅们一路以来的温暖陪伴~为了回馈师傅们对SecIN的支持与喜爱2周年我们准备了多 SecIN即将2岁啦!感谢师傅们一路以来的温暖陪伴~为了回馈师傅们对SecIN的支持与喜爱2周年我们准备了多重福利不仅有SecTime红队大佬
今天我没有爱。你爱了吗? 答案是没有,今天我没有爱。成功与失败很多人有一个问题,就是不愿意承认自己的失败。这句话反过来理解也很有意思,就是中国人对成功的定义,太狭隘了。甚至没达到所谓的成功,就算是失败。那什么是成功?什么是失败?很多人是这样
览器安全的初学者,我选择了从CTF来入手浏览器的漏洞模式和利用姿势,最近看了若干历史的CTF浏 目录1.GoogleCTF 2018 - Pwn Just-In-Time2.调试环境环境搭建3.题目漏洞分析4.从失败的POC读V85.Exp
ybrid Work)安全的三年技术落地趋势推演。"端到端零信任"大的版图。 更新背景为什么更新本篇?“黎明将至”,本篇文章的封面真切的体现了笔者现在的真实心情。笔者在去年选择从发展如日中天的云安全,快速“切换赛道”来到了“广义办公安全”(
有一个想法,想把统计学的知识复习一下,边复习边尝试把统计学应用到安全对抗领域中。之前一直写的都是 写在前面一直有一个想法,想把统计学的知识复习一下,边复习边尝试把统计学应用到安全对抗领域中。之前一直写的都是安全相关的内容,这次写的是统计学,
主题博物馆 为了传播和发展网络安全行业文化,“网络安全博物馆”微信小程序于2022年3月2 首家网络安全主题博物馆 为了传播和发展网络安全行业文化,“网络安全博物馆”微信小程序于2022年3月28日上线试运营。 今后,作为首家专注于网络安全