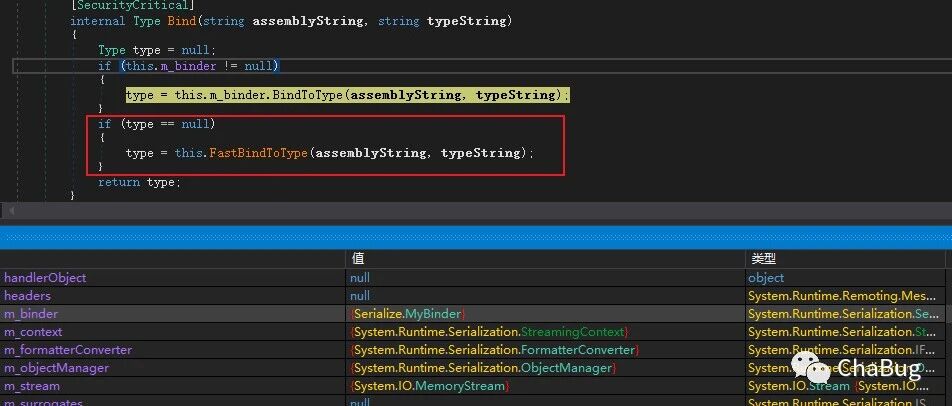
dotnet反序列化之并不安全的SerializationBinder
今天看到了这篇文章[1],记录一下。使用SerializationBinder先来一个demo,用Seria 今天看到了这篇文章[1],记录一下。使用SerializationBinder先来一个demo,用SerializationBin
今天看到了这篇文章[1],记录一下。使用SerializationBinder先来一个demo,用Seria 今天看到了这篇文章[1],记录一下。使用SerializationBinder先来一个demo,用SerializationBin
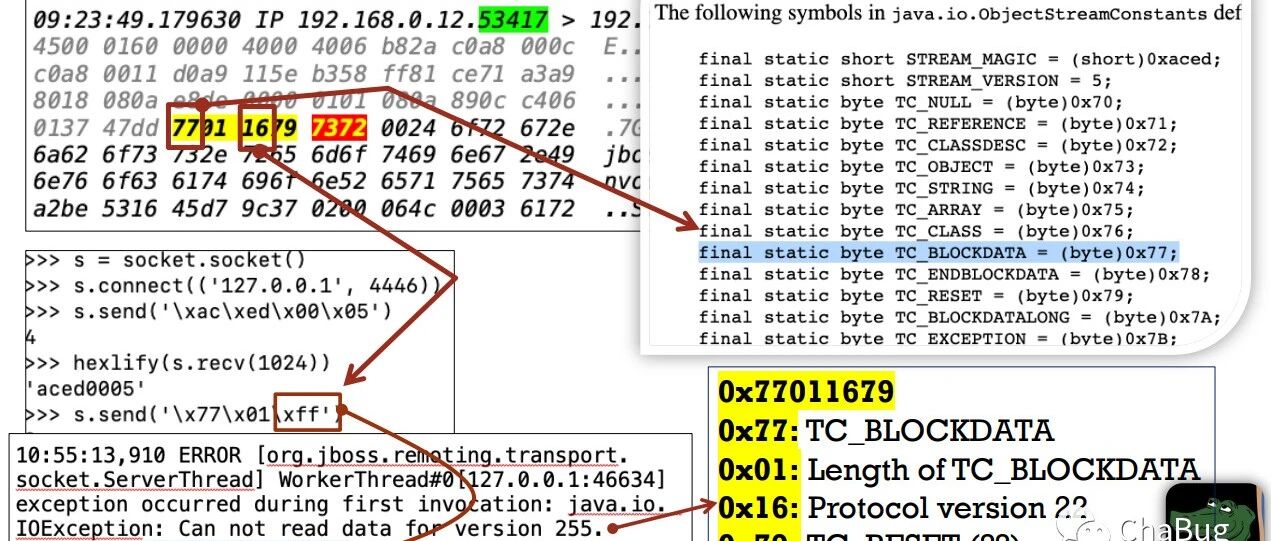
小贼看剑下次偷文章的时候麻烦先问下作者是否允许,我还以为作者投敌了呢!前言image.png这个洞是在国外A 小贼看剑下次偷文章的时候麻烦先问下作者是否允许,我还以为作者投敌了呢!前言image.png这个洞是在国外Alligator Co
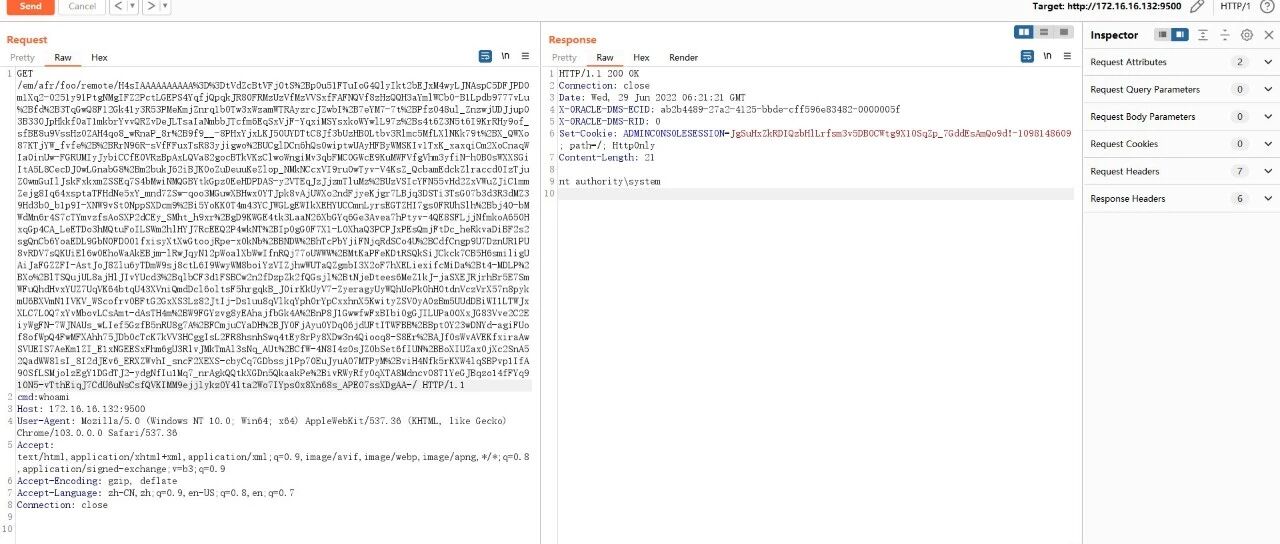
环境搭建安装Oracle19c,安装的时候这里要选AL32UTF8image.png接下来会卡在42%,多等 环境搭建安装Oracle19c,安装的时候这里要选AL32UTF8image.png接下来会卡在42%,多等一会就好了。安装fmw
ysuserial 1.0 自用版发布,欢迎测试和交流。 [ ysuserial ] 某行动在即,为助力在一线防守的伙伴,特发此自用项目,帮助伙伴们更高效、更快速的针对 Java 反序列化漏洞进行自检及安全修复。本项目为 ysoserial
Advanced Windows Task Scheduler Playbook - Part.2 from COM to UAC bypass and get SYSTEM dirtectly Advanced Windows Task
产品应用场景主要用于营销活动反作弊、渠道推广反作弊、交易安全保护、账户安全保护、接口安全保护。渠道买量、应用推广、小程序推广。 产品功能: 虚假行为分析 从设备与账户维度进行聚类关联分析、行为异常分析,甄别虚假作弊用户、IP、设备,锁定源
产品应用场景主要用于营销活动反作弊、渠道推广反作弊、交易安全保护、账户安全保护、接口安全保护。渠道买量、应用推广、小程序推广。 产品功能: 虚假行为分析 从设备与账户维度进行聚类关联分析、行为异常分析,甄别虚假作弊用户、IP、设备,锁定源
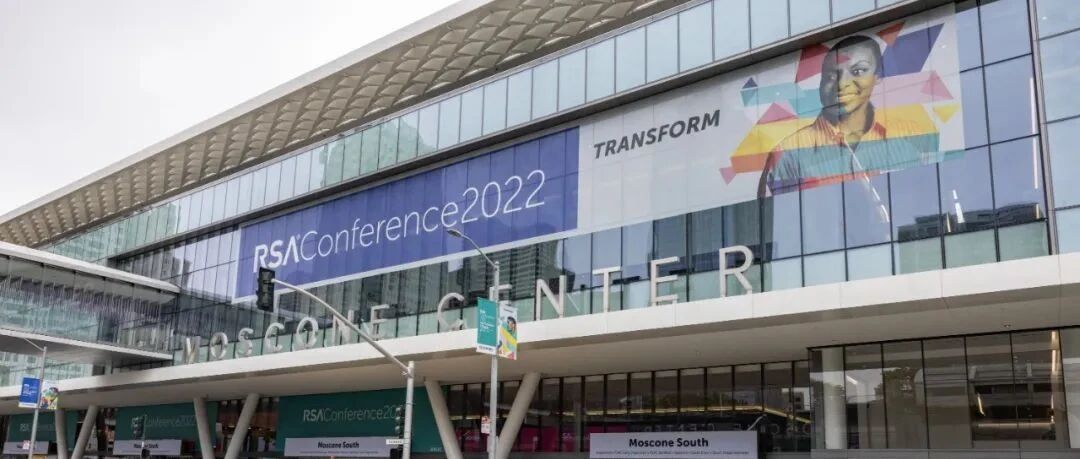
继续讨论创新沙盒入围者的产品特点。 今年3月RSA Conference被buyout,以后便与RSA公司无关独立运营。RSAC的作用显而易见,如今资本介入辅助催生健康多样化的生态环境,使其不受RSA自身运营所限,结果更有利于行业的发展,进
RSAC即将到来,重新拾笔,按惯例先写写对创新沙盒入围清单的观感。 RSAC即将到来,重新拾笔,按惯例先写写对创新沙盒入围清单的观感。重复那些吹捧没意思,类似赞美文章也不缺,对本公众号读者群体,咱们就主要捡难以注意到的弱点来讲。创新沙盒总是
杂学向安全研究 - 第一弹 - 计划任务 - 第一章 0x00 前言这个系列是关于Windows计划任务中一些更为本质化的使用,初步估计大概四章。相比于工具文档或技术文章,我更倾向于将这几篇文章作为传统安全研究的思维笔记,一方面阐述研究过程
理论上将适合任何架构,任何系统的linux网络拓扑 理论上将适合任何架构,任何系统的linux+-----------+ +------------+ +------------+| 虚拟机 | HostOnly | GatewWay |
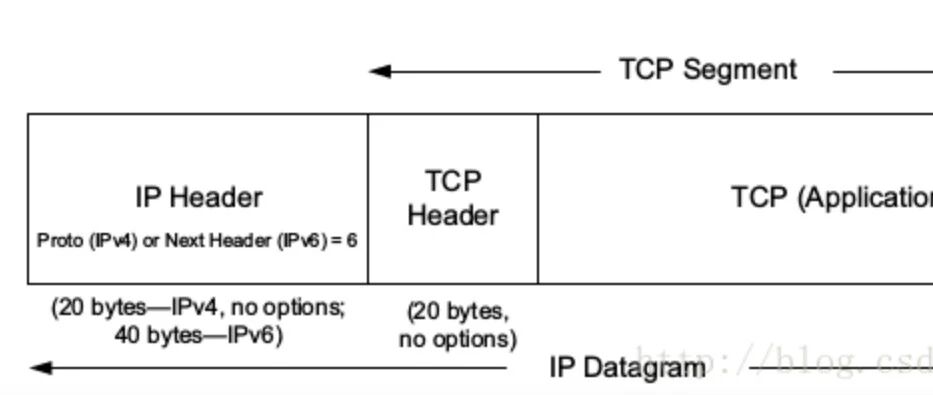
实现简易版用户态TCP 最近半年个人工作,生活变动比较大,所以不太活跃,目前正在调整中~为什么实现简易版用户态TCP:为了给我的资产监控添加用户态tcp扫描功能,加快扫描速度,多快好省实现构造畸报文的方式绕过网络设备,满足一些奇怪的需求。t
ie CVE-2020-1380是2020年抓到的一个在野利用的0 day,且此漏洞目前在野外利用不少。 ie的版本是11.103.10586.0,在https://msdn.itellyou.cn/上下的系统是Windows 10 (Mu
Vcenter人送外号小域控,Vcenter拿下之后,不单单只是获取一台服务器的权限【因为Vcenter的管理端中必然会有其他的虚拟机存在】,拿下Vcenter的价值不亚于域控的价值。 前言Vcenter一般指VMware vCenter
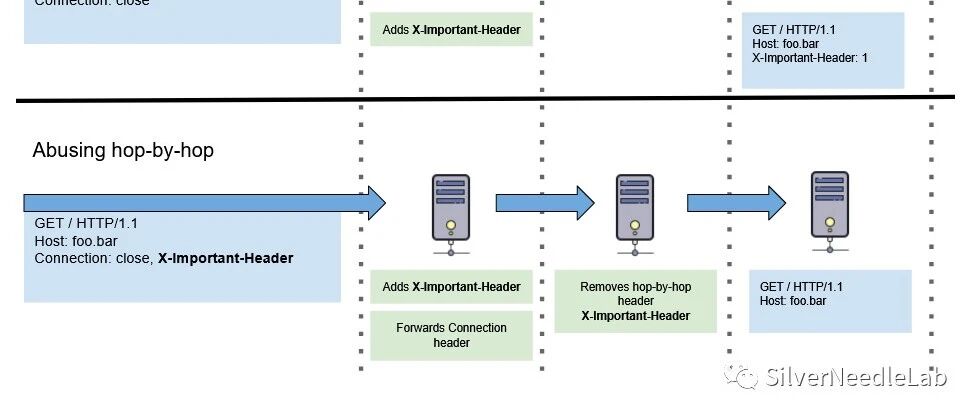
从官方修复方案步步推测分析攻击payload。 1 漏洞详情 根据官方漏洞通报,BIG-IP iControl REST接口存在一个认证漏洞,绕过认证后可调用后端接口执行任意命令,影响版本较广,参考:https://support.f5.c