银狐再临——瞄准财税岗位定向钓鱼攻击
银狐再临——瞄准财税岗位定向钓鱼攻击 赶紧点击上方话题进行订阅吧!报告编号:CERT-R-2024-768报告来源:360CERT报告作者:360CERT更新日期:2024-03-271 情况概述360安全大脑监测到每天都有大量的用户遭到银
银狐再临——瞄准财税岗位定向钓鱼攻击 赶紧点击上方话题进行订阅吧!报告编号:CERT-R-2024-768报告来源:360CERT报告作者:360CERT更新日期:2024-03-271 情况概述360安全大脑监测到每天都有大量的用户遭到银
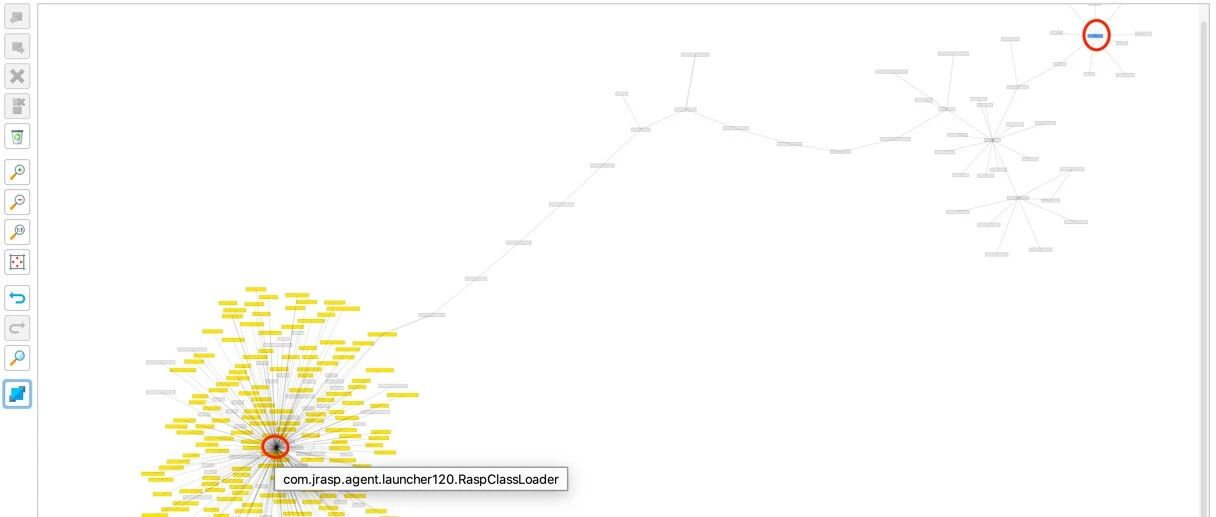
热加载与卸载已经成为RASP的标配,而涉及到插件或者脚本的卸载问题,却少有技术文档提及, 主要原因是RASP开 热加载与卸载已经成为RASP的标配,而涉及到插件或者脚本的卸载问题,却少有技术文档提及, 主要原因是RASP开发人员更多的偏向安
基本信息活动时间:即日起 – 2024年4月20日24:00测试范围(转转全域):核心业务(包括但不限于):客服、质检、金融、支付 等一般业务:其他非核心业务类系统提交地址:https://security.58.com/vul/sub
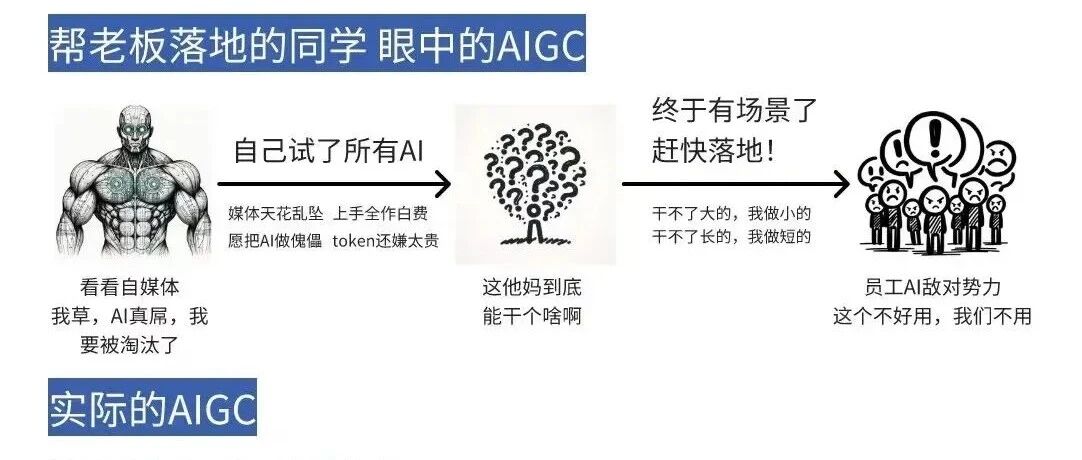
本文分为两个部分,第一部分是现在的判断,第二部分是一年多以前写的一篇老文,现在看来,也并不过时。 本文分为两个部分,第一部分是现在的判断,第二部分是一年多以前写的一篇老文,现在看来,也并不过时。第一部分时隔一年,惊喜的发现当初探索实践大模型
OPPO安第斯AI安全实验室招聘大模型泛安全评测工程师,工作地点:深圳前海。 代友发帖,OPPO安第斯AI安全实验室招聘,详情如下:大模型泛安全评测工程师岗位职责:1、构建并持续优化大模型评测体系,确保其适应不断变化的技术环境和业务需求;
光明论的时代,担心失联的读者,欢迎加入知识星球。
jinja2 sandbox bypass 最近挖不出洞,正好和别的师傅聊到这个,水一篇。考虑一个比较小众、但可能遇到的场景:jinja2 模板可控,上了沙箱 SandboxedEnvironment,怎么快速判断有没有搞头?两个真实的漏洞
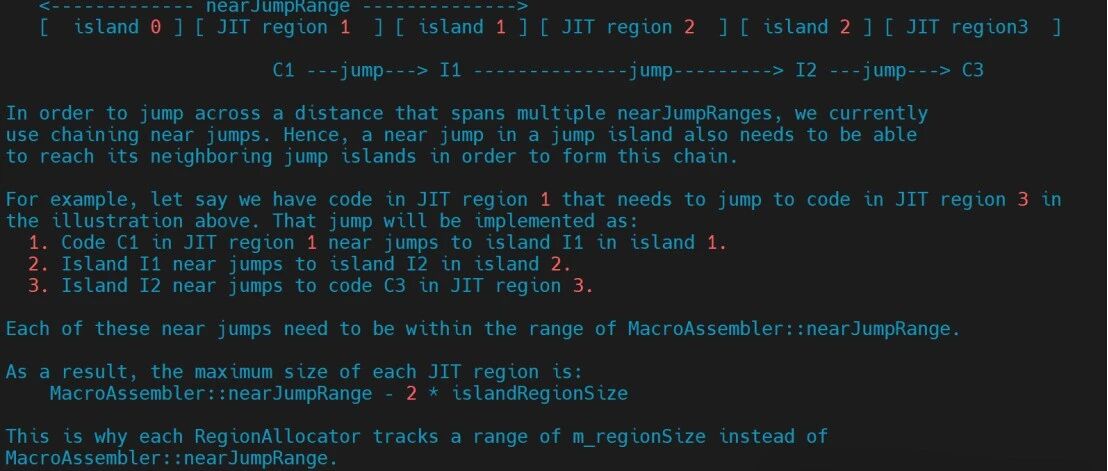
本文详细分析了苹果Webkit使用到的6个安全功能:- Jit write protection- Jit pac- Gigacage- JitCage- Isolate Heap- StructureID Protection1 JIT
很多人,作为盲从者,从来没有考虑过统治者没有告诉他们的事情。这样的人,告诉他真相,他不会感谢,还会疯狂反对甚至诅咒告诉他们真相的人。《周处除三害》里,那个灵修班的多数信徒就是这样的人。他们看到尊者当着他们的面杀陈桂林,不当不惊醒,反而帮助尊
新书上架 本公众号的朋友们,感谢多年以来的支持和关注,由本公众号运营者编写的计算机网络安全方向书籍《权限提升技术:攻防实战与技巧》即将发售,在这里首先感谢机械工业出版社的老师们。作者关注到近些年由同仁出版的书籍大多数都对于权限提升方向有所提
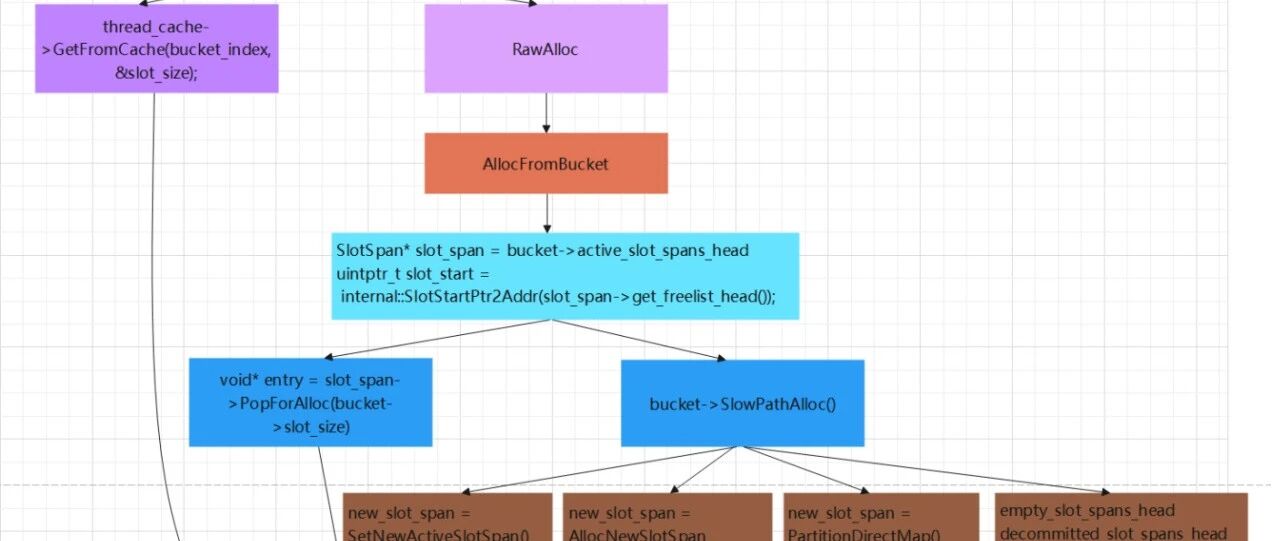
PartitionAlloc内存分配器是笔者迄今为止读过的最复杂的内存分配器,大约有3w+行代码。 PartitionAlloc内存分配器是笔者迄今为止读过的最复杂的内存分配器,大约有3w+行代码。1 数据结构1.1 PartitionRo
拜登签署总统行政令,在数据安全方面的影响主要体现在加强敏感个人数据的保护、规制大规模数据转移、打击数据交易、推动数据安全立法、金融业数据保护、跨国数据传输限制几个方面。在进行跨境数据相关业务活动时,需要更加谨慎,例如安全测试、代码审计等。
美国现在是封建势力、垄断资本、官僚、买办、无产阶级,各种力量都有。经济危机、金融危机、全球争霸、封锁打压,各种风险并存。生产与消费的关系、创新与权威的关系、财政收支与民意的关系、税收与承担能力的关系,各种关系都没有理顺。一台1200马力的发