意外找到了 OICQ 2000,居然还能玩!!!
最近在逛知乎的时候,看到别人分享了一个OICQ 2000的安装包,今天试用了一下,居然还能在win11上运行 最近在逛知乎的时候,看到别人分享了一个OICQ 2000的安装包,今天试用了一下,居然还能在win11上运行,这兼容性无敌了。。。
最近在逛知乎的时候,看到别人分享了一个OICQ 2000的安装包,今天试用了一下,居然还能在win11上运行 最近在逛知乎的时候,看到别人分享了一个OICQ 2000的安装包,今天试用了一下,居然还能在win11上运行,这兼容性无敌了。。。
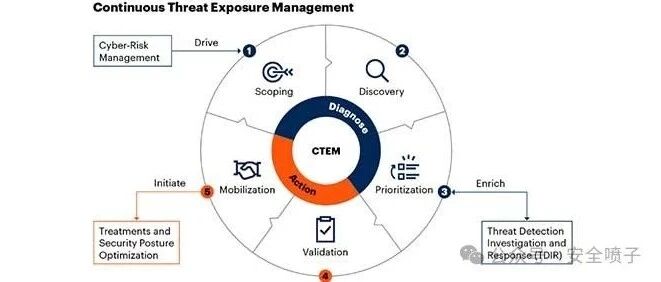
漏洞管理(Vulnerability Management)作为信息安全领域中最为人熟知的概念之一,一直是安全运营的核心活动。本文将探讨KEV目录、EPSS等新兴的漏洞评估方法,以及CTEM等前瞻性框架如何帮助组织更好地应对当前的威胁环境。
从被动防御到主动管理,从单点工具到全面平台,从简单扫描到深度分析,软件供应链安全正在经历一场深刻的变革。 InfoQ近期组织的全球软件供应链发展报告解读直播,通过新鲜的案例和纯粹的技术讨论,展现了软件供应链安全领域的转变。从被动防御到主动管
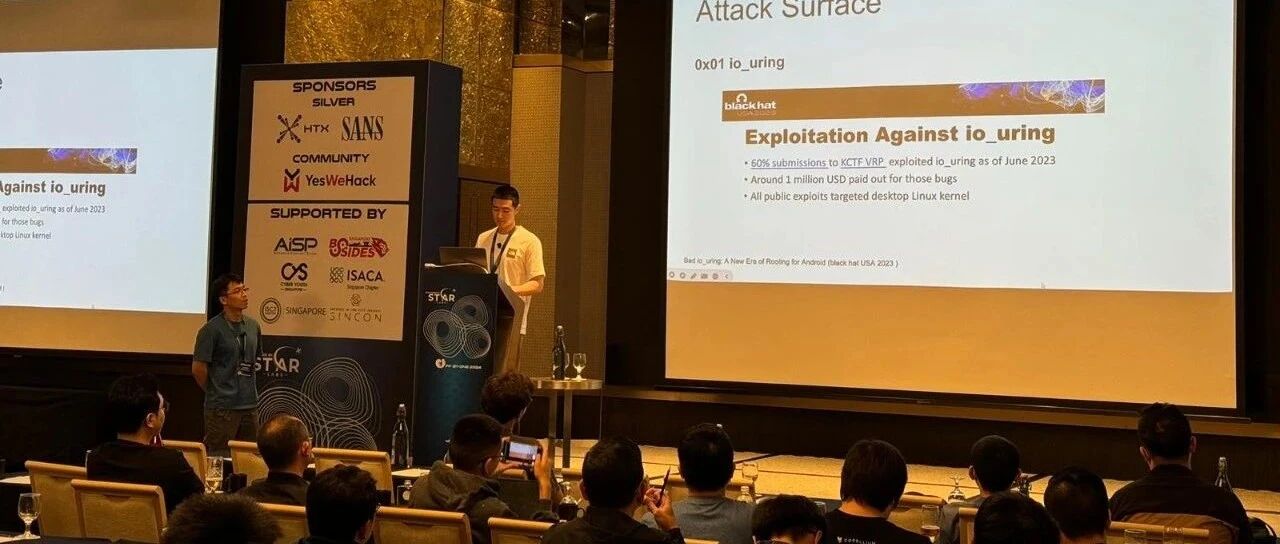
OFF-BY-ONE Conference在新加坡举行,我们有幸发表了题,介绍Linux kernel 漏洞挖掘Fuzz方面的一些技巧 0x00 背景在2024年6月26日,OFF-BY-ONE Conference在新加坡举行,我们有幸发
议题1-投票 | KCon大会议题评选 High-value Web Application Post-Exploitation 议题 1The ever-present specter in memory:High-value Web A
随着2024年第二季度的落幕,我们迎来了新一季的网络安全专家排行榜。在这个数字化不断深入的时代,网络安全专家们扮演着至关重要的角色。 随着2024年第二季度的落幕,我们迎来了新一季的网络安全专家排行榜。在这个数字化不断深入的时代,网络安全专
一年前的今天,我和十多位小伙伴一起在杭州创立了KMind。 KMind一周年 一年前的今天,我和十多位小伙伴一起在杭州创立了KMind。 2023年是人工智能的奇迹年,大模型时代风起云涌。到了2023年的12月12日,我发表了一篇文章《我们
大家好,今天七夜给大家推荐一款基于Serverless的代理隧道框架,演示一下比较新的流量欺骗模式。 大家好,今天七夜给大家推荐一款基于Serverless的代理隧道框架,演示一下比较新的流量欺骗模式。项目地址请看文末。简介在当今云计算迅速
escrcpy,这个名字或许你未曾耳闻,但它却是基于Scrcpy的衍生之作,专为简化Android设备管理而生 escrcpy,这个名字或许你未曾耳闻,但它却是基于Scrcpy的衍生之作,专为简化Android设备管理而生。它不仅继承了Sc
阅读原文 跳转微信打开
今天七夜在逛github的时候发现了一个特别优秀的语音合成模型ChatTTS,语音合成效果太炸裂了,停顿都极其 今天七夜在逛github的时候发现了一个特别优秀的语音合成模型ChatTTS,语音合成效果太炸裂了,停顿都极其自然,真有点担心,
通过目录遍历可以绕过授权验证实现命令执行。 1.前言官方公告:https://issues.apache.org/jira/browse/OFBIZ-13006https://lists.apache.org/thread/w6s60okg
少年崛起,极客之战! 少年崛起,极客之战!为落实网信、教育部门有关加强网络安全人才教育培训、深化校企协同育人改革等要求,由成都市互联网信息办公室、成都市教育局及成都市成华区人民政府联合主办,成都无糖信息技术有限公司承办的第四届极客少年挑战赛
XML 用了这么多年,从未真正深入研究其中的潜在风险,因此本文来补全这个遗憾。 前言经常看到有关 XXE 的漏洞分析,大概知道原理,但是对 XML 中相关的定义却一知半解。XEE 全称为 XML External Entity 即 XML