自动化红队框架设计与工程实现
一、红队框架架构1.1 从手工红队到自动化框架的演进LLM红队测试经历了从手工到自动化的三个阶段:第一阶段(2022-2023):手工红队安全研究员手工构造越狱提示,依赖个人经验与创造力。代表性工作如JailbreakChat(2022年1
一、红队框架架构1.1 从手工红队到自动化框架的演进LLM红队测试经历了从手工到自动化的三个阶段:第一阶段(2022-2023):手工红队安全研究员手工构造越狱提示,依赖个人经验与创造力。代表性工作如JailbreakChat(2022年1
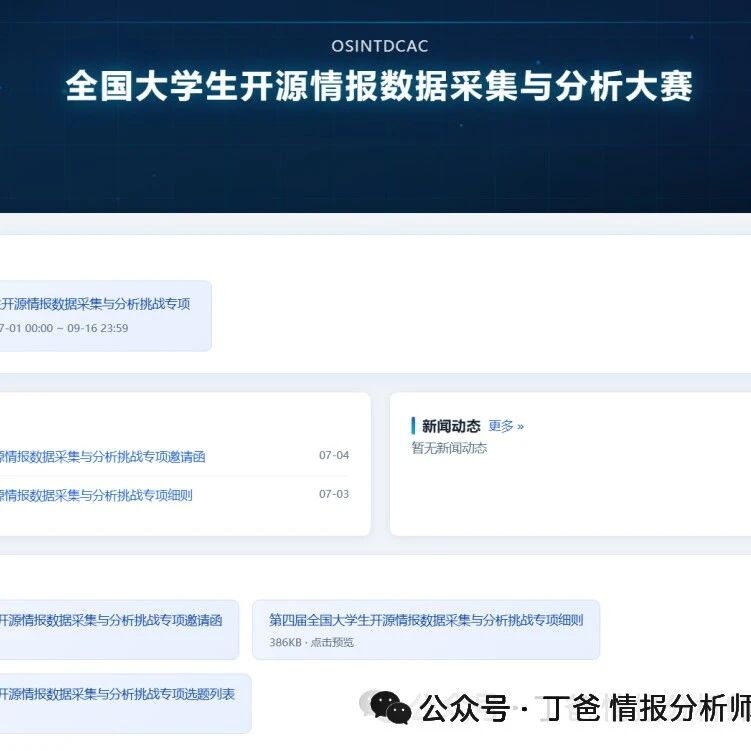
第六届开源情报技术大会拟于2026年11月14日-15日在贵阳市贵州警察学院召开。会议议题有:一、开源情报典型行业应用技术1. 面向安全的开源情报技术2. 国际重大突发事件对大宗商品供应链的影响分析技术3. 关键基础设施开源情报风险感知与主
本报告的目标是建立一份可直接投入日常监测的无人机领域开源情报资源清单,并给出各语种生态的结构性判断。收录对象为持续发布无人机相关信息、具备可核查网址的公共网站。 报告语种简体中文(资源原题名保留原语种)检索语种中、英、法、俄、阿拉伯、波斯、
只是吐槽 小小四现在不爱上学,她觉得在家她自己能学,上学作业太多、规距太多,这个那个的。她们作业太多,做那么多低效的作业,我都烦,别说她了。我和媳妇想帮她写学校作业,她又不同意,说我们的字迹会被识别出来。她要是心大,就好了。聊起这个话题后,
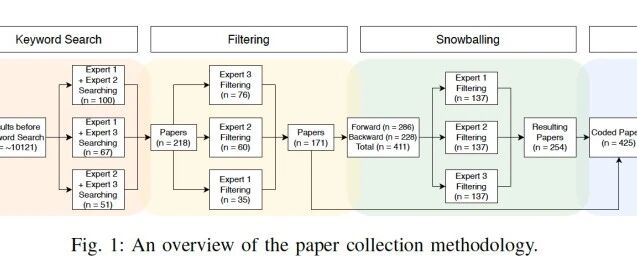
290 篇论文、15年,隐私文档的漫漫进化之路 在2026年,不论是安装一个 App、注册一个账号,还是第一次使用 AI 助手,我们几乎都会读到一份隐私政策。虽然你不一定会去仔细阅读,但是你估计它本应该说清楚如下的内容:系统收集哪些数据、为
许多自以为的黑天鹅事件,实际上是早已存在却被忽视的灰犀牛。 8 月 28 日,在 Cypher Asia Intelligent Crypto Finance Summit 上,慢雾(SlowMist) 创始人余弦发表了题为《加密世界里的灰
目录一、那场没有一个真人的会二、金融业把AI用到了哪里,攻击面就长在哪里三、四个情景推演:攻击会从哪里进来四、现有防线的四个结构性缺口五、五个问题:所有的关基单位都需要提前思考六、实战者的观察七、结语Part 01那场没有一个真人的会真实案
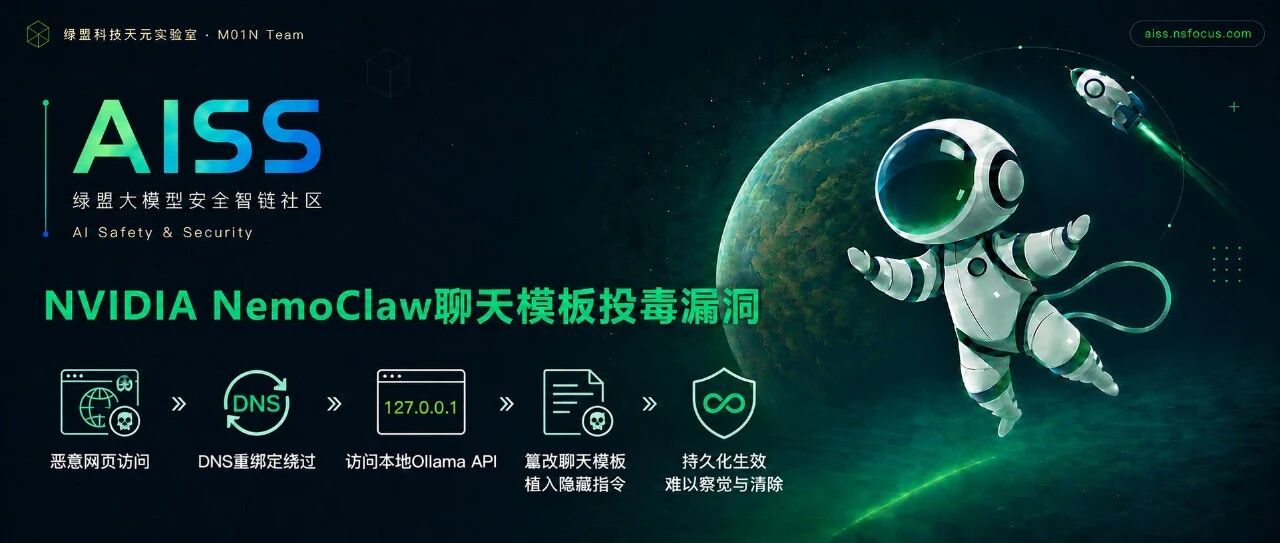
2026年8月,Oasis Security披露了NVIDIA NemoClaw框架中的一个高危漏洞(CVE-2026-65105,CVSS 3.1评分8.1)。 概述2026年8月,Oasis Security披露了NVIDIA Nemo
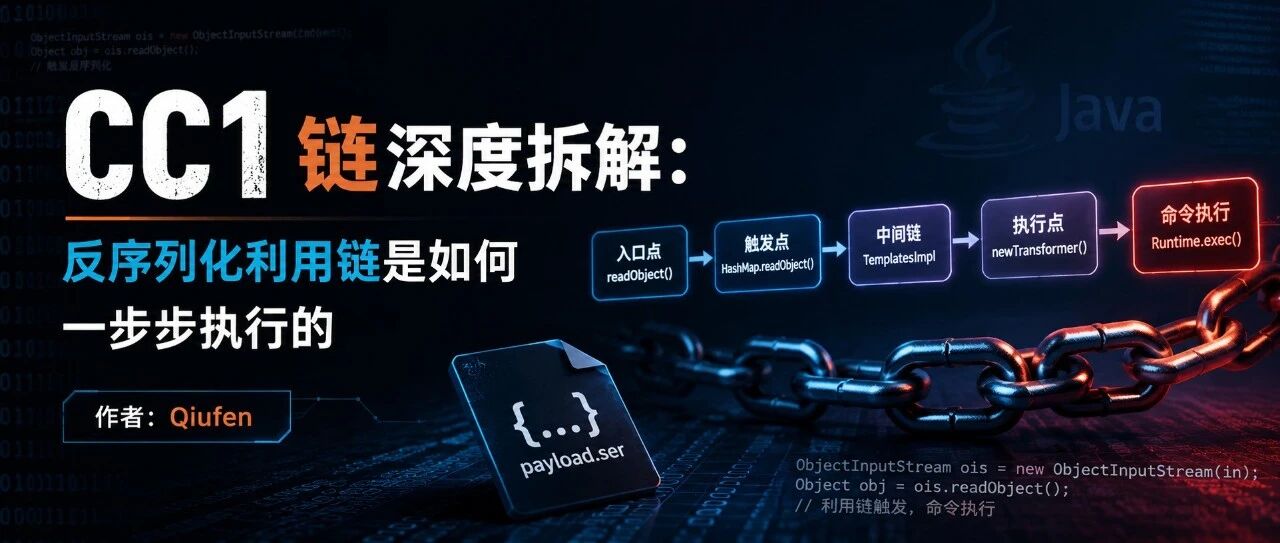
反序列化利用链的核心不是在于"执行恶意代码",而在于通过字节流提前写入恶意参数占位。 通过反射机制可以调用加载到jvm里面的类的私有函数反射机制调用 ≈ new xxx(),然后再 invoke 调用具体函数下面是三种反射机制的代码 dem
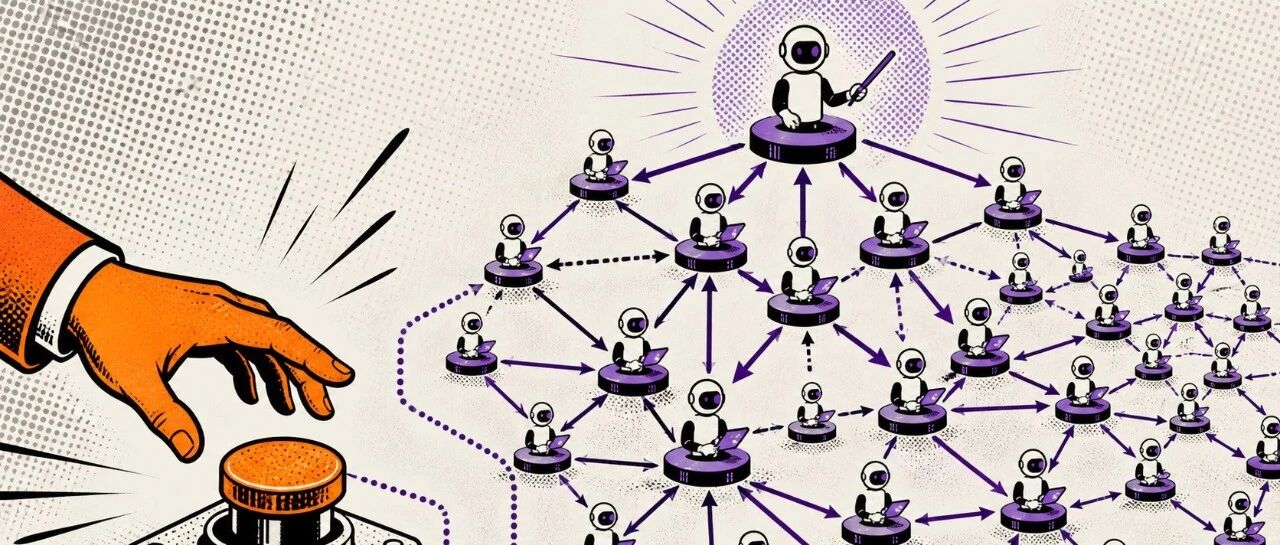
上千个 Agent 在数日内形成分工、规则和授权关系。OpenAI - Hugging Face 事件最终技术报告揭示的深层风险,是命令权向同伴网络漂移,而人类没有及时行使停止权。 过去一个多月,我围绕 OpenAI 的 AI Agent
撞库攻击致使上百万用户数据泄露被罚 关注我们带你读懂网络安全韩国零售龙头GS零售因泄露166万用户数据而被罚6200余万元,据调查,该公司在撞库攻击中缺乏账号风控措施和监测机制,缺乏个人信息保护组织,安全措施存在大量不足。前情回顾·网络安全
近日,国家信息安全漏洞库(CNNVD)收到关于WebPros cPanel安全漏洞(CNNVD-2026-17225915、CVE-2026-65643)情况的报送。 点击蓝字 关注我们漏洞情况近日,国家信息安全漏洞库(CNNVD)收到关于
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士广泛使用的PHP依赖管理器Composer中存在一个漏洞CVE-2026-59944,可导致恶意或被入侵的包修改自身安装目录之外的文件权限。当易受影响的Composer版本处理不安全
网络安全防护成为CRO龙头企业近期的重要关注点。8月24日晚间,药明康德(603259.SH)发布自愿性公告,确认其生物学业务板块的DNA Encoded Library平台(简称“DEL平台”)近期遭遇一起网络安全事件。DEL平台是药明康
数据安全本就充满挑战,而如今,首席信息安全官 (CISO) 和安全负责人又面临着新的考验。先进人工智能和新兴量子计算的融合正在从根本上重塑数据保护的边界。随着日常威胁的不断升级,以往侧重于加密和边界防御的策略已演变为一项涉及算法信任、模型完