【已复现】Windows HTTP.sys 整数溢出漏洞(CVE-2026-62735)安全风险通告
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。 ● 点击↑蓝字关注我们,获取更多安全风险通告漏洞概述漏洞名称Windows HTTP.sys 整数溢出漏洞漏洞编号QVD-2026-51050,CVE-2026-62735公开时间
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。 ● 点击↑蓝字关注我们,获取更多安全风险通告漏洞概述漏洞名称Windows HTTP.sys 整数溢出漏洞漏洞编号QVD-2026-51050,CVE-2026-62735公开时间
当你打开一个新网页时,网页会要求你证明自己不是机器人。在你阅读说明的过程中,它悄悄地将一条命令复制到你的剪贴板,然后引导你打开终端并粘贴。这种技术被称为ClickFix,是微软团队去年观察到的最常见的初始访问方式,占其攻击案例的47%。没有
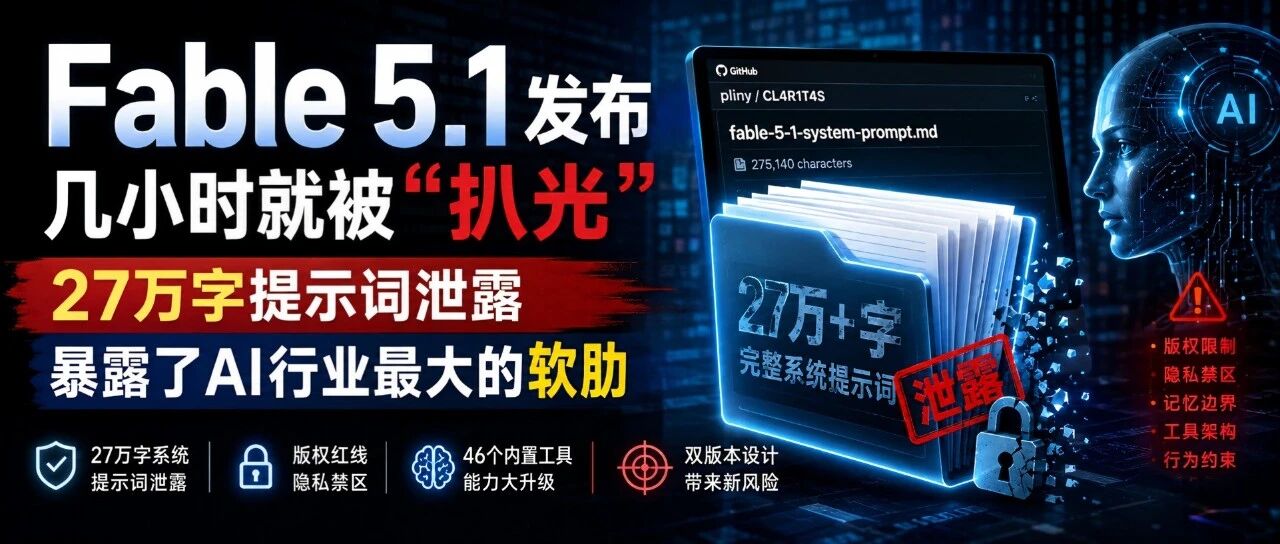
一个顶级大模型最深的秘密,不是它的权重,而是那套没人打算给你看的"员工手册"。01事件:史上最速"开箱即破"9月2日,Anthropic 正式发布了新一代旗舰模型 Fable 5.1,同步推出的还有面向受审安
本报告旨在系统梳理中国大陆以外地区与藏语相关的网络资源,摸清其主要载体、地域分布、语种结构与内容取向,为藏学研究、语言资源调查、跨文化传播与网络信息环境分析提供一份可直接检索使用的基础名录。 境外藏语相关网络资源调查报告——网站、社交媒体、
牛览网络安全全球资讯,洞察行业发展前沿态势! 点击蓝字 关注我们新闻速览中央网信办推进 AI 乱象专项整治,严打 AI 换脸、虚假信息、AI 水军等滥用行为欧盟依据 DSA 将 ChatGPT 归类为超大型在线搜索引擎,开启生成式 AI 强
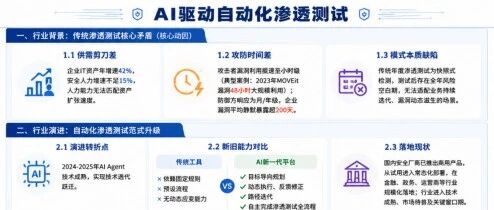
新一代渗透测试平台是具有目标导向的多步骤规划、动态执行、反馈修正、路径迭代等能力,可以实现自动智能地完成信息收集、攻击面分析、路径构造、漏洞验证、闭环复盘的完整流程的平台,其自主决策能力实现了安全验证的持续化、高频次、全覆盖。 点击蓝字 关
点击查看漏洞详情 漏洞概况近日,微步情报局监测到互联网披露了畅捷通T+ POSSyncService SQL注入漏洞。经分析,畅捷通T+ 的 POSSyncService.asmx 接口存在前台未授权SQL注入。该服务位于会话校验白名单且不
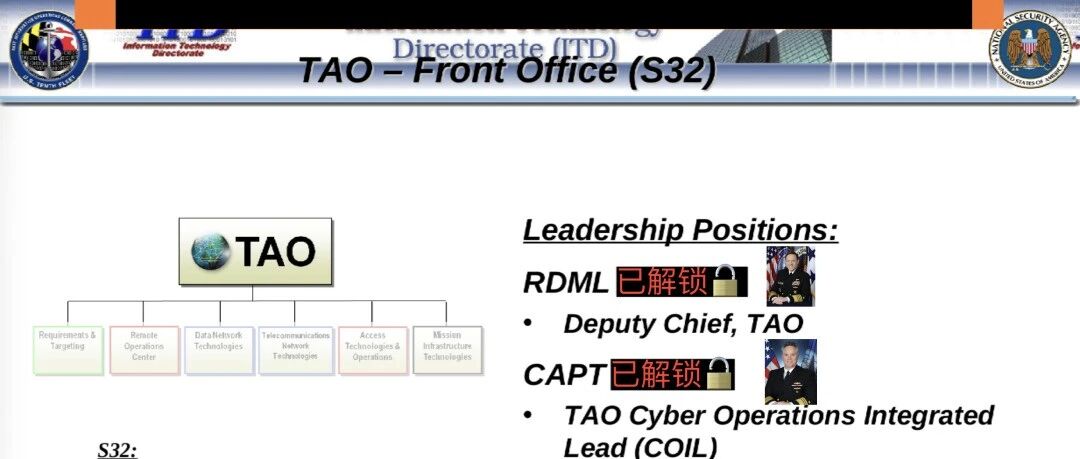
建立一个专门讨论西方APT的专业技术交流群的想法由来已久,这一切的根源在于,目前没有一个集中讨论的地方。 缘起建立一个专门讨论西方APT的专业技术交流群的想法由来已久,这一切的根源在于,目前没有一个集中讨论的地方。在研究西方APT的过程中,
寻找全球合作伙伴,共拓链上合规市场。 随着加密资产、稳定币支付和数字金融业务不断发展,链上 AML、KYT 和资金风险分析正在成为越来越多机构的实际需求。为此,MistTrack & SlowMist KYT 正式启动合作伙伴计划,
法国国防情报与安全总局DRSD最近向全军下发的一份内部预警,把比亚迪、特斯拉两款联网汽车,和Strava、Tinder两款约会健身软件,放进了同一张威胁清单里。这不是官僚系统的一次例行提醒,而是一个信号:西方军队正式承认,普通人日常揣在兜里
在所有关于"如何识别一个人"的常识里,普通人第一反应永远是脸。刑侦剧看多了,大家默认破案的钥匙就锁在那张脸上——眼距、鼻梁、下巴的角度,仿佛只要把马赛克打开,真相就会哗啦一下掉出来。但凡是真正干过图像分析、地缘政治情报或者冲
基于字节跳动内部 AI 安全治理最佳实践,火山引擎近日发布《智能体安全能力图谱》,系统梳理了智能体安全建设的核心体系。 基于字节内部 AI 安全治理最佳实践,火山引擎近日发布《智能体安全能力图谱》,系统梳理了智能体安全建设的 10 大能力维
中通SRC已正式恢复漏洞接收 尊敬的白帽子师傅: 中通SRC已正式恢复漏洞接收,白帽师傅可继续在平台提交漏洞。感谢您的理解与支持。 安全漏洞提交地址:https://sec.zto.com/bugs中通安全应急响应中心2026年9月2日 跳
国家卫生健康委办公厅、国家中医药局综合司印发 2026年3月26日,国家卫生健康委办公厅联合国家中医药局综合司印发 《关于开展基层医疗卫生机构医疗质量改善三年行动(2026—2028年)的通知》(国卫办基层发〔2026〕4号)为提高基层医疗
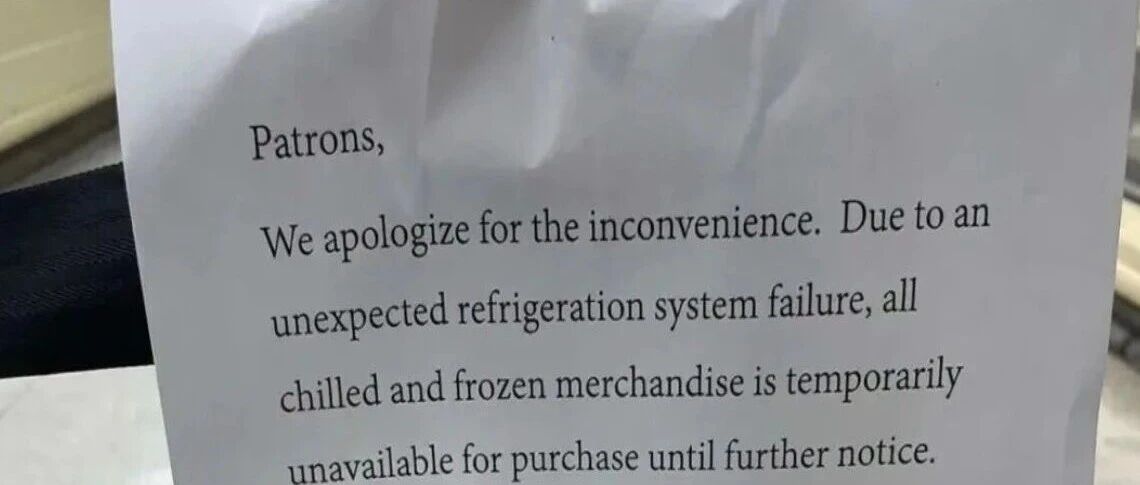
美军小卖部的冰柜集体罢工,冷冻披萨通道怎么就成了国家安全风险基于Signal and Silence调查报道整 2026年8月底,一件听起来非常荒诞的事在美国军事基地里接连发生。至少六个军事基地的小卖部(commissary,军人及家属专用