[译苑雅集 Vol. 19] 把界面交给 AI,Salesforce 反而更难被替代?
Salesforce 把界面交给 Claude,保留数据、业务规则和执行能力。“无头 SaaS”可能加深客户依赖、改善 CRM 数据,也让双方的合作埋下未来平台竞争的伏笔。 作者:Saanya Ojha时间:2026 年 08 月 29 日
Salesforce 把界面交给 Claude,保留数据、业务规则和执行能力。“无头 SaaS”可能加深客户依赖、改善 CRM 数据,也让双方的合作埋下未来平台竞争的伏笔。 作者:Saanya Ojha时间:2026 年 08 月 29 日
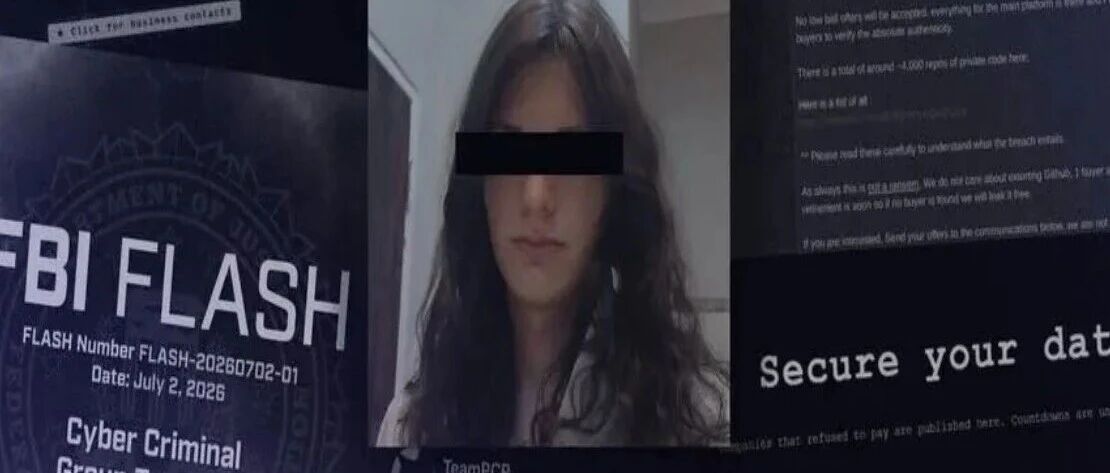
图1|TeamPCP事件全景拼图,涵盖FBI通告、GitHub界面与嫌疑人社交账号2026年3月的短短五天里,一枚被盗走的服务账号token让一个黑客组织同时污染了五个软件生态,其中一个被投毒的包每月下载量高达9500万次。攻击的起点只是一
一、攻击面自动化枚举1.1 LLM攻击面的形式化建模LLM的输入空间是自然语言全集 Σ*,无法穷举。自动化漏洞挖掘的第一步是对攻击面做结构化建模,将无限空间映射到可搜索的有限结构。攻击面的层次化分解:AttackSurface = ⋃_{c
今天下决心,把日常工作的电脑从 Mac 切换到了 Linux。想这么做其实已经有些日子了,手边也有几台设备分别装着 Debian(喜欢了很多年)、NixOS(去年接触到之后,非常喜欢这个发行版的理念),但始终觉得还是有些许不方便。这次的“临
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士威胁情报公司 VulnCheck 公司称,Langflow自定义组件编辑器的代码验证器中的一个未认证远程代码执行漏洞(CVE-2026-0768)正被用于窃取凭证、令牌和密钥。Lan
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士SonicWall 公司提醒客户称,威胁行为者正在组合利用两个新的 SMA1000 0day 漏洞,实施远程代码执行攻击。第一个漏洞是位于 SMA1000 设备 WorkPlace
我的一个好朋友从她那各种古灵精怪、调皮捣蛋中回到一个充满规则的世界,我俩都少了一些乐趣。 9.1正式开学,许多家长认为神兽归位,欢天喜地的,我没有。小小四不想开学,我也不想。她放假期间,只要同时在家,每天晚上我俩都能一起打三局蛋仔,一点不幼
关键词漏洞💥 边界安全紧急警报:知名网络安全巨头 SonicWall 今日紧急发布安全通报,确认其企业级远程 关键词漏洞💥 边界安全紧急警报:知名网络安全巨头 SonicWall 今日紧急发布安全通报,确认其企业级远程访问网关 SMA100
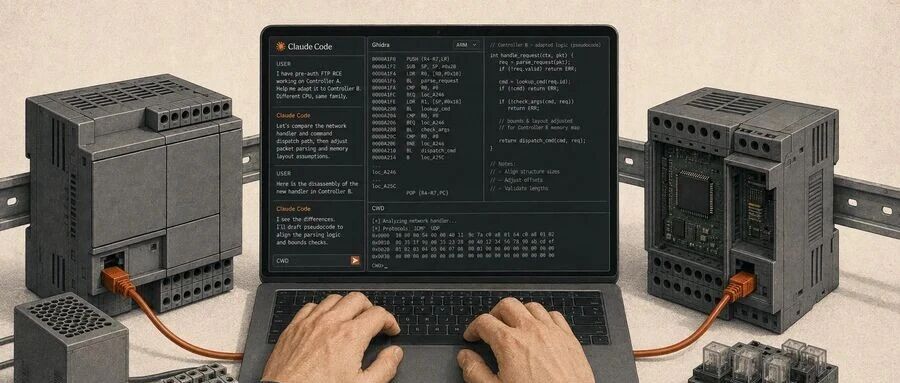
关键词漏洞⚡ AI网络攻防实测突破:著名工控安全实验室 Forescout Vedere Labs 今日披露一项重磅研究——研究人员借助 Anthropic 的 Claude Code 与反编译工具 Ghidra 联动,在仅 8 小时内成功
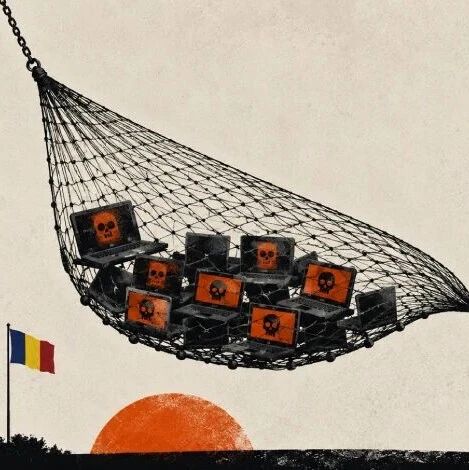
关键词僵尸网络🌐 全球网络清剿重磅战报:美国司法部联合欧洲多国执法机构,携手 CrowdStrike 与 T 关键词僵尸网络🌐 全球网络清剿重磅战报:美国司法部联合欧洲多国执法机构,携手 CrowdStrike 与 The Shadowse
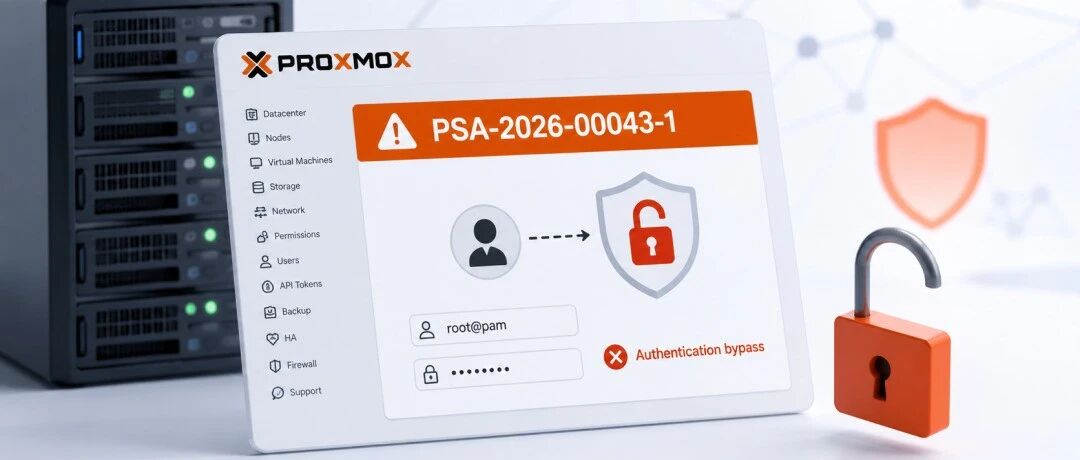
关键词漏洞💥 全球虚拟化宿主机紧急预警:开源虚拟化系统 Proxmox VE(PVE)官方近日发布紧急安全公 关键词漏洞💥 全球虚拟化宿主机紧急预警:开源虚拟化系统 Proxmox VE(PVE)官方近日发布紧急安全公告(PSA-2026-
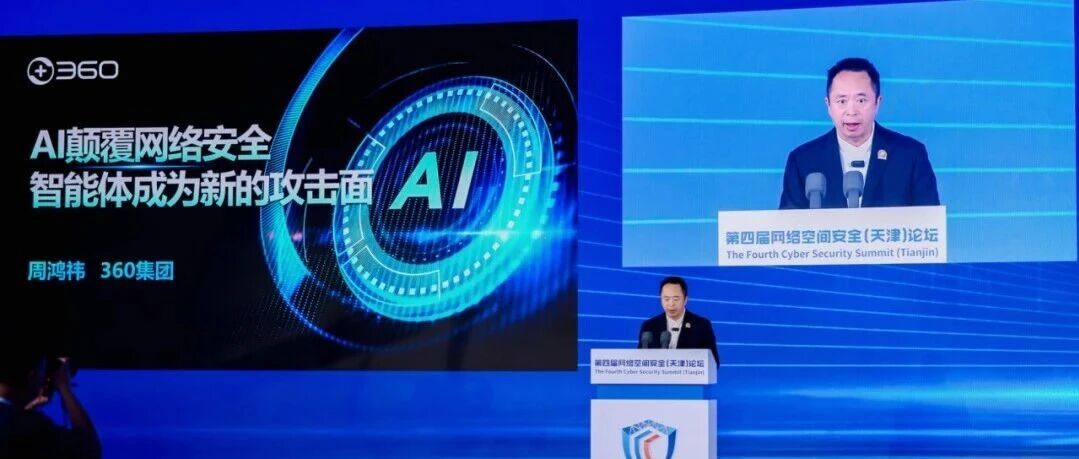
图龙锋累计挖掘漏洞一万余个,其中212个获权威核验 9月2日上午,第四届网络空间安全(天津)论坛开幕。360集团创始人周鸿祎作主题分享,认为AI已改变网络攻防格局,传统方案难以为继,需打造以“以模治模”为核心的自动化攻防新体系,同时披露了3
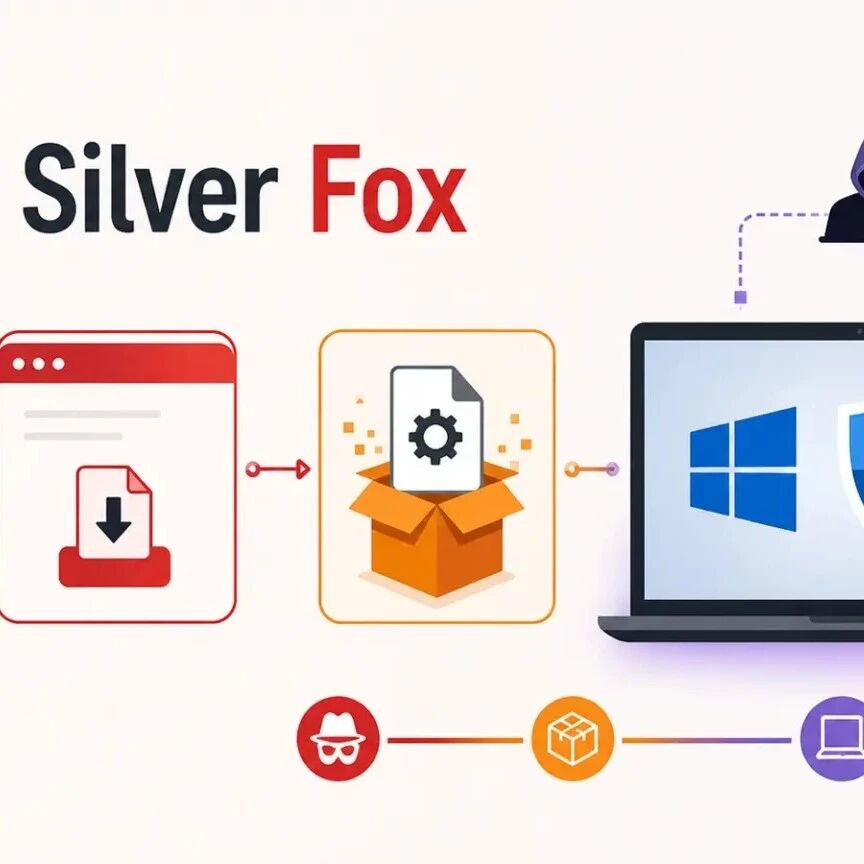
银狐团伙借虚假安装包入侵Windows系统 *该攻击主要波及国内相关业务主体及中文用户,医疗、制造、政企、教育等多行业均出现受害案例。近日微软披露一则高危攻击活动,与Silver Fox(银狐/Yinhu)威胁团伙相关的攻击链路正在野外活跃
看雪论坛作者ID:MicroOrange 智能门铃设备长期以来都是硬件安全问题的重点关注对象和重灾区。然而许多这类设备为了将成本和功耗压缩到极致,使用裸机或RTOS,配上各种偏门,找不到文档和SDK的国产SOC,使得对其进行的分析变得十分麻
锦行科技成功入选"2026年数说安全中国网络安全产业100强",连续多年跻身该榜单。 2026年9月1日,数说安全正式发布《中国网络安全产业百强排名与新势力30强》。凭借扎实的技术实力与稳健的市场表现,锦行科技成功入选"2026年数