【安全圈】多国联合行动利用P2P沉洞击溃Sality僵尸网络
安全圈 2026-09-02 19:00 江苏
关键词僵尸网络🌐 全球网络清剿重磅战报:美国司法部联合欧洲多国执法机构,携手 CrowdStrike 与 T
关键词
僵尸网络
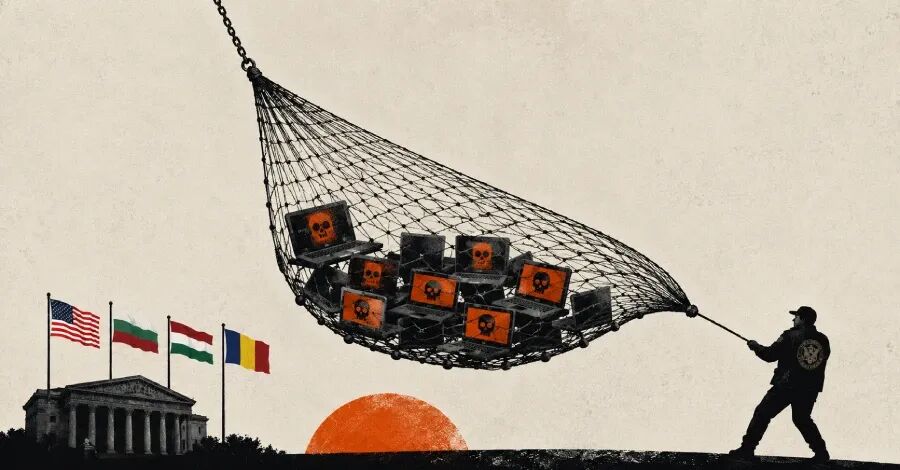
🌐 全球网络清剿重磅战报:美国司法部联合欧洲多国执法机构,携手 CrowdStrike 与 The Shadowserver Foundation,宣布成功重创盘踞互联网二十余年、臭名昭著的 Sality 僵尸网络!执法团队通过创新的“P2P 沉洞协议植入”,成功夺取了黑客对其全球肉鸡节点的分发控制权。
🦠 演进历史:从文件感染病毒到去中心化恶意帝国
Sality 恶意家族最早可追溯至 2003 年,是网络安全历史上最长寿、最具弹性的恶意威胁之一:
🧬 强悍的多态文件感染能力:初始形态通过感染本地可执行文件、U盘自运行蠕虫式扩散;
🔄 去中心化 P2P 通信架构:自 2011 年升级为 P2P 拓扑结构后,彻底摆脱了单一 C2 域名被封即瘫痪的弱点,数十万受害主机互为中继;
💸 变现手段极其多元:长期为勒索软件团伙、挖矿木马、凭证窃取程序及大规模 DDoS 攻击提供下发通道。
🎯 技术破局:“以彼之道”构建 P2P 沉洞瓦解链条
由于传统域名查封手段对 P2P 网络无效,执法与安全团队采取了极其高超的技术反制:
📡 逆向协议伪装超级节点:安全团队逆向分析其加密通信协议,向网络中注入合法的伪装超级节点(Sinkhole Supernodes);
⛔ 阻断恶意载荷下发广播:通过优先广播良性空载路由,彻底压制并阻断了幕后操纵者向全球肉鸡推送勒索病毒与挖矿组件的能力;
📊 精准定位全球受害者并清洗:Shadowserver 正在将识别出的受感染 IP 和设备清单直接同步给全球各国的 CERT 组织协助清洗。
🛡️ 终端与网络排查防范建议
🩺 全盘深度杀毒排查存量感染:使用具备强力脱壳和文件修复能力的 EDR 工具对老旧资产进行扫描,彻底清除 Sality 感染痕迹。
🚫 阻断非标 P2P 出站流量:边界防火墙应针对非常用高端口出站的非标准 UDP/TCP 流量设置拦截规则。
🔌 关闭移动存储介质自动运行:在组策略中严格禁用 Windows AutoRun/AutoPlay 功能,掐断离线扩散路径。
END
阅读推荐
【安全圈】交管12123突发系统故障崩上热搜官方回应与应急指南
安全圈
←扫码关注我们
网罗圈内热点 专注网络安全
实时资讯一手掌握!
好看你就分享 有用就点个赞
支持「安全圈」就点个三连吧!