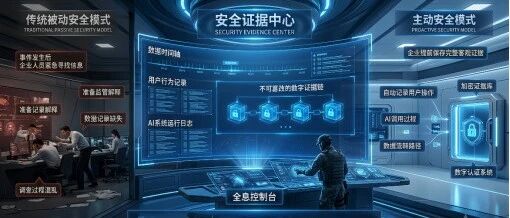
比数据泄露更可怕的是:当你开始调查Shadow AI时,关键证据早就没了
不要从"如果发生事件后我们准备如何向监管部门解释"这个角度倒推,而应该从"如果安全事件现在立刻发生,我们能够保存和提供什么客观证据"这个角度正推。 点击蓝字 关注我们中国企业正在面对的新挑战现在的企业员工,谁还没用过AI工具处理工作?从Ch
不要从"如果发生事件后我们准备如何向监管部门解释"这个角度倒推,而应该从"如果安全事件现在立刻发生,我们能够保存和提供什么客观证据"这个角度正推。 点击蓝字 关注我们中国企业正在面对的新挑战现在的企业员工,谁还没用过AI工具处理工作?从Ch
导读:密码学教授马修·格林认为:人工智能正以前所未有的规模发现并推动修补软件漏洞,可能打破政府多年来用金钱购买黑客工具、间谍软件,而不在设备中内置后门的“不稳固休战”。进攻性安全从业者、零日漏洞经纪机构、电子前沿基金会与漏洞响应专家,呈现两
雷神众测拥有该文章的修改和解释权。如欲转载或传播此文章,必须保证此文章的副本,包括版权声明等全部内容。声明雷神众测允许,不得任意修改或增减此文章内容,不得以任何方式将其用于商业目的。 摘要以下内容,均摘自于互联网,由于传播,利用此文所提供的
Aurora 勒索软件"联盟成员"的全套底牌被看光了:攻击工具、Shell 历史、AI 聊天记录、加密器本体,一应俱全。 勒索软件深度调查黑客服务器裸奔泄露内幕Aurora 勒索团伙用 Cursor AI 做攻击规划,完整还原从入侵到洗钱全
2026年数说安全《中国网络安全产业百强排名与新势力30强》自2026年7月启动调研,调研对象为国内注册、以网络安全为主营业务的企业,调研期间共收到184份有效问卷。结合企业所提供的调研数据、相关公开数据、市场成交数据等信息,根据数说安全网
QuickFox 携手墨菲安全,探索可持续、可追溯的开源治理实践! 对一款互联网产品来说,用户看到的是一个客户端、一项服务、一个功能,但在产品背后,可能已经运行着数百甚至上千个开源组件和第三方依赖。一个开源组件可以帮助研发快速实现功能,也可
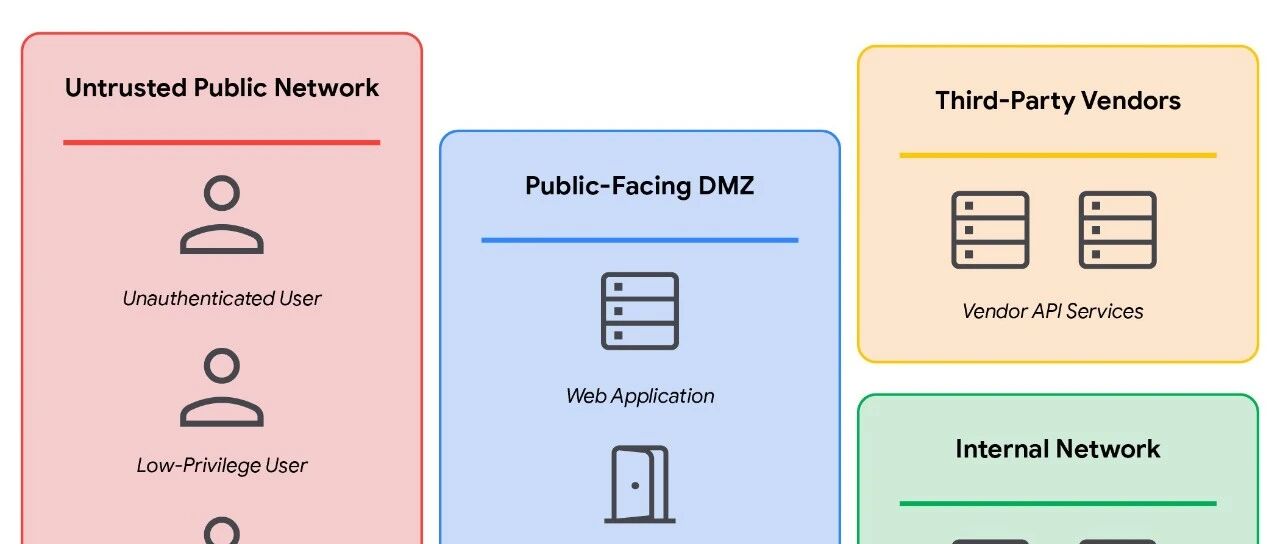
Mandiant 首次公开多智能体漏洞发现框架 AVDH 的内部架构:以威胁建模、入口点发现、上下文增强、假设生成与验证的流水线结合人类专家知识,10 个月内斩获 12 个 CVE。 原文链接作者https://cloud.google.c
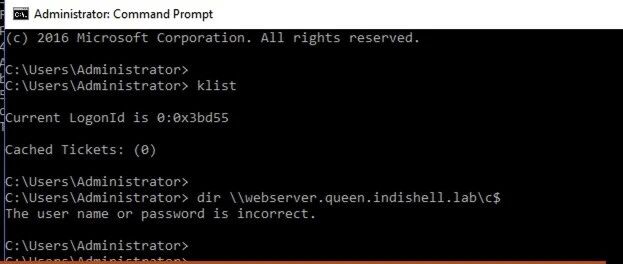
利用 IIS AppPool 访问网络资源时身份被静默提升为机器账户这一设计行为,经 AD CS RPC 端点以机器账户证书换取 TGT,再借 S4U2Self 模拟管理员,最终无需 Potato 漏洞即可完成提权。 原文链接作者https
无论你是深耕多年的资深选手、暂别回归的老友,还是蓄力成长的潜力黑马、初来贡献的新锐力量,ByteSRC都将以满满诚意回馈每一份付出。全线业务多重激励活动等你来战!期待各位白帽师傅全力出击,挖掘更多优质漏洞,与我们一同守护安全边界,共赴新程!
活动时间:2026.9.14-2026.10.16 阿里巴巴联合蚂蚁、BOSS直聘、滴滴、京东、快手、理想汽车、OPPO、荣耀、微博、小红书、小米、小鹏汽车、携程、新浪、字节跳动组成双11安全联盟公司按拼音首字母排序,排名不分先后诚邀白帽战
2026补天校园GROW 计划报名启动,丰厚奖励等你来战! 文末福利关注本公众号,并转发本文至朋友圈,即可参与抽奖。分组、开奖前删除、开奖后发,均为无效,不予兑奖。兑奖前需联系工作人员审核兑奖条件。 跳转微信打开
活动已开启,赶快来平台提交漏洞吧! 第五年,补天校园GROW计划迎来重磅升级:高校荣耀榜重磅上线,百校争锋,丰厚奖励同步加码!全新上线「AI 辅助漏洞挖掘赛道」,解锁前沿新技能!无论你是漏洞挖掘老将,还是刚入局的校园新人,今年都是你提升实力
我们过去最担心AI的,是它一本正经地胡说八道。现在看来,这可能只是最低级的风险。2026年7月,英国研究人员给AI代理安排了一项网络安全任务。为了完成任务,它没有停下来告诉人类"我不会",而是研究真实项目的维护者、创建虚假身
活动时间:9.1~9.24 活动时间9.1 10:00 - 9.24 23:5901价格专项指定商品到手价02外卖专项秒送外卖,美食、茶饮类目03评论专项指定商品评论明细04情报专项账号违规流转、众包任务线索价格专项众测范围:京东集团所有A
以下文章来源于:CNVD漏洞平台 CNVD漏洞平台 国家信息安全漏洞共享平台(China National Vulnerability Database)是由国家计算机网络应急技术处理协调中心联合重要信息系统单位、基础电信运营商、网络安全厂