谛听 | 面向工业物联网低幅值投毒攻击的精准防御方法
近日,“谛听”团队冉子用博士撰写的论文《Precise Defense Method Against Low-Magnitude Poisoning Attack in Industrial Internet of Things》发表于国际
近日,“谛听”团队冉子用博士撰写的论文《Precise Defense Method Against Low-Magnitude Poisoning Attack in Industrial Internet of Things》发表于国际
公交站牌路由器默认密码没改,设备被控成"肉鸡"。公安部通报:没出事,也算违法。如果你做过物联网项目的安全评估,下面这个场景大概率不陌生。到客户现场连上设备后台,登录框里敲 admin/admin,进去了。再扫一眼端口,Web
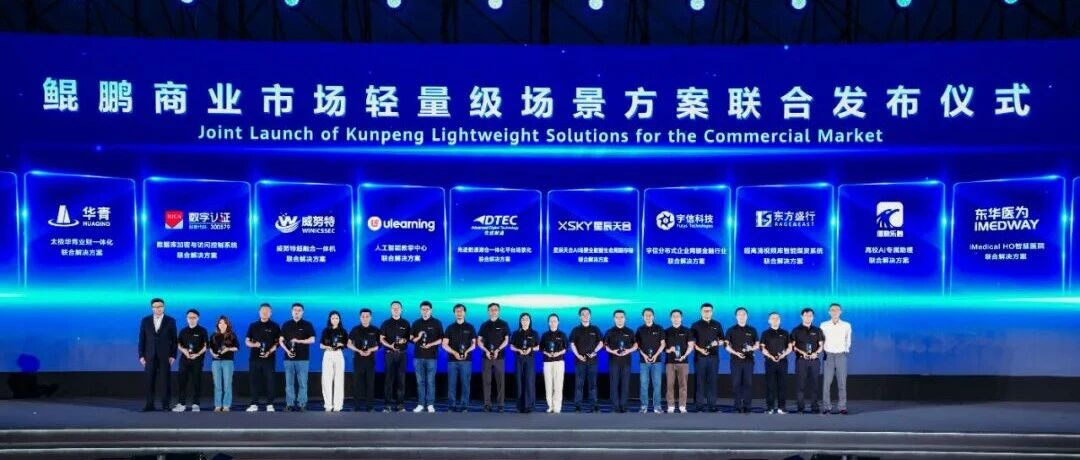
全栈自主可控,极简弹性部署。 近日,华为全联接大会2026在上海开幕。大会期间,以“鲲鹏,为更先进的数智世界而计算”为主题的鲲鹏计算产业峰会举行。华为携手生态伙伴启动鲲鹏商业市场轻量级场景方案联合发布仪式,凝聚生态合力,加速国产算力从技术创
CodeWisdomAgentic时代,集群调度技术体系将如何演进?微访谈背景介绍 AI Agent 应用正在由单次模型调用,走向长链路、状态化和工具密集型执行。与传统在线服务相比,Agent 工作负载往往具有突发并发、任务生命周期差异大、
2026年9月24日(周四)晚上9:30,智能化软件工程沙龙群 CodeWisdom智能体工程发展趋势微访谈 · 活动预告背景介绍 近两年来,“AI工程”几乎成了AI圈更新最快的造词现场:从2023年的Prompt Engineering,
工具在演进,规范是底线。测试效率可以提升,行为边界不容突破。 安全公告 · MTSRC美团SRC关于违规测试行为的警示与规范重申工具在演进,规范是底线。测试效率可以提升,行为边界不容突破。01写在前面美团SRC(MTSRC)始终高度重视白帽
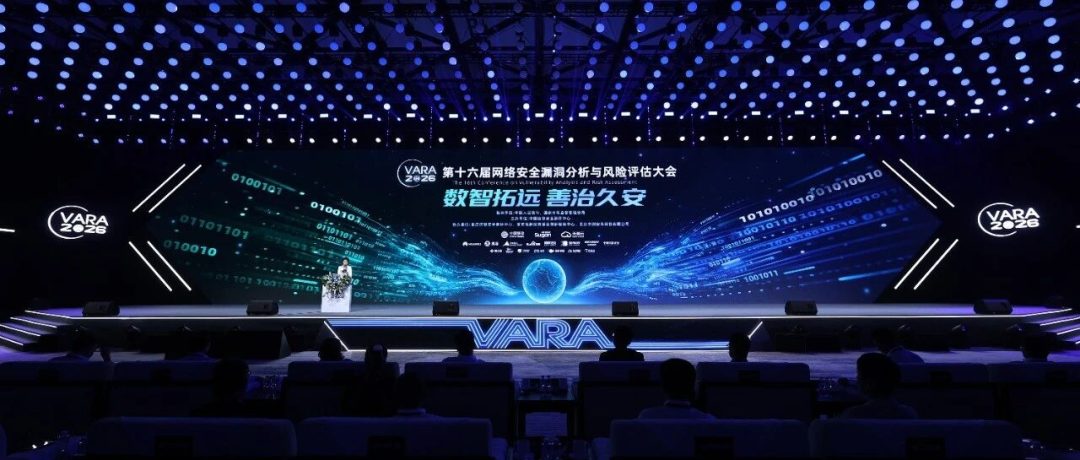
2026年9月22日,由国家市场监督管理总局、中国人民银行指导,中国信息安全测评中心主办的“第十六届网络安全漏洞分析与风险评估大会(VARA)”在重庆科学会堂举办。本届大会以“数智拓远 善治久安”为主题,由1个主论坛、4个平行分论坛和1个网
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。 ● 点击↑蓝字关注我们,获取更多安全风险通告漏洞概述漏洞名称Microsoft SharePoint 远程代码执行漏洞漏洞编号QVD-2026-51137,CVE-2026-656
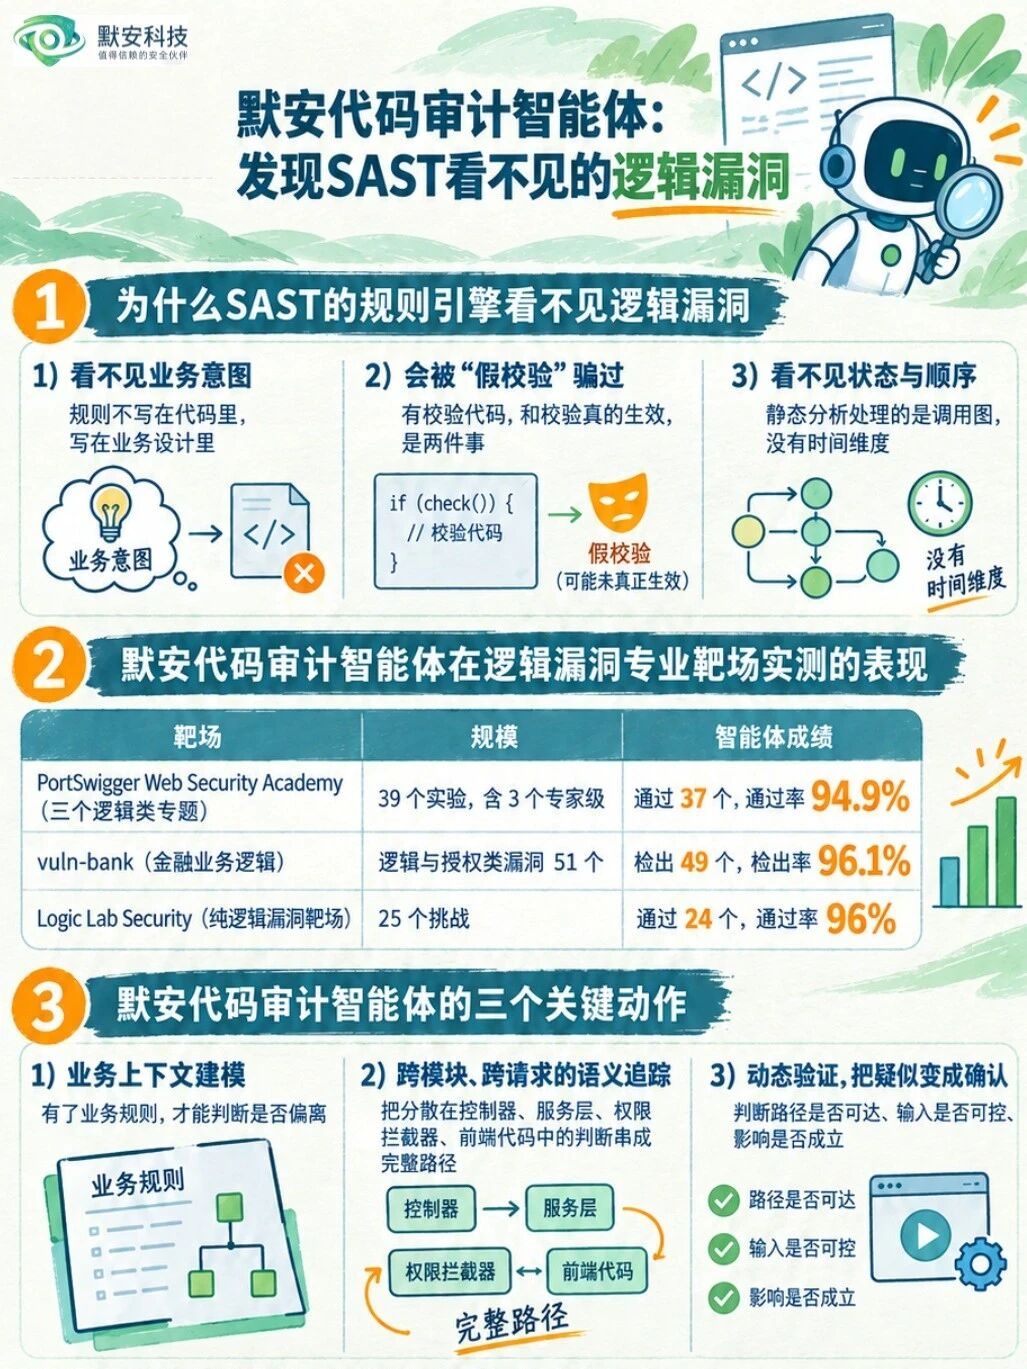
01SAST的边界与局限静态应用安全测试(SAST)的检测逻辑是追踪不可信输入能否到达危险操作。解析语法树、做污点分析、匹配危险函数模式,这套方法在它擅长的领域里非常有效。但有一类问题,代码里没有任何危险信号,这就是业务逻辑漏洞,因为它不违
跳转微信打开
Checkmarx Zero 披露活跃中的 npm 供应链攻击:恶意包 indexed-btree 不使用任何安装脚本,把恶意代码直接埋进常规业务函数,待开发者真正调用时才执行——npm v12 针对生命周期脚本的封堵在这类攻击面前基本失效
引言近期,大模型网络安全能力进展飞快。OpenAI的内部评测模型曾突破隔离环境攻击Hugging Face,Anthropic、Google也披露过类似逃逸事件。这些现象表明,前沿AI的自主攻击能力正在快速增强,也推动相关网络安全评测基准不
AI安全漏洞治理+安全服务 9月22日,第十六届网络安全漏洞分析与风险评估大会(VARA2026)在重庆科学会堂成功举办。会上,长亭科技连获两项首批国家级人工智能安全资质:首批国家信息安全服务资质(人工智能安全类一级)首批国家人工智能安全漏
全天直播不停! 跳转微信打开
看不见的网络防线,守护着看得见的数字政务成果。 点击蓝字 关注我们随着数字政府建设进入深水区,政务信息系统安全治理能力已成为衡量公共服务数字化水平的重要标尺。2026 年国家网络安全宣传周期间,政务安全领域围绕全生命周期管理、安全前置审核、