设备一碰就"瘫"?一场夜间扫描揭开芯片制造的隐形风险
从分布式架构扛住海量跨地区资产,到一次夜间扫描“试”出设备隐形缺陷——看玉衡漏洞管理系统如何成为芯片巨头的底层安全基石。 半导体安全从分布式架构扛住海量跨地区资产,到一次夜间扫描“试”出设备隐形缺陷——看玉衡漏洞管理系统如何成为芯片巨头的底
从分布式架构扛住海量跨地区资产,到一次夜间扫描“试”出设备隐形缺陷——看玉衡漏洞管理系统如何成为芯片巨头的底层安全基石。 半导体安全从分布式架构扛住海量跨地区资产,到一次夜间扫描“试”出设备隐形缺陷——看玉衡漏洞管理系统如何成为芯片巨头的底
Glasswing 发现并由 VulnCheck 研究人员跟踪的 225 个漏洞中,目前只有 1 个确认在野外遭到利用。 ▍以下正文内容基于英文原文编译,可能存在语义偏差,请以原文为准。Glasswing 发现并由 VulnCheck 研究
多伦多大学公民实验室梳理BlackCore网站、项目页面、结项文件、活动表格及真实存在过的社交账号后判断,该公司极有可能在安哥拉实施了为期14周的培训,并同步开展实战操作。项目从受众研究、叙事设计延伸至Meta广告和TikTok传播,学员据
消息爆炸的时候,最危险的往往不是完全虚构的画面,而是真画面配上假说明。2023年10月,一段很短的视频迅速在多个社交平台流传:暮色里,几顶彩色降落伞从城市上空缓缓下降;地面上挤着不少人,有人举起手机拍摄,有孩子朝降落点跑去。转发者给它配上了
事实证明,网络威胁行动者仅凭一个电子邮件地址就能造成相当大的破坏。 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士专栏·供应链安全数字化时代,软件无处不在。软件如同社会中的“虚拟人”,已经成为支撑社会正常运转的最基本元素之一,软件的安全
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士ManageEngine修复了位于ADSelfService Plus中的一个严重远程代码执行漏洞(CVE-2026-74849,CVSS评分9.8),可导致未经身份验证的攻击者通过
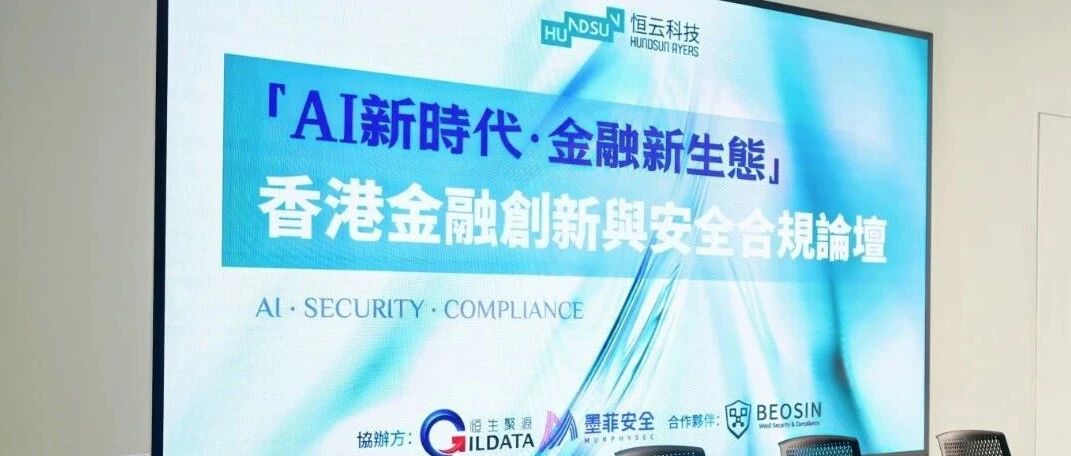
墨菲安全章华鹏出席香港金融论坛,共议AI时代金融行业安全治理。 9月21日,“AI新时代·金融新生态”香港金融创新与安全合规论坛 在香港中环举行。墨菲安全作为论坛协办方参与活动,墨菲安全创始人&CEO章华鹏受邀参加圆桌讨论,分享AI
1. BrainCipher勒索团伙公布新的受害公司 2. termite勒索团伙公布新的受害公司 3. kairos勒索团伙公布新的受害公司 2026.9.20 – 2026.9.24每周勒索事件相关情报1.BrainCipher勒索团伙
随着大模型在智能客服、代码助手、知识问答、办公协同等场景中加速落地,越来越多企业开始将模型以 MaaS 形式部署到云上,以兼顾性能、成本与运维效率。但在这一部署模式下,租户向云端发送敏感提问(如未公开财报、商业机密代码、病历)就像“明信片寄
近期,中国互联网网络安全威胁治理联盟(以下简称CCTGA)启动了“银狐”木马专项打击行动,重点围绕控制端打击、被控端处置、恶意样本传播链治理、成效评估和机制完善等重点任务统筹推进,保护人民群众合法权益。本周,CCTGA研判确认了“银狐”木马
这是一篇来自老友的投稿。 引言约两周前,笔者在 V2EX 看到一篇讨论:《我去,发现个好玩的,现在病毒木马都开始开源提示词了?》。文章披露了一个值得警惕的趋势——攻击者不再直接开源恶意代码,而是开源生成恶意代码的提示词(Prompt)。这一
让数据出得去,让风险管得住。 数据已成为重要的生产要素。国家数据局《全国数据资源调查报告(2025年)》显示,2025年中国数据生产总量达52.26ZB,同比增长27.28%。其中工业制造行业数据生产量同比增加1.27ZB。这些数据正加速跨
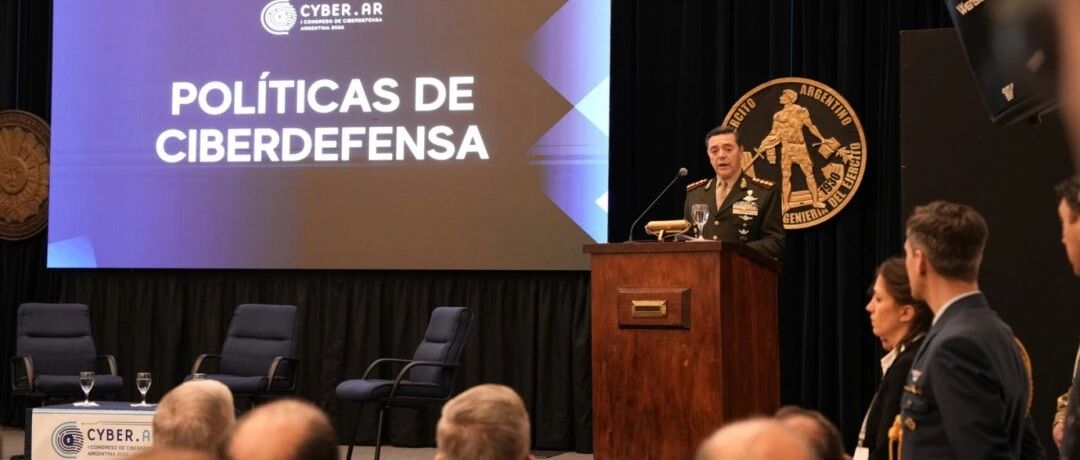
阿根廷第一届网络防务大会2026(CYBER.AR)如2026年9月16日在陆军工程学院(FIE)开幕。开幕日由阿根廷国防部长、陆军中将卡洛斯·阿尔贝托·普雷斯蒂主持。他在FIE大礼堂发表开幕讲话:“举办Cyber.AR是一项重要倡议,因为
AI技术正在彻底改变网络安全漏洞研判的节奏,以往需要安全研究员耗费数天甚至数周的固件补丁逆向、漏洞溯源工作,如今依托LLM agent(大语言模型智能代理)可以压缩至数小时完成。cert.pl最新发布《MikroTrick: technic
上一个老头机才用了5年 周一,在某新笔记本上启动Win11家庭版时,发现非得登录微软账号。受不了这个,抄起老头机,给小钻风打电话。进而发现,老头机的0,按不下去了。这来得好突兀,毫无征兆。合着给10086发短信都发不了,吓死怪怪了。赶紧买新